Güvenlik açıkları
Sipay PrestaShop eklentisinde kritik açık: SGB 26.9.1'i öneriyor
SGB, Sipay'in PrestaShop sanal POS eklentisindeki kritik ödeme doğrulama açığı için bildirim yayımladı; mağazalara en az 26.9.1 sürümü öneriliyor.
Güvenlik açıkları
SGB, Sipay'in PrestaShop sanal POS eklentisindeki kritik ödeme doğrulama açığı için bildirim yayımladı; mağazalara en az 26.9.1 sürümü öneriliyor.
Güvenlik açıkları
SGB, Sipay'in OpenCart sanal POS eklentisinde ödeme doğrulamasını atlatan açık için bildirim yayımladı. Mağazaların en az 26.9.1 sürümüne geçmesi gerekiyor.
Güvenlik açıkları
SGB, Keycloak'taki iki açık için güncellemelerin ivedilikle yapılmasını istedi. Ancak yönetim yetkisi gerektiren açıklar için henüz düzeltilmiş sürüm yok.
Güvenlik açıkları
SGB, FFmpeg'deki dört açık için TR-26-1284 kodlu bildirim yayımladı. Üçünün yaması Mayıs ve Eylül'de çıkmıştı; RTSP yönlendirme açığına henüz düzeltme yok.
Güvenlik açıkları
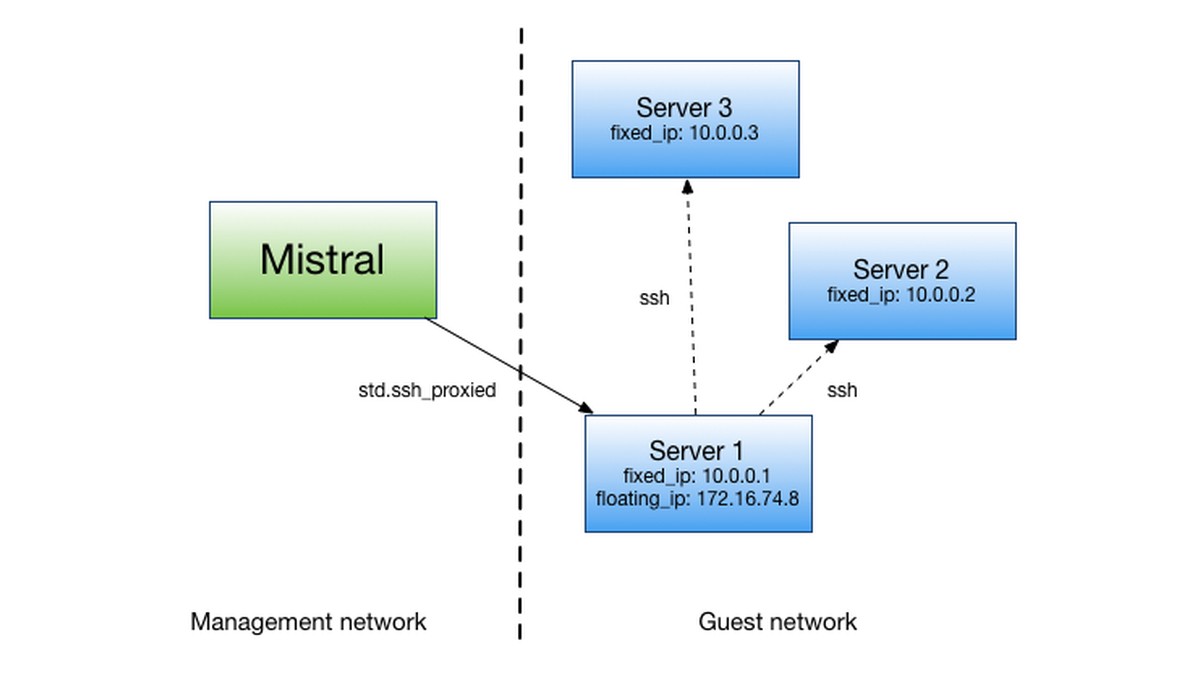
SGB, OpenStack Mistral'de komut çalıştırma dahil üç açık için bildirim yayımladı. OpenStack kod yamalarını yayımladı; yeni sürüm paketi henüz çıkmadı.
Güvenlik açıkları
SGB, cPanel WP Toolkit için TR-26-1282 kodlu bildirim yayımladı. Açık, başka hesaplar adına kod çalıştırılmasına yol açıyor; düzeltme 6.11.4 sürümünde.
Güvenlik açıkları
SGB, Zimbra Collaboration için TR-26-1281 kodlu bildirim yayımladı. Bildirilen üç açık, 20 Temmuz 2026'da çıkan Zimbra 10.1.20 sürümüyle kapatıldı.
Güvenlik açıkları
SGB, Microsoft'un 3 bulut hizmeti için TR-26-1280 kodlu bildirim yayımladı. Açıkları kapatan Microsoft, kullanıcılara işlem düşmediğini duyurdu.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, Brocade ASCG ağ geçidindeki sekiz açık için bildirim yayımladı. Broadcom, düzeltme için 3.5.0 sürümüne yükseltme öneriyor.
Güvenlik açıkları
SGB, Malcolm ağ analiz aracındaki yedi açık için TR-26-1278 kodlu bildirim yayımladı. Yedi açığın tamamı Eylül'de çıkan v26.09.0 sürümünde kapalı.
Güvenlik açıkları
SGB, IBM Guardium ve DataPower ürünlerindeki 19 açık için TR-26-1277 kodlu bildirim yayımladı. IBM'in yamalarının bir kısmı Eylül'de çıkmıştı.
Güvenlik açıkları
SGB, İzometri eimzamip için TR-26-1275 yayımladı; TR-CERT kaydındaki uzaktan kod çalıştırma açığına karşı en az 1.6.7 önerildi.
Güvenlik açıkları
SGB, Advancity ALMS Cloud'daki yetkilendirme açığı için TR-26-1276 bildirimini yayımladı; üretici açığı kapatmadığı için muadil ürün tavsiye edildi.
Güvenlik açıkları
SGB, AKINSOFT MyRezzta sistemindeki parola sıfırlama açığı için bildirim yayımladı. Sistemlerin 2.07.01 sürümüne yükseltilmesi tavsiye ediliyor.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, AKINSOFT WOLVOX Kontrol Paneli'ndeki veritabanı kimlik bilgisi ifşası açığı için S26.02.26 sürümüne yükseltmeyi tavsiye ediyor.
Tüm konu dosyaları · KVKK ve veri ihlalleri · CVE ve yama takibi · Ürüne göre USOM bildirimleri