Siber Güvenlik Başkanlığı, açık kaynak ağ trafiği analiz aracı Malcolm'daki yedi güvenlik zafiyeti için TR-26-1278 kodlu bildirim yayımladı. CISA'nın 7 Ekim 2026 tarihli danışmasına göre açıkların bir kısmı saldırgana Malcolm'un kimlik doğrulamasını atlatma imkânı veriyor; yedi açığın tamamı Malcolm v26.09.0 sürümünde kapalı.
Siber Güvenlik Başkanlığı 9 Ekim 2026'da yayımladığı bildirimde, açıklar üzerinden saldırı düzenlenebileceğini belirterek güvenlik bülteninin incelenmesini ve güncellemelerin ivedilikle yapılmasını istedi. Malcolm, ağ trafiği kayıtlarını (PCAP) ve Zeek ile Suricata günlüklerini inceleyen, içinde Arkime ve OpenSearch Dashboards bileşenleri barındıran açık kaynaklı bir analiz yazılımı. Aracı Battelle Energy Alliance geliştiriyor, CISA ise GitHub üzerinden yayımlıyor. CISA, yazılımın dünya genelinde enerji, bilgi teknolojisi, su ve atık su sektörlerinde kullanıldığını aktarıyor.
Açıkların etkisi ve saldırı koşulları
Yedi açık ve puanları şöyle:
- CVE-2026-107333 (CVSS 3.1: 8.1): Nginx ters vekil sunucusundaki rol tabanlı erişim denetimi "/./" gibi özel yollarla aşılabiliyor. Oturum açmış kullanıcı yetkisi dışındaki yönetim sayfalarına ulaşabiliyor. Düzeltme v26.09.0 sürümünde yapıldı.
- CVE-2026-107362 (CVSS 3.1: 7.1): Dosya yükleme bileşenindeki FilePond sunucusu üzerinden sunucu taraflı istek sahteciliği (SSRF) yapılabiliyor. Saldırı için oturum açmış kullanıcı gerekiyor. Düzeltme v26.09.0 sürümünde yapıldı.
- CVE-2026-107337 (CVSS 3.1: 7.1): Kiosk uygulamasının yönetim ucu kimlik doğrulaması ve CSRF koruması barındırmıyor. Kullanıcı etkileşimi gerekiyor; operatörün tarayıcısı kötü niyetli bir sayfayla veri silme veya hizmeti durdurma komutları çalıştırmaya zorlanabiliyor. Düzeltme v26.08.0 sürümünde yapıldı.
- CVE-2026-107336 (CVSS 3.1: 6.5): Büyük-küçük harf farkıyla Arkime kısayoluna ulaşılabiliyor ve sahte başlıkla sisteme başka bir kullanıcı gibi girilebiliyor. Kimlik doğrulaması gerekmiyor. Düzeltme v26.08.0 sürümünde yapıldı.
- CVE-2026-107335 (CVSS 3.1: 6.5): Yüklenen sıkıştırılmış dosyalarda boyut denetimi bulunmuyor. Oturum açmış kullanıcı gzip bombasıyla hizmeti aksatabiliyor. Düzeltme v26.08.0 sürümünde yapıldı.
- CVE-2026-107334 (CVSS 3.1: 5.4): Yüzde kodlamalı yollarla rol tabanlı erişim denetimi atlatılabiliyor. Saldırı için oturum açmış kullanıcı gerekiyor. Düzeltme v26.08.0 sürümünde yapıldı.
- CVE-2026-107361 (CVSS 3.1: 4.2): Arkime canlı yakalama servisi 8005 numaralı portu tüm ağ arayüzlerine açıyor ve gelen kullanıcı başlığına güveniyor. Kimlik doğrulaması gerekmiyor ancak saldırganın sistemle aynı ağda bulunması şartı aranıyor. Düzeltme v26.08.0 sürümünde yapıldı.
Düzeltmeler ve sürüm durumu
Bildirimde yer alan yedi güvenlik zafiyeti şunlar: CVE-2026-107337, CVE-2026-107334, CVE-2026-107335, CVE-2026-107361, CVE-2026-107362, CVE-2026-107333 ve CVE-2026-107336.
CISA'ya göre açıklar başarıyla kullanılırsa kimlik doğrulaması olmayan bir saldırgan, Arkime arka uç API'sine sahte kimlikle ulaşıp Malcolm'un nginx kimlik doğrulamasını tamamen atlatabilir. CISA, açıkların kamuya açık şekilde istismar edildiğine dair bir bildirim bulunmadığını aktardı. Yamalar Ekim'den önce çıktı: Beş açık 25 Ağustos 2026'da çıkan v26.08.0 sürümünde, kalan iki açık ise 30 Eylül 2026'da çıkan v26.09.0 sürümünde giderildi. İlgili CVE kayıtları 8 Ekim 2026'da, CISA danışması ise 7 Ekim 2026'da paylaşıldı. CISA, analiz sistemlerinin internete açık tutulmamasını ve güvenlik duvarı arkasında çalıştırılmasını tavsiye ediyor.
Türkiye'de Malcolm yazılımını kullanan kurum sayısı ve açıkları bildiren araştırmacının kimliği yayımlanan belgelerde yer almıyor.
Kaynaklar
- T.C. Siber Güvenlik Başkanlığı (SGB) Güvenlik Bildirimi TR-26-1278 (9 Ekim 2026)
- Malcolm GitHub Güvenlik Danışmaları
- CISA Endüstriyel Kontrol Sistemleri Danışması ICSA-26-280-01 (CSAF, 7 Ekim 2026)
- Malcolm v26.09.0 Sürüm Notları (30 Eylül 2026)
- CVE-2026-107333 Kaydı (8 Ekim 2026)
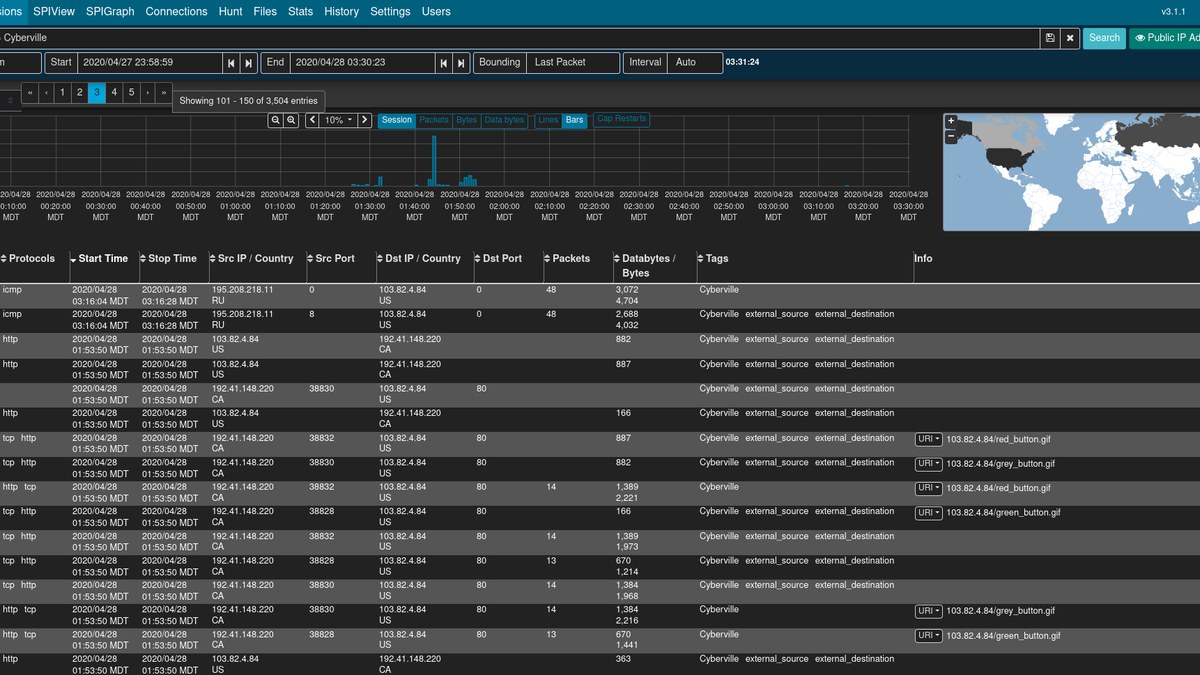
Kapak fotoğrafı: Malcolm proje belgeleri (CISA / Battelle Energy Alliance) (Apache 2.0; kırpıldı; Malcolm içindeki Arkime oturum ekranı).