Siber Güvenlik Başkanlığı, kurumların kendi sunucularında çalıştırdığı e-posta ve iş birliği yazılımı Zimbra Collaboration'daki üç güvenlik zafiyeti için 9 Ekim 2026'da TR-26-1281 kodlu bildirim yayımladı. Açıklar oturum açmış bir kullanıcıya başka hesapların posta kutularına erişme, e-postalarını okuma ya da yönlendirme kısıtını atlatma imkânı veriyor; hepsi 20 Temmuz 2026'da çıkan Zimbra 10.1.20 sürümünde kapatıldı.
Açıklar oturum açmış kullanıcı hesabı gerektiriyor
Üç açık da saldırganın geçerli bir kullanıcı hesabına erişimini gerektiriyor:
- CVE-2026-50054 (CVSS 3.1: 7.1): Posta kutusu yetkilendirmesindeki (GrantRightsRequest) hata nedeniyle oturum açmış saldırgan, başka bir yerel hesaba "loginAs" yetkisi verebiliyor. Bu yetki, parola değişse veya oturum kapansa dahi posta kutusuna kalıcı erişim ve o hesap adına e-posta gönderme olanağı sağlıyor.
- CVE-2026-50055 (CVSS 3.1: 6.5): Sistemde e-posta yönlendirme engellenmiş olsa bile, oturum açmış kullanıcı Sieve filtresindeki "notify" eylemini kullanarak gelen iletilerin içeriğini ve başlıklarını dış bir adrese aktarabiliyor.
- CVE-2026-10631 (CVSS 3.1: 6.5): Exchange Web Services (EWS) eklentisinin FindItem işleyicisindeki yetkilendirme hatası nedeniyle EWS erişimi açık bir kullanıcı, oturum açtıktan sonra paylaşım ya da yetki olmadan başka yerel hesapların e-postalarını ekleriyle birlikte okuyabiliyor. CVE kaydına göre 10.1.0–10.1.19 sürümleri etkileniyor.
Düzeltmeler üç ay önce çıktı
Yama yeni değil: Zimbra üç açığı da 20 Temmuz 2026'da yayımladığı 10.1.20 sürümünde düzeltti. CVE kayıtları 8 Ekim'de yayımlandı, Siber Güvenlik Başkanlığı'nın bildirimi 9 Ekim'de geldi. 10.1.20'ye geçmiş sunucular bu üç açıktan etkilenmiyor. Başkanlık, açıklar kullanılarak saldırı düzenlenebileceğini ve tahribata yol açılabileceğini belirterek dokümandaki önerilerin incelenip gerekli güncellemelerin yapılmasını tavsiye etti.
Zimbra'ya göre üç açığı Rapid7'den Jonah Burgess bildirdi; CVE-2026-50055'i ayrıca OVHcloud hata ödül programı üzerinden "truff" rumuzlu bir araştırmacı iletti. Zimbra danışmalarında ve CVE kayıtlarında sahada istismara ilişkin bilgi yok; kayıtlardaki CISA değerlendirmesinde de istismar "yok" olarak geçiyor.
Sitede 31 Ağustos 2026'da yayımlanan Zimbra haberi bu üç açıkla değil, farklı bir açıkla ilgiliydi.
Kaynaklar
- T.C. Siber Güvenlik Başkanlığı (SGB) TR-26-1281 Güvenlik Bildirimi
- Zimbra Güvenlik Danışmaları Listesi
- Zimbra 10.1.20 Sürüm Notları
- CVE-2026-50054 Kaydı
- CVE-2026-10631 Kaydı
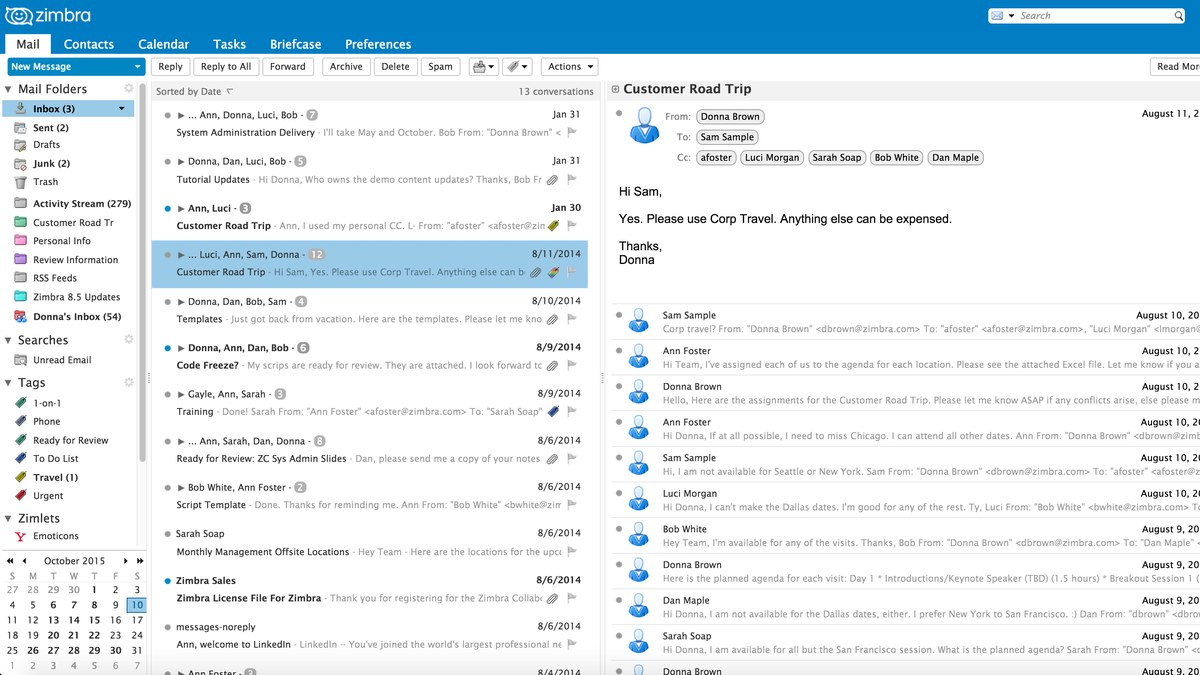
Kapak fotoğrafı: Zimbra Inc / Wikimedia Commons (CC BY 4.0; kırpıldı; Zimbra Collaboration web istemcisi gelen kutusu, örnek içerik).