Siber Güvenlik Başkanlığı, kimlik yönetimi yazılımı Keycloak'taki iki güvenlik zafiyeti için TR-26-1285 kodlu bildirim yayımladı. Açıklardan biri, salt okunur yönetim yetkisi olan bir kullanıcının istemci gizli anahtarlarını görmesine yol açıyor; diğeri, oturum kapatıldığında çevrim dışı jetonların iptalini sağlayan ayarı sessizce kapatıyor. Red Hat ve Keycloak kayıtlarına göre iki açık için de henüz düzeltme yok.
Keycloak, kurumların uygulamalarında tek oturum açma, kullanıcı ve erişim yönetimi süreçlerini yürütmek için kullandığı açık kaynak bir kimlik yönetimi yazılımı; Red Hat yazılımın ticari sürümünü "Red Hat Build of Keycloak" adıyla dağıtıyor. SGB, 9 Ekim 2026 tarihli bildiriminde saldırganların bu zafiyetleri kullanarak hedef sistemlerde saldırı düzenleyebileceğini ve tahribata yol açabileceğini belirtti. Başkanlık sistem yöneticilerine Keycloak güncellemelerini ivedilikle yapmalarını önerdi. Ancak 9 Ekim 2026 itibarıyla iki açığı kapatan bir güncelleme yayımlanmadı.
Yönetim yetkisi gerektiren iki güvenlik açığı
Red Hat iki açığı da orta (Moderate) önem derecesinde değerlendiriyor. İkisi de saldırganın Keycloak'ta yönetim yetkisine sahip olmasını gerektiriyor:
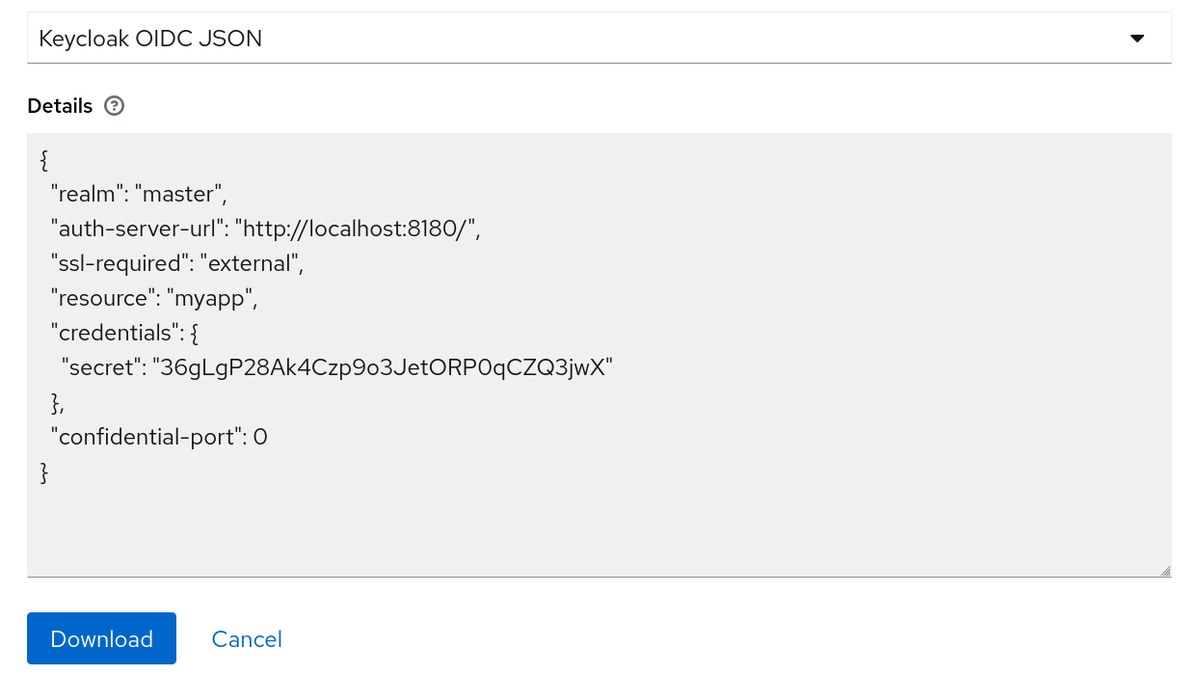
- CVE-2026-107604 (CVSS 3.1: 4.9): Yalnızca salt okunur istemci görüntüleme (view-clients) yetkisine sahip bir realm yöneticisi, istemci yapılandırma indirme (installation provider) ve istemci kayıt indirme uç noktaları üzerinden gizli istemcilerin etkin gizli anahtarlarını açık metin olarak alabiliyor. Saldırgan bu anahtarla istemcinin kimliğine bürünerek ilgili hizmet hesabının yetkilerini kullanabiliyor. Keycloak hata kaydına göre bu, daha önceki CVE-2026-89298'in eksik düzeltmesi: o düzeltme aynı sızıntıyı standart istemci kayıt uç noktasında kapatmış, indirme uç noktalarını kapsamamıştı. Red Hat'e göre açığı WHS4th Team TokenManiZo bildirdi.
- CVE-2026-107623 (CVSS 3.1: 4.3): OIDC Dinamik İstemci Kaydı (Dynamic Client Registration, DCR) yanıtlarında, arka kanal oturum kapatma (backchannel logout) sırasında çevrim dışı jetonları (offline token) iptal etme ayarı eksik dönüyor. İstemci olağan "oku-değiştir-yaz" güncellemesini yaptığında bu ayar sessizce kapanıyor; kullanıcının oturumu kapatılsa bile çevrim dışı jetonlar geçerli kalabiliyor. Red Hat'e göre istismar için istemci yönetim yetkisi gerekiyor; açığı Peter Su bildirdi. Keycloak hata kaydına göre hata 12.0.0 sürümünden beri var.
Düzeltme ve istismar durumu
Red Hat'in 7 Ekim 2026'da yayımladığı CVE sayfalarına göre Red Hat Build of Keycloak'un keycloak-services ve rhbk/keycloak-rhel9 paketleri etkileniyor; Red Hat güvenlik güncellemesi (RHSA) henüz yok. Red Hat, kendi ölçütlerini karşılayan bir geçici önlem de bulunmadığını belirtiyor. Red Hat Single Sign-On 7 sürümü ise bu açıklardan etkilenmiyor.
Açık kaynak Keycloak'ta 8 Ekim 2026'da açılan iki hata kaydı 9 Ekim itibarıyla hâlâ açık; sorunlar 1 Ekim 2026'da çıkan en yeni sürüm Keycloak 26.8.0'da yeniden üretildi. CVE kayıtlarındaki CISA değerlendirmesinde istismar "yok", otomatikleştirilebilir "hayır", teknik etki "kısmi" olarak geçiyor. Düzeltmenin hangi sürümle ve ne zaman yayımlanacağı ise henüz bilinmiyor.
Sitedeki 2 Ekim 2026 tarihli Keycloak haberi farklı bir bildirimle (TR-26-1236) ve farklı bir açıkla ilgiliydi.
Kaynaklar
- T.C. Siber Güvenlik Başkanlığı (SGB) Güvenlik Bildirimi TR-26-1285 (9 Ekim 2026)
- Red Hat CVE-2026-107604 Güvenlik Sayfası
- Red Hat CVE-2026-107623 Güvenlik Sayfası
- Keycloak Hata Kaydı #53751 (CVE-2026-107604)
- Keycloak Hata Kaydı #53749 (CVE-2026-107623)
- CVE Kaydı CVE-2026-107604
Kapak görseli: Keycloak proje belgeleri (Apache 2.0; kırpıldı; Keycloak yönetim konsolundaki istemci yapılandırma indirme ekranı, belge örneği).