Siber Güvenlik Başkanlığı, Konyalı AKIN Yazılım'ın restoranlar için geliştirdiği çevrim içi yemek sipariş sistemi MyRezzta'daki bir açık için 8 Ekim'de TR-26-1274 kodlu bildirim yayımladı. TR-CERT'in CVE kaydına göre parola sıfırlama kodu deneme-yanılma yoluyla bulunarak hesap ele geçirilebiliyor ve açık 9.1 puanla kritik seviyede; SGB, sistemin 2.07.01 veya sonraki bir sürüme yükseltilmesini öneriyor.
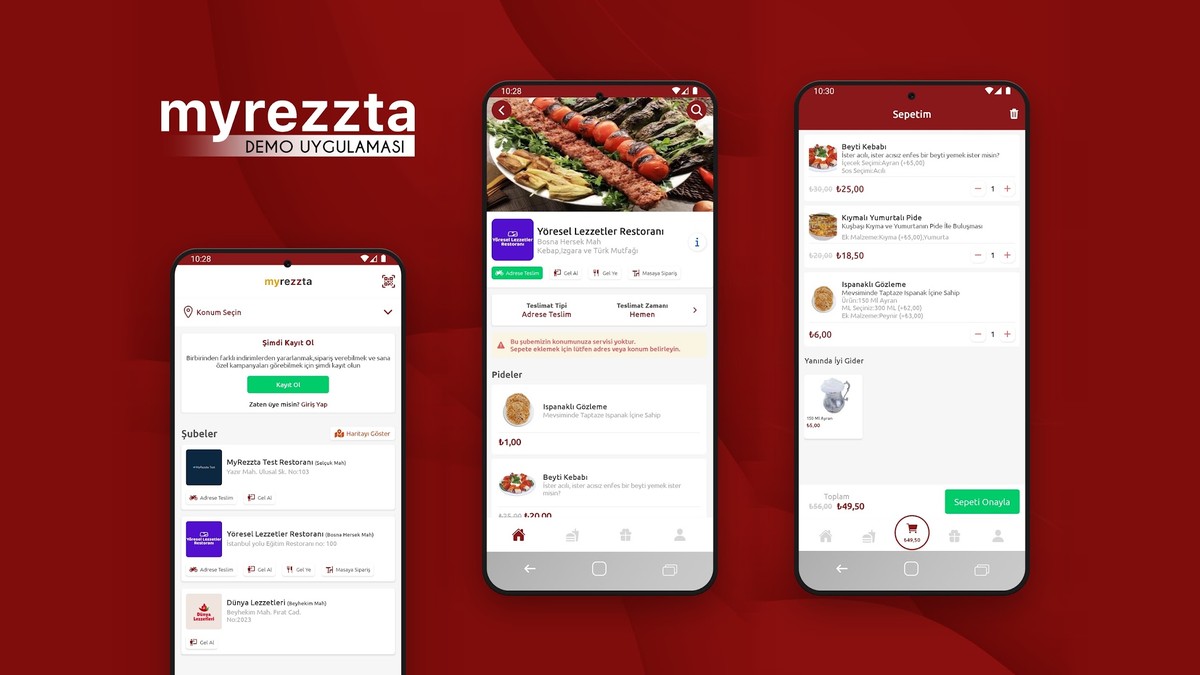
MyRezzta, restoran ve kafelerin kendi internet siteleri veya mobil uygulamaları üzerinden sipariş alabildiği çevrim içi bir yemek sipariş sistemi olarak çalışıyor.
Açığın ayrıntıları
TR-CERT tarafından yayımlanan CVE-2026-19218 kayıt başlığına göre zafiyet, parola sıfırlama kodunun kaba kuvvet (deneme-yanılma) yöntemiyle tespit edilmesine ve sonucunda hesabın ele geçirilmesine zemin hazırlıyor. Zayıf parola kurtarma mekanizması (CWE-640) kategorisinde tanımlanan güvenlik açığı, kurtarma sürecinin kötüye kullanılmasına olanak tanıyor.
TR-CERT, açığa CVSS 3.1 ölçeğinde 9.1 puan verdi ve kritik seviyede derecelendirdi. Kayıttaki puanlamaya göre açık ağ üzerinden, düşük karmaşıklıkla ve kimlik doğrulaması ya da kullanıcı etkileşimi gerekmeden kullanılabiliyor; gizlilik ve bütünlük üzerindeki etkisi yüksek.
Açığın işletme yönetici hesaplarını mı yoksa sipariş veren müşteri hesaplarını mı etkilediğine ilişkin bilgi resmi belgelerde yer almadı.
Etkilenen sürümler ve güncelleme süreci
Siber Güvenlik Başkanlığı, saldırganların zafiyeti istismar etme ihtimaline karşı uygulamanın en az 2.07.01 veya sonraki bir sürüme yükseltilmesini tavsiye etti. CVE kaydında, MyRezzta 2.06.03 sürümünden 2.07.01 sürümüne kadar olan (2.07.01 hariç) dağıtımların açıktan etkilendiği, sorunun 2.07.01 sürümünde giderildiği belirtildi.
Açığı tespit eden araştırmacının Berat Arslan olduğu kayıtlara geçti. Üreticinin konuya ilişkin bir açıklaması kaynaklarda yer almıyor. Açığın sahada kötüye kullanıldığına dair bir bilgi de bildirimlerde bulunmuyor.
SGB, aynı gün üreticinin diğer yazılımları için de güvenlik uyarıları paylaştı. Bu kapsamda OctoCloud için TR-26-1272 ve WOLVOX Kontrol Paneli için TR-26-1273 kodlu bildirimler yayımlandı. Kurum ayrıca 3 Eylül 2025 tarihli TR-25-0205 kodlu bildiriminde MyRezzta yazılımındaki beş güvenlik zafiyetine dikkat çekerek v2.05.01 sürümüne geçilmesini tavsiye etmişti.
Kaynaklar
- T.C. Siber Güvenlik Başkanlığı (SGB) — TR-26-1274 Güvenlik Bildirimi
- CVE.org — CVE-2026-19218 Kayıt Detayı (TR-CERT)
- AKINSOFT MyRezzta Resmi Ürün Sayfası
- T.C. Siber Güvenlik Başkanlığı (SGB) — TR-25-0205 Güvenlik Bildirimi
Kapak görseli: Myrezzta Yemek Sipariş — Google Play mağaza ekran görüntüleri (temsilî; demo uygulama).