Siber Güvenlik Başkanlığı, açık kaynak bulut altyapısı OpenStack'in iş akışı hizmeti Mistral'deki üç güvenlik zafiyeti için TR-26-1283 kodlu bildirim yayımladı. Başkanlık 9 Ekim 2026 tarihli bildiriminde açıklar kullanılarak saldırı düzenlenebileceğini belirterek dokümanın gözden geçirilmesini ve gerekli güncellemelerin yapılmasını tavsiye etti.
Mistral, bulut üzerindeki işlemleri tanımlanmış adımlarla otomatik çalıştırıyor. Açıkların üçü de saldırganın Mistral üzerinde oturum açmış bir proje üyesi olmasını şart koşuyor. Üç açık ve puanları şöyle:
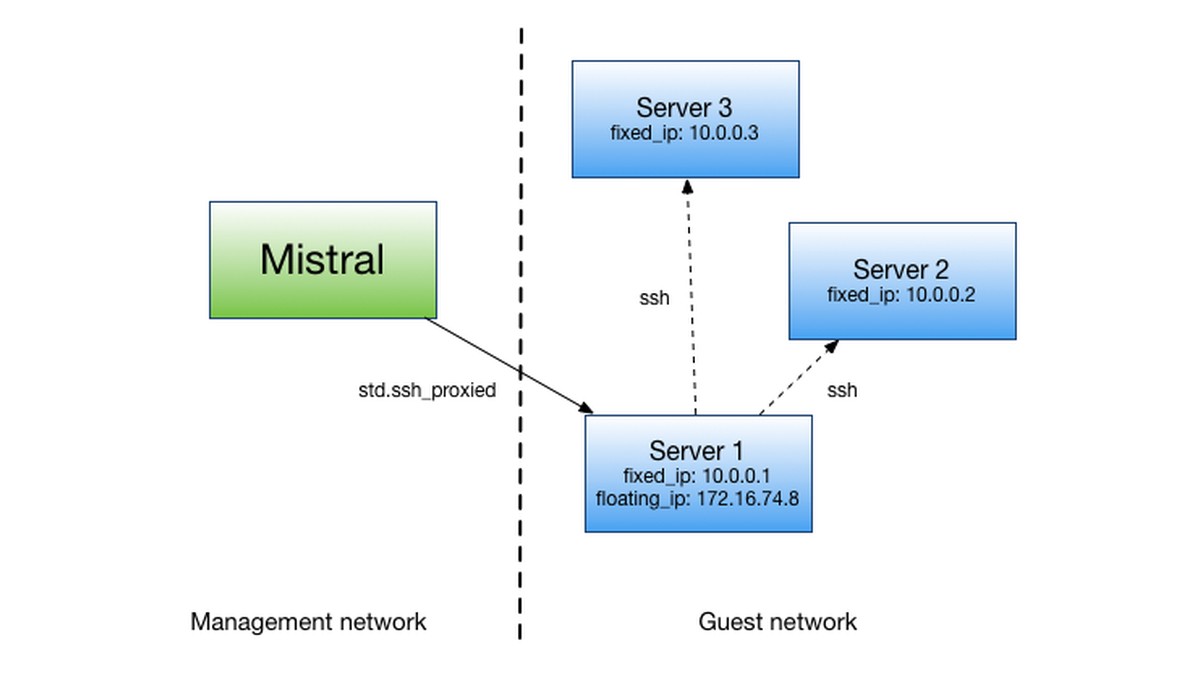
- CVE-2026-93858 (CVSS 4.0: 8.7): std.ssh_proxied eylemi, çağıran tarafın verdiği proxy_command girdisini doğrudan çalıştırıyor. Düşük yetkili fakat oturum açmış bir kullanıcı, özel hazırlanmış bir istekle Mistral'in görevleri çalıştıran yürütücü sunucusunda komut çalıştırabiliyor. Bu eylem varsayılan olarak açık olduğundan varsayılan kurulumlar etkileniyor. CVE kaydındaki CISA değerlendirmesine göre kavram kanıtı mevcut.
- CVE-2026-93860 (CVSS 4.0: 7.1): Bakım API'si yetki denetimi yapmıyor. Geçerli bir Mistral jetonuna sahip herhangi bir kullanıcı, hizmeti duraklatılmış (PAUSED) duruma getirerek tüm projelerin yeni iş akışlarını geçici olarak durdurabiliyor ve hizmet aksamasına yol açabiliyor. Tüm Mistral kurulumları etkileniyor.
- CVE-2026-93861 (CVSS 4.0: 6.0): İş akışı paylaşım API'sindeki hata nedeniyle, başka bir projenin özel iş akışını kabul eden bir proje, bu akışı üçüncü bir projeye açabiliyor. Asıl sahip bu paylaşımı göremiyor veya silemiyor; üçüncü proje ise akışı okuyup çalıştırabiliyor.
Yeni sürüm yok, yalnız kod yamaları var
Açıkları Çin Bilimler Akademisi Bilgisayar Teknolojisi Enstitüsü'nden Chen YuXiang buldu. Mistral 20.1.1 öncesi sürümler ile 21.0.0, 22.0.0 ve 23.0.0 sürümleri açıklardan etkileniyor. OpenStack'in 8 Ekim 2026 tarihli OSSA-2026-044 kodlu güvenlik danışmasında, SGB'nin listesinde yer almayan ve projeler arası kaynak yazmayı konu alan dördüncü bir açık (CVE-2026-97147) daha bulunuyor.
OpenStack, düzeltmeleri 2025.1 (Epoxy), 2025.2 (Flamingo), 2026.1 (Gazpacho), 2026.2 (Hibiscus) ve geliştirme dalları için kod yaması (Gerrit) olarak paylaştı. PyPI'daki en yeni Mistral sürümü 9 Ekim itibarıyla 23.0.0; düzeltmeyi içeren yeni bir sürüm paketi henüz çıkmadı. Yöneticilerin yamaları kendisi uygulaması ya da kullandıkları dağıtımın güncellemesini beklemesi gerekiyor. Dağıtımların paket güncelleme tarihleri bilinmiyor. OpenStack danışmasında sahada istismara ilişkin bilgi yer almıyor.
Kaynaklar
- T.C. Siber Güvenlik Başkanlığı Güvenlik Bildirimi (TR-26-1283)
- OpenStack Güvenlik Danışması (OSSA-2026-044)
- Launchpad Hata Kaydı (CVE-2026-93858)
- Launchpad Hata Kaydı (CVE-2026-93860)
- CVE Kaydı (CVE-2026-93858)
Kapak fotoğrafı: OpenStack Mistral belgeleri (Apache 2.0; büyütülüp beyaz zemine yerleştirildi; Mistral'in std.ssh_proxied eyleminin çalışma şeması).