Siber Güvenlik Başkanlığı, Sipay'in PrestaShop e-ticaret siteleri için geliştirdiği sanal POS eklentisindeki kritik bir güvenlik açığı için TR-26-1287 kodlu bildirim yayımladı. Ödeme doğrulamasının atlatılmasına yol açan açık eklentinin 26.8.1 ve sonraki sürümlerini 26.9.1'e kadar etkiliyor; düzeltmeyi içeren 26.9.1, Sipay'in GitHub sayfasında 17 Eylül 2026'dan beri yayında. SGB aynı gün Sipay'in OpenCart eklentisi için de ayrı bir bildirim yayımlamıştı.
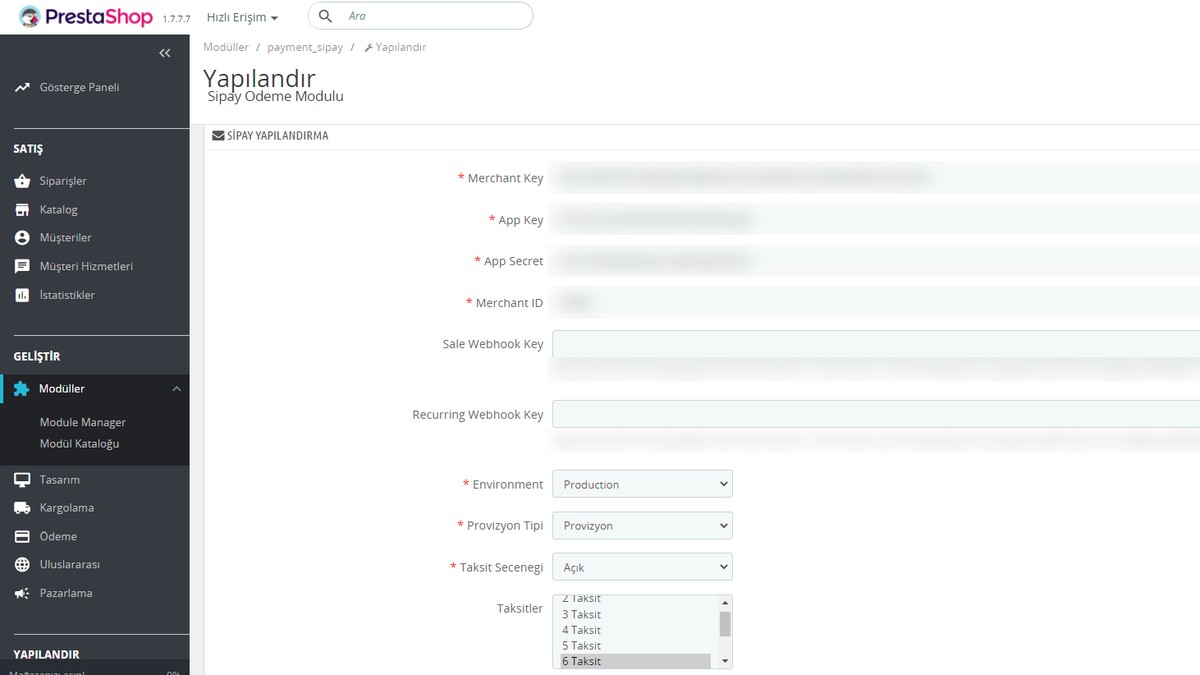
Sipay, PrestaShop 1.7 altyapısını kullanan mağazaların kartla ödeme almasını sağlayan sanal POS eklentisini kendi GitHub hesabı üzerinden dağıtıyor. Mağaza sahipleri, Sipay üye işyeri panelinden aldıkları anahtarları PrestaShop yönetim panelindeki modül ayarlarına girerek ödeme altyapısını kuruyor.
Ödeme doğrulamasının atlatılmasına yol açıyor
TR-CERT tarafından yayımlanan CVE-2026-86405 numaralı kayda göre açık, kriptografik imzanın hatalı doğrulanmasından (CWE-347) kaynaklanıyor ve imza sahteciliğine (CAPEC-475) yol açabiliyor. Kayıtta açığın ödeme doğrulamasının atlatılmasına yol açtığı belirtiliyor. Açık Sipay'in merkezi ödeme sistemlerinde değil, mağazaların PrestaShop kurulumlarına eklenen modülde yer alıyor.
TR-CERT açığı CVSS 3.1 standardına göre 9.8 puanla "kritik" olarak derecelendirdi. Puanlama değerlendirmesinde zafiyetin ağ üzerinden düşük karmaşıklıkla tetiklenebildiği, saldırı için herhangi bir yetki ya da kullanıcı etkileşimi gerekmediği, gizlilik, bütünlük ve erişilebilirlik etkisinin yüksek olduğu kaydedildi. Açığı Yasin SUER tespit etti.
SGB en az 26.9.1 sürümüne yükseltilmesini öneriyor
Siber Güvenlik Başkanlığı, e-ticaret sitelerinin en az 26.9.1 sürümüne ve sonrasına geçmesini tavsiye etti. Açık 26.8.1 sürümünden başlayıp 26.9.1'e kadar olan sürümleri etkiliyor; 26.9.1 bu aralığa dahil değil. Sipay'in GitHub deposundaki sürüm geçmişinde 26.9.1 öncesindeki tek sürüm 7 Ağustos 2026 tarihli 26.8.1 .
Sipay'in resmi GitHub sürüm sayfasına göre zafiyeti gideren v26.9.1 paketi 17 Eylül 2026'da yayımlandı; deponun en güncel sürümü olan v26.9.4 ise 23 Eylül 2026'da çıktı. Sürüm notlarında güvenlik güncellemesine dair ayrıntı yer almıyor. Şirket 25 Eylül 2026'da depo açıklamasına güvenlik bölümü ekleyerek olası açıkların doğrudan infosec@sipay.com.tr adresine iletilmesini istedi ve her zaman en güncel sürümün kullanılmasını tavsiye etti.
Depodaki kurulum yönergelerine göre güncelleme, indirilen yeni .zip paketinin PrestaShop yönetim panelinde Modüller bölümündeki "Bir modül yükle" alanından yüklenmesiyle yapılıyor; sistem yeni dosyaları mevcut eklentinin üzerine kuruyor.
Saldırılarda kullanıldığına dair kayıt yok
SGB bildiriminde ve CVE kaydında açığın saldırılarda fiilen kullanıldığına ilişkin bir bilgi bulunmuyor; Başkanlık yalnız olası saldırı riskine dikkat çekiyor. Açık, ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı'nın (CISA) bilinen istismar edilen açıklar kataloğunda (KEV) yer almıyor ve açık için kamuya açık bir kavram kanıtı kodu bulunmuyor.
Açığın hangi ödeme adımında tetiklendiği ve kaç mağazanın etkilenen sürümü kullandığı resmi kayıtlarda yer almıyor. Sipay'in TR-26-1287 bildirimi için yayımladığı ayrı bir kamuoyu açıklaması bulunmuyor. Depo dışındaki eski sürümlerin veya şirketin WooCommerce ve Magento eklentilerinin durumuna ilişkin resmi bir değerlendirme paylaşılmadı.
SGB aynı gün, 9 Ekim 2026'da, Sipay'in OpenCart sanal POS eklentisi için de TR-26-1286 kodlu ayrı bir bildirim yayımlamıştı. O bildirimde de açık türü, CVSS puanı, araştırmacı ve önerilen sürüm aynıydı; ürün ve CVE numarası farklı. SGB'nin 6 Ekim 2026 tarihli Akıllı Ticaret bildiriminde ise ürün için henüz bir yama bulunmuyordu.
Kaynaklar
- T.C. Siber Güvenlik Başkanlığı TR-26-1287 Güvenlik Bildirimi
- CVE-2026-86405 Kaydı (TR-CERT)
- Sipay PrestaShop Eklentisi v26.9.1 Sürüm Sayfası
- Sipay PrestaShop Eklentisi GitHub Deposu
- Sipay API PrestaShop Kurulum Belgeleri
Kapak görseli: Sipay API belgeleri (PrestaShop yönetim panelinde Sipay ödeme modülünün yapılandırma ekranı, belge örneği; kırpıldı, örnek anahtar ve adres alanları bulanıklaştırıldı).