Siber Güvenlik Başkanlığı, Sipay'in OpenCart e-ticaret siteleri için geliştirdiği sanal POS eklentisindeki kritik bir güvenlik açığı için 9 Ekim 2026'da TR-26-1286 kodlu bildirim yayımladı. Ödeme doğrulamasının atlatılmasına yol açan açık, eklentinin 26.8.2 ve sonraki sürümlerini 26.9.1'e kadar etkiliyor. Düzeltmeyi içeren 26.9.1, 17 Eylül 2026'dan beri Sipay'in GitHub sayfasında yayında.
Sipay'in kendi GitHub hesabından dağıttığı eklenti, OpenCart 3 kullanan mağazaların kredi ve banka kartıyla ödeme almasını sağlıyor. Açık, Sipay'in kendi ödeme altyapısında değil, mağazalara kurulan eklentide.
Ödeme doğrulamasında imza hatası
TR-CERT'in yayımladığı CVE-2026-85531 kaydına göre açık, eklentinin kriptografik imzayı hatalı doğrulamasından (CWE-347) kaynaklanıyor ve imza sahteciliğine (CAPEC-475) kapı açıyor. Kayıtta açığın CVSS 3.1 puanı 9.8, yani kritik. Puanlama ölçütlerine göre açık ağ üzerinden, herhangi bir yetki ya da kullanıcı etkileşimi gerekmeden tetiklenebiliyor. Açığı bulan araştırmacı kayıtta Yasin Suer olarak geçiyor.
Bildirimde ve CVE kaydında açığın teknik ayrıntısı, hangi imza adımını etkilediği ve eklentiyi kullanan mağaza sayısı yer almıyor. Kayıt yalnız OpenCart eklentisini kapsıyor; Sipay'in başka platformlara yönelik eklentilerinin etkilenip etkilenmediği bilinmiyor. 26.8.2'den eski sürümlerin durumu da kayıtlarda belirtilmiyor.
Düzeltme üç hafta önce çıktı
SGB, eklentinin en az 26.9.1 sürümüne yükseltilmesini tavsiye ediyor. Sipay'in GitHub deposundaki sürüm geçmişine göre 26.8.2 sürümü 12 Ağustos 2026'da yayımlanmıştı. Güvenlik düzeltmesini içeren 26.9.1 sürümü 17 Eylül 2026'da, en güncel sürüm olan 26.9.3 ise 23 Eylül 2026'da kullanıma sunuldu. Sürüm notlarında güvenlikten söz edilmiyor. Sipay, 25 Eylül 2026'da deponun açıklamasına bir güvenlik bölümü ekleyip kullanıcılara her zaman son sürümü kullanmalarını önerdi.
Kurulum kılavuzuna göre güncelleme için yeni .zip paketi OpenCart yönetim panelinde Eklentiler altındaki Eklenti Yükle bölümünden yükleniyor, ardından Modifikasyonlar sekmesinde Yenile'ye basılıyor.
Saldırılarda kullanıldığına dair bulgu yok
SGB bildiriminde ve CVE kaydında açığın saldırılarda kullanıldığına dair bilgi yok; SGB, saldırganların açığı kullanabileceği uyarısında bulunuyor. Açık, ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı'nın (CISA) istismar edilen açıklar kataloğunda (KEV) yer almıyor; kamuya açık bir istismar kodu da bilinmiyor. SGB'nin son dönemde bildirim yayımladığı Akıllı Ticaret ve Softtr paketlerinde üretici yaması yoktu; Sipay eklentisinin ise düzeltilmiş sürümü yayında.
Kaynaklar
- T.C. Siber Güvenlik Başkanlığı (SGB) TR-26-1286 Güvenlik Bildirimi
- CVE-2026-85531 Kaydı (TR-CERT)
- Sipay OpenCart Eklentisi v26.9.1 Sürüm Sayfası (GitHub)
- Sipay OpenCart Eklentisi İndirme Deposu (GitHub)
- Sipay API Belgeleri: OpenCart Kurulum Sayfası
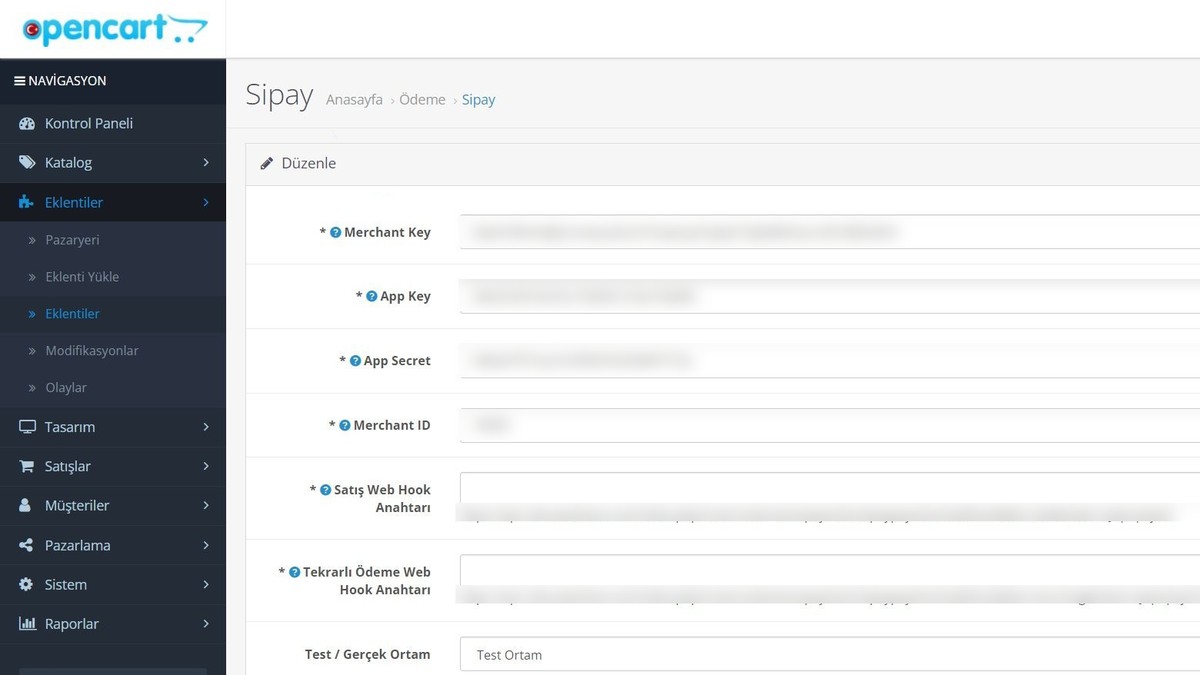
Kapak görseli: Sipay API belgeleri (OpenCart yönetim panelinde Sipay ödeme eklentisinin ayar ekranı, belge örneği; kırpıldı, örnek anahtar ve adres alanları bulanıklaştırıldı).