Sızıntılar
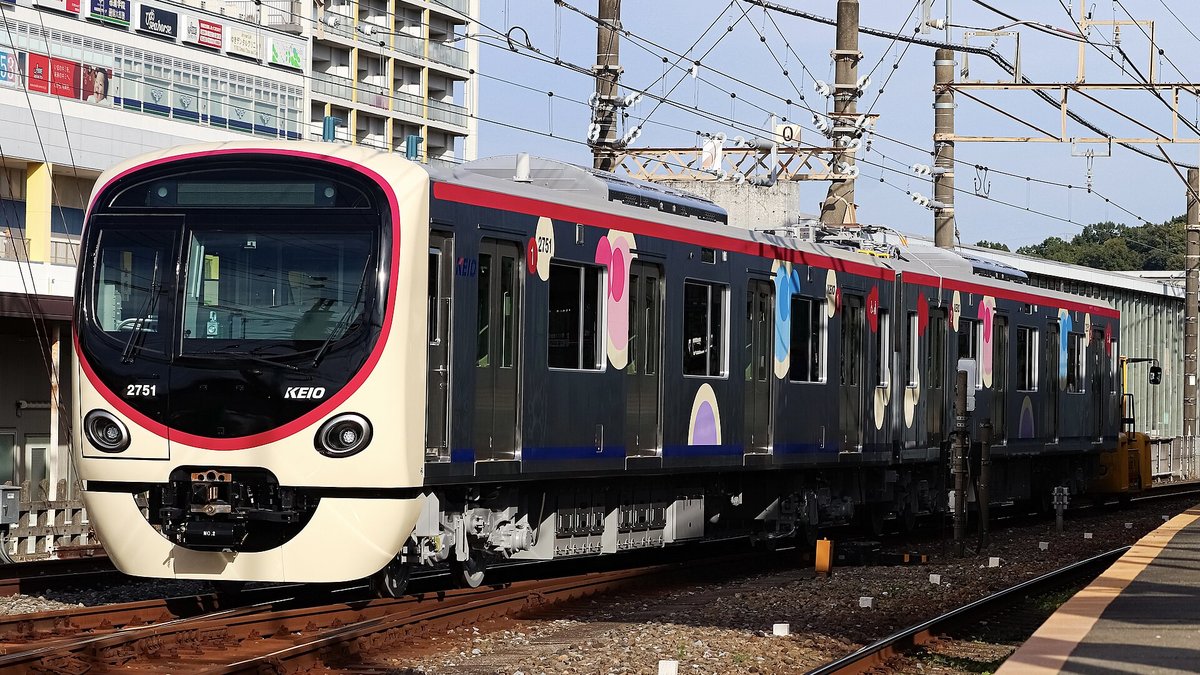
Keio: Qilin'in Şirket Verilerini Yayımladığı İddiası İnceleniyor
Tokyo demiryolu işletmecisi Keio, fidye yazılımı grubunun şirket verilerini yayımladığı iddiasını araştırıyor. Japon basını Qilin grubuna işaret ediyor.
Sızıntılar
Tokyo demiryolu işletmecisi Keio, fidye yazılımı grubunun şirket verilerini yayımladığı iddiasını araştırıyor. Japon basını Qilin grubuna işaret ediyor.
Sızıntılar
Japon web platformu Studio'da bulut ortamına yetkisiz erişildi. Tüm kayıtlı kullanıcıların hesap bilgileri ve harici API anahtarları sızmış olabilir.
Sızıntılar
Japon e-ticaret altyapı şirketi E-store, Shopserve'den yaklaşık 23,36 milyon kişinin bilgisinin sızdığını açıkladı; 2,1 milyonunda kartın bir kısmı var.
Sızıntılar
Yamato Transport, Kuroneko ertelenmiş ödeme hizmetinden yaklaşık 5,31 milyon kaydın dışarı çıkarıldığını açıkladı. Kredi kartı ve parola bilgisi yer almıyor.
Sızıntılar
New York ve Connecticut, yüz binlerce çocuk hasta ve velinin verisinin çalındığı 2024 ihlali nedeniyle hekim grubu BCHP ve XTIUM'dan 2,7 milyon dolar aldı.
Sızıntılar
Nikkei, sistem geliştirmede kullandığı bulut hizmetine yetkisiz erişim sonucu yaklaşık 1,83 milyon kişisel veri kaydının sızdığını 16 Ekim 2026'da duyurdu.
Sızıntılar
Frontier Communications, Nisan 2024'teki veri ihlali nedeniyle Connecticut eyaletiyle 625 bin dolarlık uzlaşmaya vararak yeni siber güvenlik şartlarını kabul etti.
Sızıntılar
Japonya'da FANCL ve bağlı şirketi Attenir'in e-ticaret sitelerine 3–10 Ekim'de yetkisiz erişim yapıldı, 834.947 üye kaydı sızdı. Kart bilgileri ve ana parolalar etkilenmedi.
Sızıntılar
Hollanda Adalet ve Güvenlik Bakanı David van Weel, siber olay yaşayan süpermarket grubu Ahold Delhaize'yi suç duyurusunda bulunmaya çağırdı. Grubun siteleri beş gündür kapalı.
Sızıntılar
WASABI SWITCH sistemine yetkisiz erişim sağlandı; sızan sipariş verileri alıcılara LINE üzerinden sahte iade e-postası göndermek için kullanıldı.
Sızıntılar
Japan Times grubu, 18 Eylül 2026'daki fidye yazılımı saldırısının ardından çalındığı iddia edilen verilerin dış bir sitede yayımlandığını teyit etti.
Sızıntılar
NTT Solmare Comic Seima e-kitap mağazasında yetkisiz erişim sonrası üye verisi sızıntısını doğruladı. E-posta ve hash’li parola etkilendi; adet incelemede.
Sızıntılar
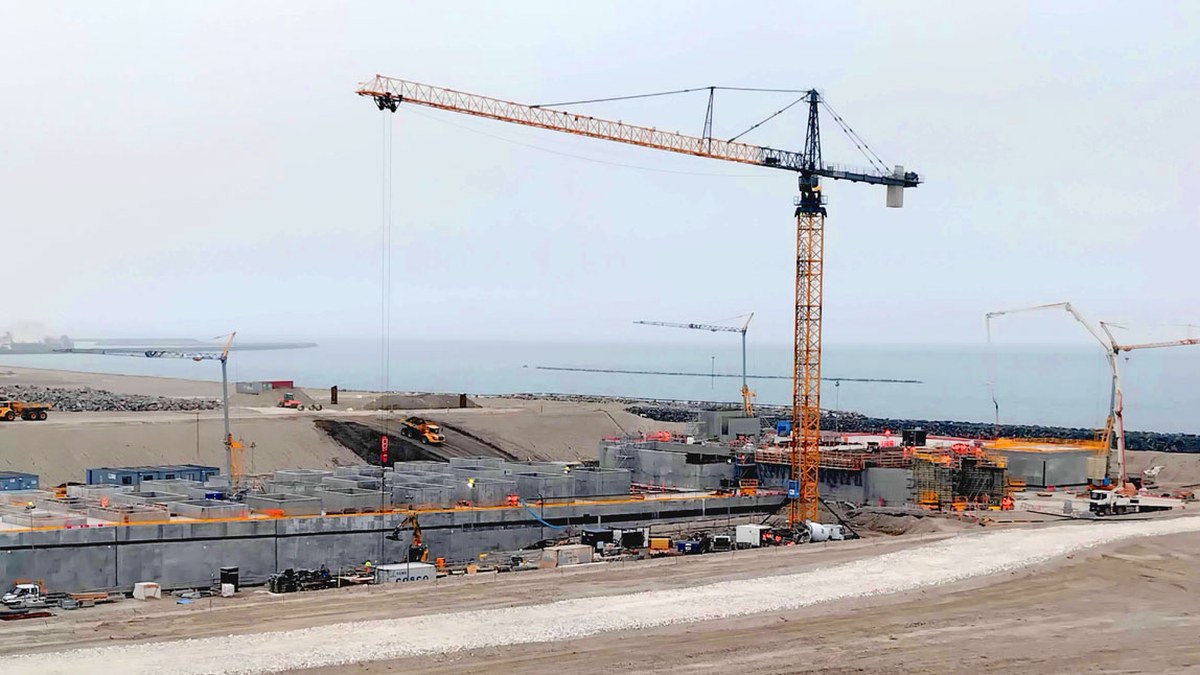
Fehmarnbelt tünelinin ana yüklenicisi FLC siber saldırıya uğradı. Femern A/S, şantiyede çalışmanın kademeli olarak yeniden başladığını açıkladı.
Sızıntılar
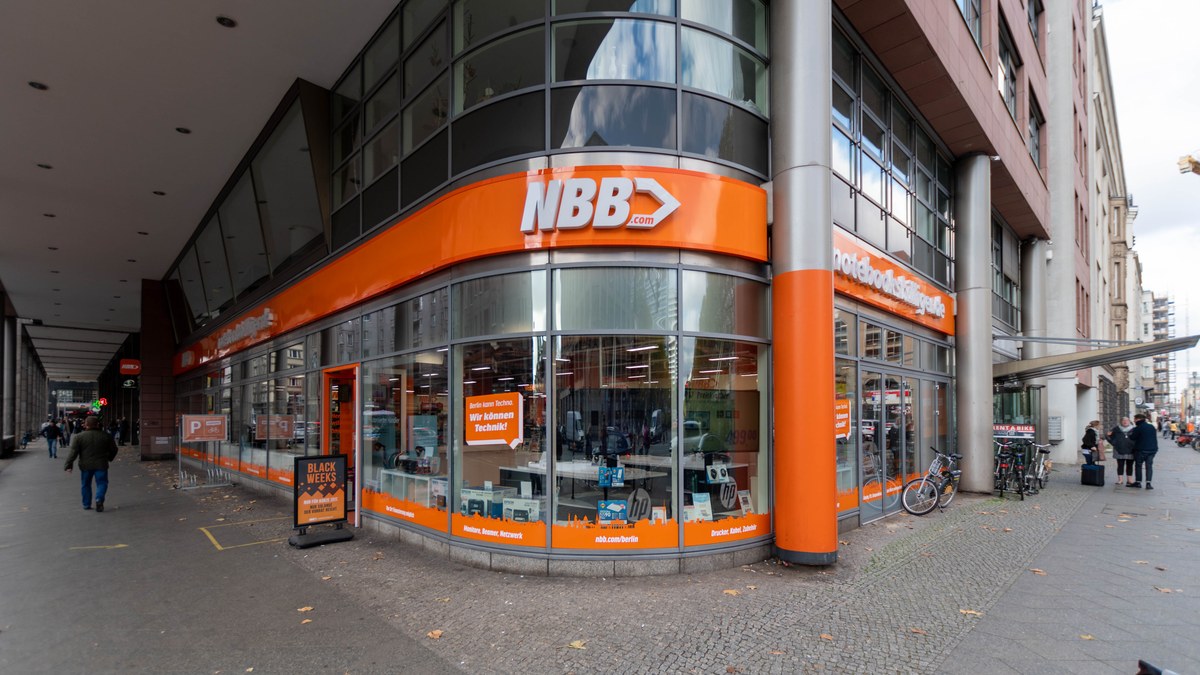
Alman perakendeci notebooksbilliger.de, BT sistemlerine siber saldırı düzenlendiğini açıkladı. E-posta adresleri etkilendi; ad, adres ve IBAN etkilenmiş olabilir.
Sızıntılar
Beauty Garage, 15 Ekim 2026’da EC sitelerine izinsiz erişimle 775.725 müşteri kaydının sızdığını açıkladı. Adres ve kartta şirket bulgu olmadığını söylüyor.
Tüm konu dosyaları · KVKK ve veri ihlalleri · CVE ve yama takibi · Ürüne göre USOM bildirimleri