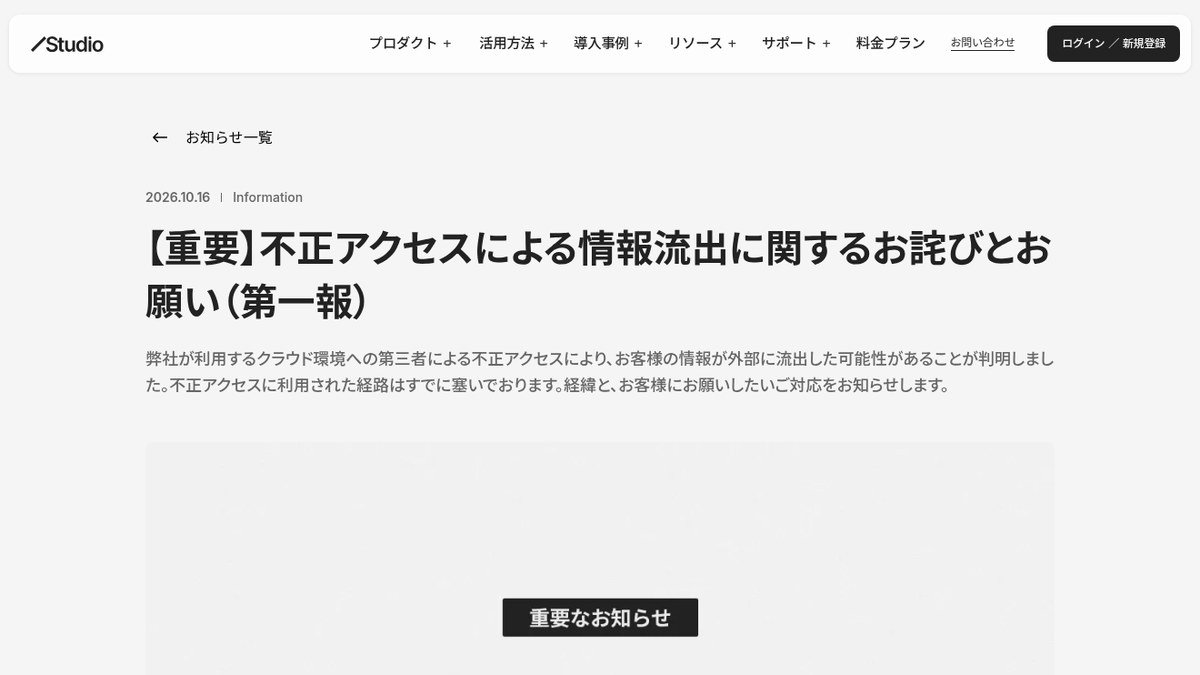
Japon kodsuz web sitesi yapım platformu Studio, bulut ortamına yapılan yetkisiz erişim nedeniyle tüm kayıtlı kullanıcılarının hesap bilgilerinin ve sitelerinde tuttukları verilerin sızmış olabileceğini 16 Ekim 2026'da açıkladı. Kapsamda sitelerdeki formlara gönderilen içerikler ve harici servislerin API anahtarları da yer alıyor; etkilenen kişi sayısı ise henüz paylaşılmadı.
Şirketin açıklamasına göre üçüncü bir taraf, Studio'nun bazı işlevlerindeki bir güvenlik açığından yararlanarak şirketin kullandığı bulut ortamına yetkisiz erişti ve buradaki verileri dışarıdan çekilebilir hale getirdi. Şu ana kadarki incelemelere göre yetkisiz erişim 30 Eylül ile 1 Ekim 2026 tarihleri arasında gerçekleşti. Durum 13 Ekim 2026'daki şirket içi kontrollerde fark edildi; açık kapatılarak kullanılan erişim yolu 13–14 Ekim 2026 tarihlerinde kesildi. Şirket, verilerin üçüncü tarafça fiilen alındığını doğrulayamadı; ancak alınmış sayarak hareket ediyor.
Sızmış olabilecek bilgiler ve şifreleme anahtarları
Olası sızıntı platforma kayıtlı tüm kullanıcıları kapsıyor. Risk altındaki veriler arasında kullanıcı adları, e-posta adresleri ve karma (hash) yöntemiyle saklanan parolalar bulunuyor. Ayrıca kullanıcıların Studio üzerinde yönettiği tasarım ve CMS içerikleri, form yanıtları, Google reCAPTCHA v3 ayarları, Webhook bildirim adresleri ve henüz yayımlanmamış taslakları gösteren canlı önizleme adresleri de bu listede yer alıyor.
Sistemdeki harici servis bağlantılarına ait kimlik bilgileri de açığa çıkmış olabilir. Bunlar arasında harici servislerin API anahtarları ve belirteçleri (token), parola korumalı sayfaların parolaları, Google E-Tablolar bağlantı yetkileri ve özel proxy anahtarları bulunuyor. Form yanıtları veya API anahtarları gibi bazı hassas veriler veritabanında şifreli tutuluyordu; ancak şifreyi çözmek için gereken anahtar da aynı erişimle okunabildiğinden içerikleri öğrenilmiş olabilir. Parolalar ise karma olarak tutuluyor ve doğrudan düz metin halinde okunamıyor; buna rağmen şirket her ihtimale karşı parola değişikliği çağrısı yapıyor.
Olası sızıntı ayrı bir grubu da kapsıyor. Aralık 2022 ile Ağustos 2023 arasında yapay zekâ destekli site kurma aracı Studio AI için ön erişim başvurusu yapan kişilerin e-posta adresleri, kullanıcı adları ve IP adreslerinden çıkarılan ülke bilgileri de sızmış olabilir. Bu kişilerin arasında doğrudan Studio hesabı bulunmayanlar da yer alıyor ve şirket bu gruba ayrıca ulaşacağını belirtiyor.
Kullanıcıların alması gereken önlemler
Platforma e-posta ve parola ikilisiyle giriş yapan kullanıcıların Studio parolalarını değiştirmeleri, bu parolayı başka platformlarda da kullanıyorlarsa oralarda da yenilemeleri isteniyor. Yalnızca Google veya Facebook hesaplarıyla oturum açanların parola değiştirmesine gerek görülmüyor. Kullanıcıların daha önce oluşturdukları canlı önizleme bağlantılarını silip gerekirse yenilerini üretmeleri öneriliyor.
Projelerinde harici bağlantılar kullananlara da doğrudan bildirim gönderiliyor. API bağlantısı kullananların ilgili servislerdeki API anahtarlarını, parola korumalı sayfa kullananların bu sayfaların parolalarını, özel proxy kullananların proxy anahtarlarını ve Webhook çalıştıranların bildirim adreslerini yenilemesi gerekiyor. Form yanıtları Google E-Tablolar'a aktarılan projelerde ise mevcut bağlantının kaldırılması tavsiye ediliyor. Şirket, e-posta ya da telefon üzerinden asla parola veya kimlik bilgisi talep etmeyeceğini hatırlatarak kullanıcıları olası oltalama girişimlerine karşı uyardı.
Sistemlerinde herhangi bir veri silinmesi ya da tahrifat tespit etmediğini duyuran Studio, yetkisiz giriş gibi ikincil zararların yaşanıp yaşanmadığını araştırıyor. Japonya Kişisel Bilgileri Koruma Komisyonu başta olmak üzere resmi kurumlara bildirimde bulunulurken, dış uzman desteğiyle olayın tekrarını önleme çalışması yürütülüyor. Şirket; etkilenen kişilerin kapsamını ve sayısını, ikincil zarar incelemesinin sonucunu, olayın nedenini ve alınacak önlemleri sonraki bildirimde açıklayacak. Açığın hangi işlevde bulunduğu ve saldırganın kimliği duyuruda yer almıyor.
Kaynaklar
- Studio resmi duyurusu (ilk bildirim), 16 Ekim 2026
- ITmedia NEWS, 16 Ekim 2026
- Nikkei, 16 Ekim 2026
- Studio basın bülteni, 3 Temmuz 2026
Kapak görseli (temsili): Studio'nun 16 Ekim 2026 tarihli yetkisiz erişim duyurusunun ekran görüntüsü (studio.design).