Japonya'da binlerce e-ticaret sitesine altyapı sağlayan E-store, «Shopserve» hizmetine düzenlenen siber saldırıda yaklaşık 23,36 milyon kişinin bilgilerinin sızdığını 16 Ekim 2026 tarihinde yayımladığı nihai raporda duyurdu. Verileri sızanların yaklaşık 2,1 milyonunda kredi kartı bilgilerinin bir kısmı da yer alıyor.
Saldırı 21 Mayıs 2026 ile 1 Ağustos 2026 tarihleri arasında gerçekleşti. Yetkisiz bir üçüncü taraf, şirket sunucusundaki bir uygulama açığından yararlanarak yetkisiz bir program çalıştırdı ve veritabanındaki bilgileri dışarı gönderdi. Durumu 1 Ağustos 2026'da tespit eden şirket, saldırganın bağlantısını kesti. Dış uzman kuruluşun tamamladığı adli bilişim incelemesinde başka bir giriş yolu ya da arka kapı bulunmadı.
Sızıntıdan alıcılar, üyeler, mağaza işletmecileri ve satış ortakları dahil yaklaşık 23.356.000 kişi etkilendi; etkilenen mağaza sayısı 7.858. Şirket, yinelenen kayıtlar tamamen temizlenemediği için bu sayının yaklaşık olduğunu belirtti. Müşterilerin ad, adres, telefon, e-posta ve teslimat bilgilerinin yanı sıra üye kimlikleri ve şifreli parolaları dışarı sızdı. Parolaların çözülme olasılığının düşük olduğu ve verilerde mağaza eşleşmesi bulunmadığı aktarıldı.
Kredi Kartı Bilgilerinin Durumu ve Çıkarılan Veriler
Yaklaşık 2,1 milyon kişide kredi kartı bilgisinin bir kısmı sızdı. Bu veriler yalnızca kart üzerindeki ad, kart numarasının ilk 6 ve son 4 hanesi ile son kullanma tarihinden oluşuyor. Şirket bünyesinde tam kart numarası ve CVV güvenlik kodu tutulmadığı için bu veriler sızmadı. E-store, mevcut kısmi bilgilerle tek başına ödeme işlemi yapılamayacağını açıkladı.
Daha önce 2 Ağustos 2026 tarihli ikinci bildirimde sızdığı duyurulan mağaza e-posta sistemi giriş bilgileri, FTP kimlik bilgileri ve şirketin ödeme yaptığı banka hesap bilgilerinin ise adli inceleme sonucunda sızmadığı anlaşıldı ve bu kalemler nihai listeden çıkarıldı.
Şu ana kadar olaya bağlı somut bir ikincil zarar bildirilmedi. Dış uzmanların yaptığı kontrollerde verilerin karanlık ağda yayıldığı görülmedi. İlgili güvenlik açığını kapatan şirket, kimlik bilgilerini sıfırladı, zafiyet taraması yaptı ve yönetim paneline iki aşamalı doğrulama dahil ek kimlik doğrulama getirdi.
Etkilenen müşteri, mağaza ve satış ortaklarına tek tek bildirim tamamlandı. Japonya Kişisel Bilgileri Koruma Komisyonu'na ve Kanto Bölge İletişim Bürosu'na rapor verildi, yerel polise danışıldı. Kullanıcılar, şirketin veya bankaların adını kullanarak kart bilgisi, yeniden ödeme ya da parola isteyen sahte e-posta, SMS ve aramalara karşı uyarıldı. Saldırganın kimliği, istismar edilen güvenlik açığı ve etkilenen mağazaların isimleri ise resmi raporda açıklanmadı.
Kaynaklar
- E-store Nihai Raporu (16 Ekim 2026)
- BASE, Inc. Duyurusu (16 Ekim 2026)
- NHK Haberi (16 Ekim 2026)
- Nikkei Haberi (16 Ekim 2026)
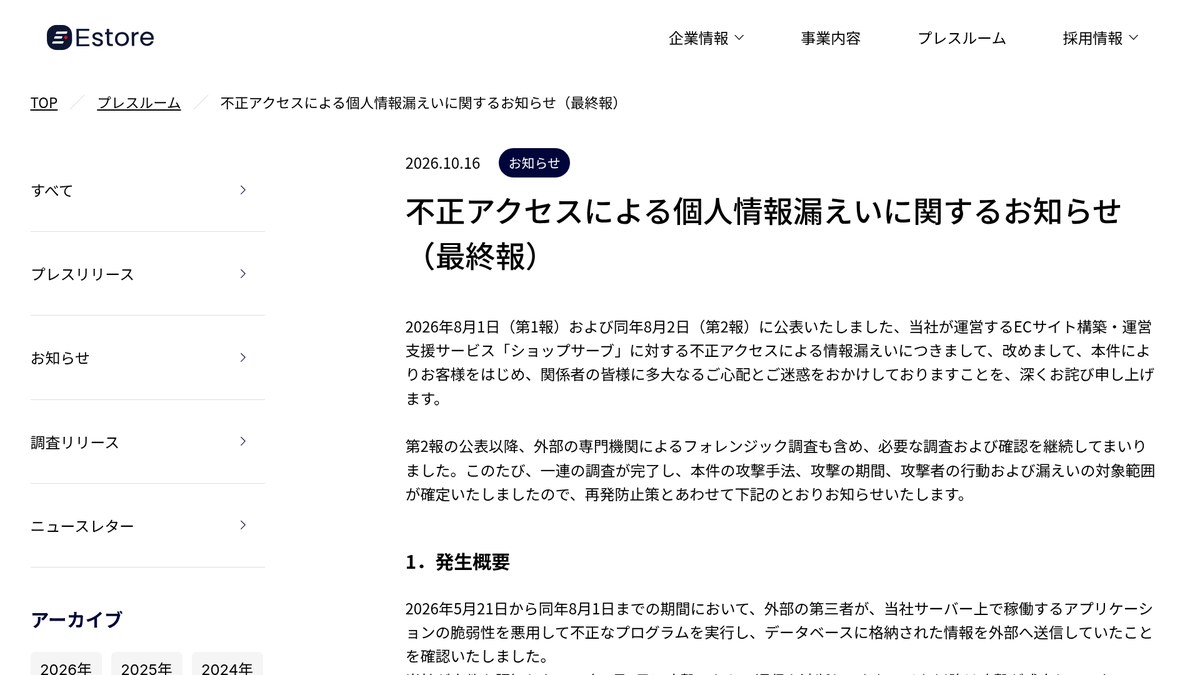
Kapak görseli (temsili): E-store'un 16 Ekim 2026 tarihli nihai rapor duyurusunun ekran görüntüsü (estore.jp).