Japon kargo şirketi Yamato Transport, 28 Eylül 2026'da yetkisiz erişim tespit edilen Kuroneko ertelenmiş ödeme hizmetinden yaklaşık 5,31 milyon kaydın dışarı çıkarıldığını 16 Ekim 2026'da açıkladı. Şirket, soruşturmanın ardından dışarı çıkarılan verilerin dökümünü paylaştı.
Yetkisiz erişim sonucunda dışarı çıkarılan bilgiler üç ana grupta toplandı:
- Müşteri kayıtları: 1 Ekim 2018 ile 28 Eylül 2026 arasındaki dönemi kapsayan yaklaşık 5,26 milyon kayıt dışarı çıkarıldı. Bu veriler arasında ad, adres, telefon numarası, sipariş edilen ürün ayrıntıları (ürün adı, adet, birim fiyat) ve başvuru numarası gibi iç yönetim bilgileri yer alıyor. Bu kayıtların yaklaşık 490 bininde e-posta adresi de bulunuyor.
- Teslimat adresi kayıtları: 5 Şubat 2021 ile 28 Eylül 2026 arasındaki döneme ait yaklaşık 50 bin kayıtta alıcı adı, teslimat adresi, telefon numarası ve gönderi takip numaraları yer aldı.
- Üye işyeri kayıtları: 1 Ekim 2018 ile 28 Eylül 2026 arasındaki dönemi kapsayan yaklaşık 4.100 kayıtta üye işyeri adı ve iç yönetim kodları dışarı çıktı.
Kart ve Parola Bilgisi Yok
Yamato Transport, dışarı çıkarılan veriler arasında kredi kartı ve parola bilgilerinin bulunmadığını bildirdi. Şirketin 2 Ekim 2026 tarihli ikinci duyurusunda sızmış olabileceği belirtilen fatura tutarı, alacak bakiyesi ve çalışan adlarının da inceleme sonucunda dışarı çıkarılmadığı anlaşıldı.
Süreç, 28 Eylül 2026'da üçüncü bir tarafın yetkisiz erişiminin tespit edilmesi ve dış bağlantıların kesilerek hizmetin durdurulmasıyla başladı. Olay, Japonya Kişisel Bilgileri Koruma Komisyonu'na bildirildi; inceleme bir güvenlik uzmanı kurumla birlikte yürütüldü. Hizmet 9 Ekim 2026'da yeniden kullanıma açıldı. Olayın ilk duyurusu Yamato Kuroneko ödeme sisteminde yetkisiz erişim tespiti haberimizde aktarılmıştı.
Kullanıcılara Şüpheli İleti Uyarısı
Şirket, şu ana kadar sızan verilerin kötüye kullanıldığına dair ikincil bir zarar tespit edilmediğini aktardı. Buna karşın şirkete tanınmayan göndericilerden gelen şüpheli e-posta, SMS ve telefon aramalarına ilişkin bildirimler ulaşıyor. Yamato Transport, tanınmayan adreslerden gelen iletilerdeki bağlantılara tıklanmaması, eklerin açılmaması ve şüpheli e-postaların doğrudan silinmesi gerektiğini hatırlattı.
Verisi dışarı çıkarılan kişilere sırayla tek tek bildirim yapılacak; ulaşılamayanlar için yayımlanan duyuru bildirim yerine geçiyor. Şirket, saldırganın kimliğini ve sisteme giriş yolunu açıklamadı.
Kaynaklar
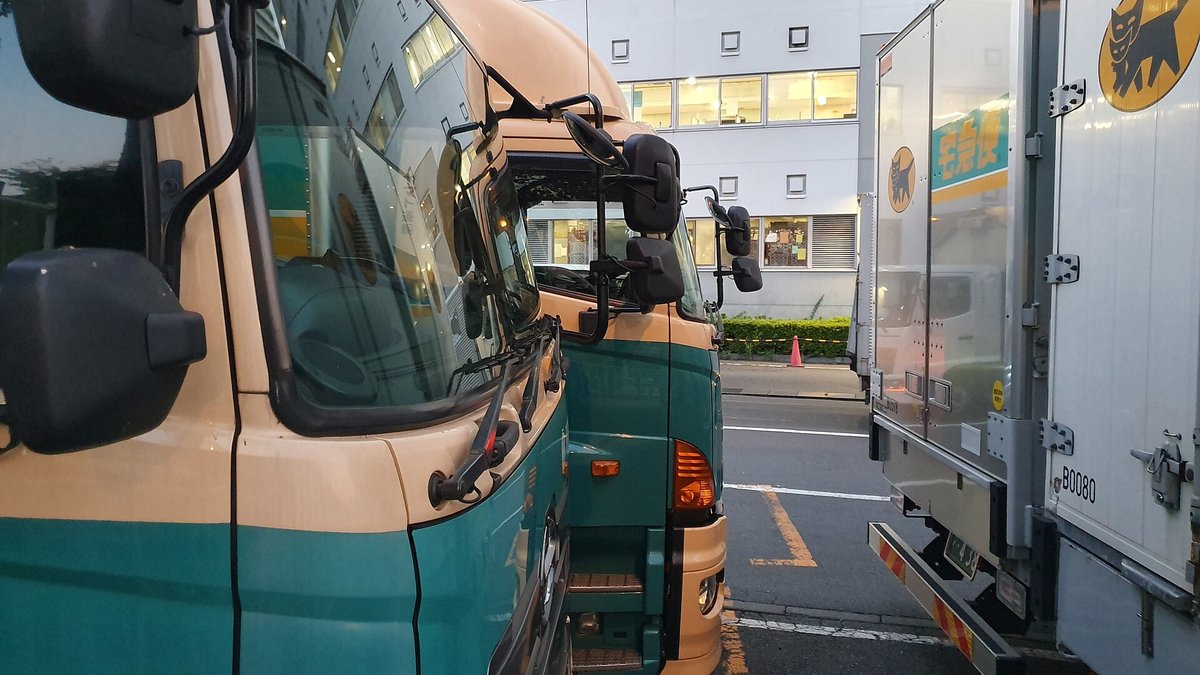
Kapak fotoğrafı (arşiv, temsili): Ariake'deki Yamato Transport şubesinde Kuroneko kamyonları — Syced / Wikimedia Commons, CC0.