Alman elektronik ve bilgisayar perakendecisi notebooksbilliger.de, müşterilerine 14 Ekim 2026 akşamı gönderdiği e-postada bilgi teknolojileri sistemlerinin suç amaçlı bir siber saldırıya uğradığını bildirdi. Şirket, ilk incelemelerin müşteri verilerinin etkilenmiş olabileceğini gösterdiğini belirtti.
Hangi veriler etkilendi
Bildirime göre müşteri e-posta adresleri saldırıdan etkilendi. Ad, posta adresi ve alışverişlerde ödeme yöntemi olarak seçildiyse banka hesap numarası (IBAN) bilgilerinin de etkilenmiş olabileceği aktarıldı. Şirkete göre güncel bilgiler parolaların etkilenmediğini gösteriyor; kredi kartı bilgileri ise şirkette hiç saklanmadığı için etkilenmedi. Şirket, verilerin dışarı çıkarıldığını kesin olarak doğrulamadı.
notebooksbilliger.de, saldırının ne zaman gerçekleştiğini, kaç müşterinin etkilendiğini ve hangi sistemlerin hedef alındığını açıklamadı. Şirket dış uzmanlar ve yetkili makamlarla çalıştığını bildirdi. ComputerBase'in aktardığına göre e-postada veri koruma denetim makamının bilgilendirildiği ve suç duyurusunda bulunulduğu da yer alıyor.
Müşteriler ne yapmalı
Şirket, müşterilerine önümüzdeki aylarda banka hesap hareketlerini yakından izleme çağrısı yaptı. Deutsche Bundesbank bilgisine göre SEPA otomatik ödemeleri (Lastschrift), hesaptan çekildikten sonra 8 hafta içinde gerekçe gösterilmeden iade ettirilebiliyor. Geçerli bir talimat yoksa bu süre 13 aya kadar uzuyor.
Müşterilerin şirket adına gelebilecek şüpheli e-posta, kısa mesaj ve telefon aramalarına karşı dikkatli olması istendi. notebooksbilliger.de, bu yollarla hiçbir zaman parola, PIN ya da onay kodu (TAN) istemediğini belirtti.
Kaynaklar
- ComputerBase: Cyberangriff: notebooksbilliger warnt vor möglichem Datenleck (15 Ekim 2026)
- Golem.de: Mögliches Datenleck: notebooksbilliger meldet Cyberangriff (15 Ekim 2026)
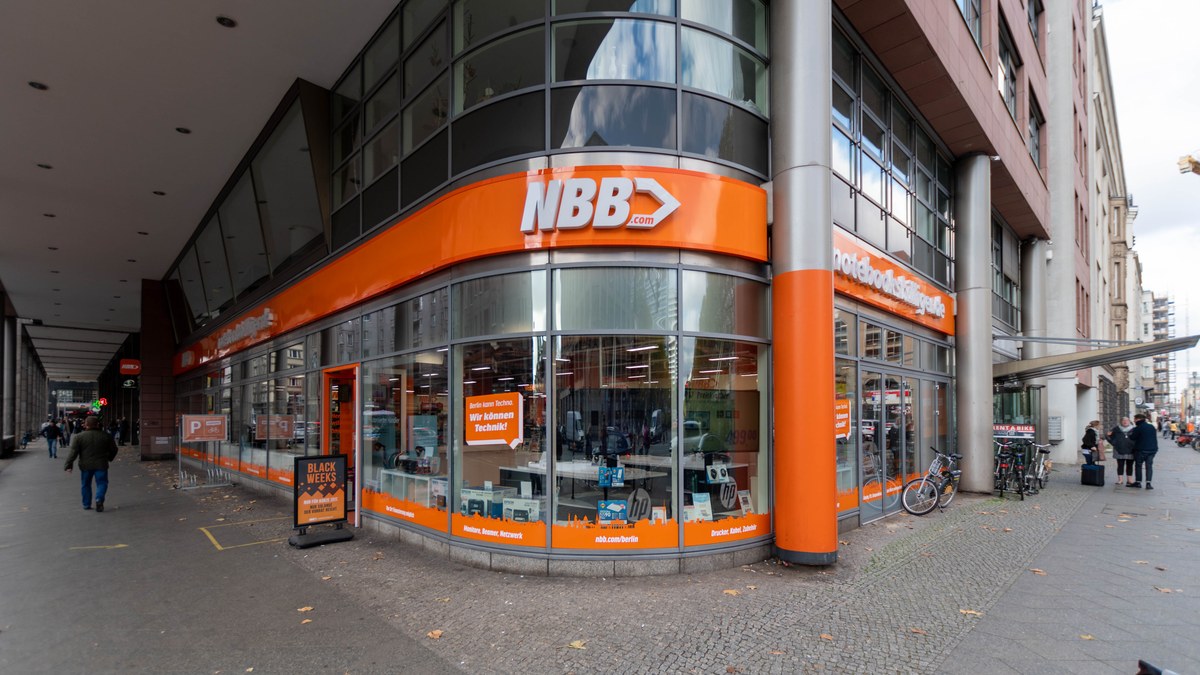
Kapak görseli (temsili): notebooksbilliger Berlin mağazası / Notebooksbilliger, Wikimedia Commons, CC BY-SA 4.0 (kırpıldı, 1200×675 uyarlandı).