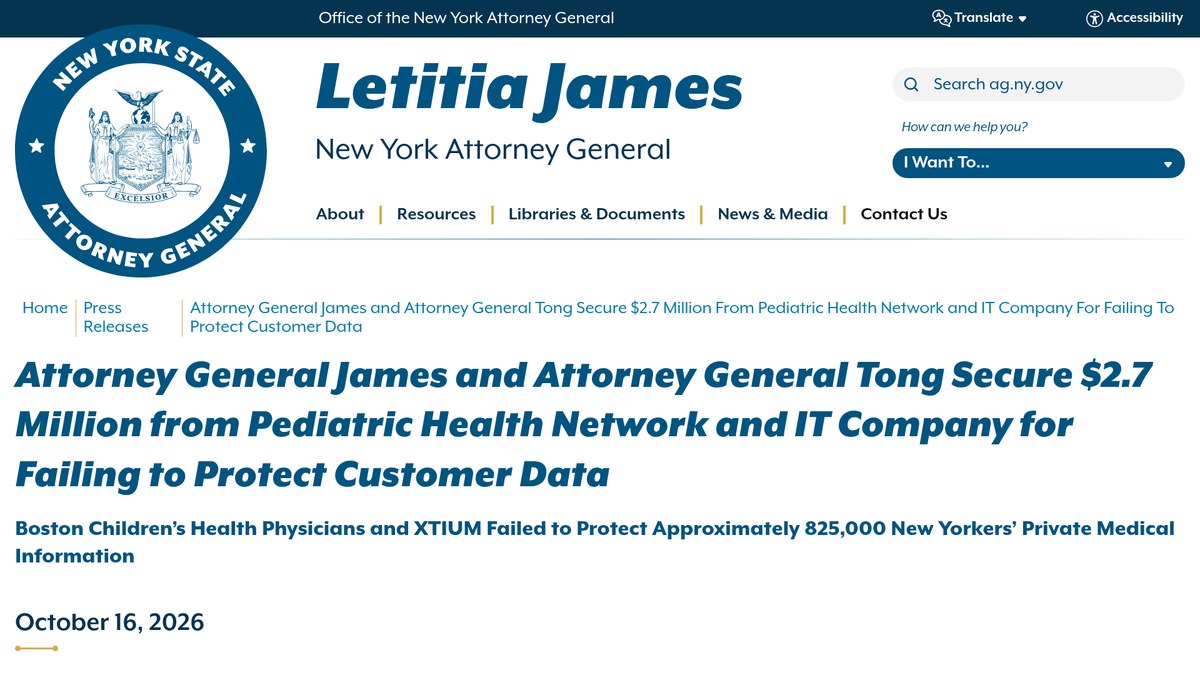
New York ve Connecticut başsavcılıkları, çocuk sağlığı hekim grubu Boston Children's Health Physicians (BCHP) ile BT yönetim hizmeti aldığı XTIUM'dan 2,7 milyon dolar aldı. 16 Ekim 2026'da duyurulan uzlaşma, 2024 yılındaki siber saldırıda yaklaşık 825 bin New York ve 62.871 Connecticut sakininin sağlık ve kimlik bilgilerinin çalınmasını kapsıyor.
Anlaşma uyarınca şirketler New York'a 2,1 milyon dolar, Connecticut'a ise 540 bin dolar ceza ödeyecek. BCHP belirlenen güvenlik kurallarına uymazsa New York'a 1,04 milyon dolar, Connecticut'a 260 bin dolar ek ödeme devreye girecek. Taraflar başsavcılık bulgularını ne kabul ne de inkâr ediyor.
Ortak Hesap ve Şifrelenmemiş Arşiv
İhlal zinciri Ağustos 2024'te bir saldırganın BT yönetim hizmeti sağlayıcısı XTIUM'un ağına girmesiyle başladı. Saldırgan şirketin 18 müşterisinin sistemine erişti ancak veri hırsızlığı yalnızca New York merkezli çocuk hekimi grubu BCHP bünyesinde gerçekleşti. XTIUM, müşterilerine destek vermek için kullandığı üçüncü taraf uzaktan erişim aracını üreticinin önerdiği tüm güvenlik ayarlarıyla kurmamıştı. Şirket BCHP ağında sınırsız yetkili tek bir ortak yönetici hesabı çalıştırıyordu. Saldırgan bu ortak hesabı kullanarak BCHP'nin sınırsız yetkili dört servis hesabını ele geçirdi.
XTIUM sistemlerindeki kayıtların yetersizliği nedeniyle saldırganların ilk girişi nasıl yaptığı hâlâ kesin olarak doğrulanamıyor. XTIUM durumu 6 Eylül 2024'te BCHP'ye bildirdi. BCHP ilk aşamada yalnızca kullanıcı parolalarını sıfırladı. Ağdaki yetkisiz hareketlerin fark edilmesi üzerine sistemler 10 Eylül 2024'te internetten kesildi.
Saldırganlar sistemden şifrelenmemiş hasta fatura arşivini kopyaladı. Çalınan dosyalar arasında hasta ve veli adları, adresler, doğum tarihleri, Sosyal Güvenlik numaraları, sağlık sigortası kayıtları, fatura ve tedavi ayrıntıları yer alıyor. New York'ta yaşayanların 170 binden fazlasına ait Sosyal Güvenlik veya ehliyet numarası sızdırıldı. Veri paketinde ayrıca 4 binden fazla BCHP ve yaklaşık bin XTIUM çalışanının özlük bilgileri de bulunuyor.
Yıllar Önceden Bilinen Güvenlik Açıkları
Soruşturma BCHP bünyesinde BT ve bilgi güvenliği süreçlerinden sorumlu yalnızca iki personelin bulunduğunu ortaya çıkardı. Kurumda 2023 yılında yapılan bir güvenlik denetimi; bilgi güvenliği politikası, olay müdahale planı ve tedarikçi değerlendirme mekanizmalarının bulunmadığını belirlemişti. BCHP bu bulgulara makul bir karşılık vermedi. Yöneticilerin 1 milyondan fazla hasta fatura kaydı barındıran şifrelenmemiş arşivin varlığından olaydan en az iki yıl önce haberdar olduğu kayıtlara geçti.
New York Başsavcısı Letitia James, hassas sağlık verilerini emanet alan kurumların bu verileri kötü niyetli kişilere karşı korumakla sorumlu olduğunu belirterek BCHP'nin veri güvenliği önlemlerinin yetersiz olduğunu bildiği hâlde bunları düzeltmediğini söyledi. Connecticut Başsavcısı William Tong da BCHP'nin çocuk hastalardan ve ailelerinden son derece hassas bilgiler topladığını, bu kayıtları koruma yükümlülüğünü yerine getirmediğini ve iki başsavcılığın BCHP ile güvenlik tedarikçisini hesap vermeye zorladığını ifade etti. Connecticut Başsavcısı Tong aynı gün Frontier Communications ile de ayrı bir veri ihlali uzlaşması açıkladı.
Uzlaşma şartlarına göre şirketler kapsamlı bilgi güvenliği programı kuracak, kişisel veri envanteri çıkaracak, erişimlerde güçlü kimlik doğrulama uygulayacak, şüpheli hareketleri izleyen kayıt sistemleri devreye alacak ve hassas verileri şifreleyecek. Şirketler ayrıca 180 gün içinde bağımsız bir güvenlik değerlendirmesinden geçecek ve bu değerlendirme üç yıl boyunca her yıl tekrarlanacak.
Başsavcılık metinlerinde saldırganın kimliğine ve kullanılan uzaktan destek yazılımının adına yer verilmedi.
Kaynaklar
- New York Başsavcılığı açıklaması, 16 Ekim 2026
- Connecticut Başsavcılığı açıklaması, 16 Ekim 2026
- Uzlaşma belgesi (Assurance of Discontinuance No. 2026-057)
Kapak görseli (temsili): New York Başsavcılığı'nın 16 Ekim 2026 tarihli basın bülteninin ekran görüntüsü (ag.ny.gov).