Japon kozmetik ve takviye gıda şirketi FANCL ile kozmetik bağlı ortaklığı Attenir, 16 Ekim 2026'da ortak açıklama yaparak e-ticaret sitelerine 3–10 Ekim arasında yetkisiz erişim yapıldığını ve iki markada toplam 834.947 üye kaydının sızdığını duyurdu. Kredi kartı gibi ödeme bilgileri ve üyelerin ana parolaları sızan bilgiler arasında yok.
Açıklamaya göre sızıntı FANCL'da 393.785 kaydı (368.184 kişi), Attenir'de 441.162 kaydı (417.312 kişi) kapsıyor. Şirketler iki marka için ortak bir kişi sayısı vermedi; iki markaya birden üye olanlar olabileceği için kişi sayıları doğrudan toplanamıyor.
Hangi bilgiler dışarı sızdı?
İki markada sızan üye bilgileri aynı:
- Ad, soyad, e-posta adresi, ev adresi ve telefon numarası
- Doğum tarihi, cinsiyet ve müşteri numarası
- İkincil e-posta adresi ve hash'lenmiş ikinci parola
- Kimlik doğrulama güvenlik sorusu metni (cevaplar dahil değil)
- Puan bilgisi, üyelik kademesi, e-bülten tercihi ve mağazadan alışveriş yapılıp yapılmadığı
Sızan parolalar, yalnız bazı üyelerin belirlediği ikinci parolalar. Şirketlere göre bunlar hash'lenmiş olduğu için olduğu gibi okunamıyor. Üyelerin ana parolaları sızan bilgiler arasında değil.
İnceleme, müdahale ve bildirim süreci
Yetkisiz erişim, 15 Ekim 2026'daki iç incelemede ortaya çıktı. Şirketler aynı gün acil durum müdahale merkezi kurdu; soruna yol açan işlevi belirleyip durdurdu.
İki şirket 16 Ekim'de Japonya Kişisel Bilgileri Koruma Komisyonu'na (PPC) bildirimde bulundu ve polise başvurdu. Şirketlere göre şimdiye kadar başka bir yetkisiz erişim ya da zararlı yazılım bulaşması görülmedi. Sızan bilgilerin herkese açık yayımlandığı, kötüye kullanıldığı ya da müşterilerden bu yönde başvuru geldiği de tespit edilmedi. Şirketler, iş faaliyetlerinin ve hizmetlerin etkilenmediğini açıkladı.
FANCL'ın ana şirketi Kirin Holdings de 16 Ekim 2026'da Tokyo Borsası'na yaptığı bildirimde olayı doğruladı. Kirin, olayın konsolide sonuçlara etkisini incelediğini, önemli bir etki görülürse ayrıca açıklama yapacağını bildirdi.
Japonya'da Eylül sonunda da Park24'ün Times Car hizmetinde yaklaşık 6,6 milyon üyelik kaydının sızdığı açıklanmıştı.
Oltalama uyarıları ve bilinmeyenler
FANCL ve Attenir, sızan bilgilerin sahte e-postalarda ve oltalama dolandırıcılığında kullanılabileceği uyarısını yaptı. Şirketler, müşterilerden şüpheli e-posta, SMS ve aramalara karşı dikkatli olmalarını, tanımadıkları bağlantı ve ekleri açmamalarını istedi; kendilerinin parola ya da kart bilgisi sormayacağını hatırlattı. Etkilenen üyelere kayıtlı e-posta adreslerinden sırayla bilgi verilecek. 17 Ekim'de özel danışma hattı açılıyor.
Saldırıyı kimin, hangi yöntemle yaptığı açıklanmadı. Şirketler, zararın büyümesini önlemek için siber saldırının ayrıntılarını paylaşmadıklarını, yeni bir bilgi ortaya çıkarsa duyuracaklarını belirtti.
Kaynaklar
- FANCL ve Attenir ortak açıklaması — 第三者による不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ (16 Ekim 2026, PDF)
- Attenir sitesindeki aynı açıklama (16 Ekim 2026, PDF)
- Kirin Holdings Tokyo Borsası bildirimi — TDnet kaydı (16 Ekim 2026)
- Kirin Holdings bildirimi tam metni (16 Ekim 2026, PDF)
- ITmedia NEWS — ファンケルとアテニア、計約83万件の会員情報漏えい (16 Ekim 2026)
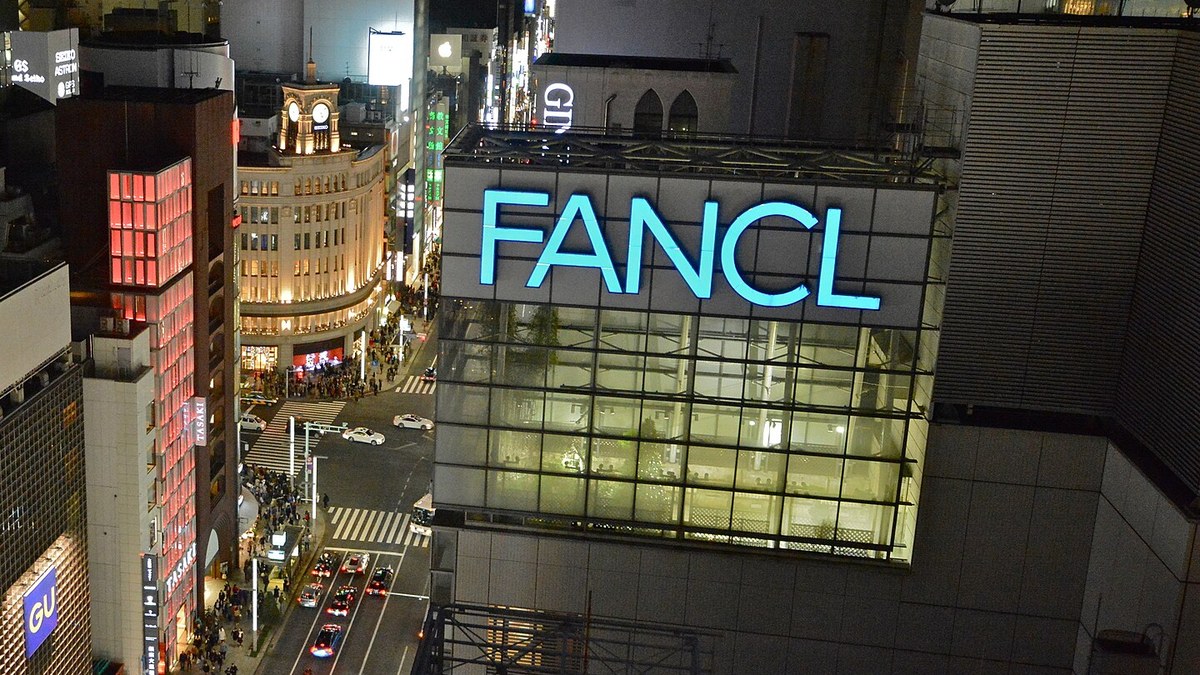
Kapak: FANCL'ın Tokyo Ginza'daki binası FANCL Ginza Square (temsili, 2017). Fotoğraf: Alejandro, Wikimedia Commons, CC0.