Güvenlik açıkları
FBI ve Gizli Servis'ten FortiBleed Uyarısı: Kampanya Sürüyor
FBI ve ABD Gizli Servisi, FortiBleed kampanyasının sürdüğünü duyurdu. Fortinet FortiGate cihazları çalınmış kimlik bilgileriyle hedef alınıyor.
Güvenlik açıkları
FBI ve ABD Gizli Servisi, FortiBleed kampanyasının sürdüğünü duyurdu. Fortinet FortiGate cihazları çalınmış kimlik bilgileriyle hedef alınıyor.
Güvenlik açıkları
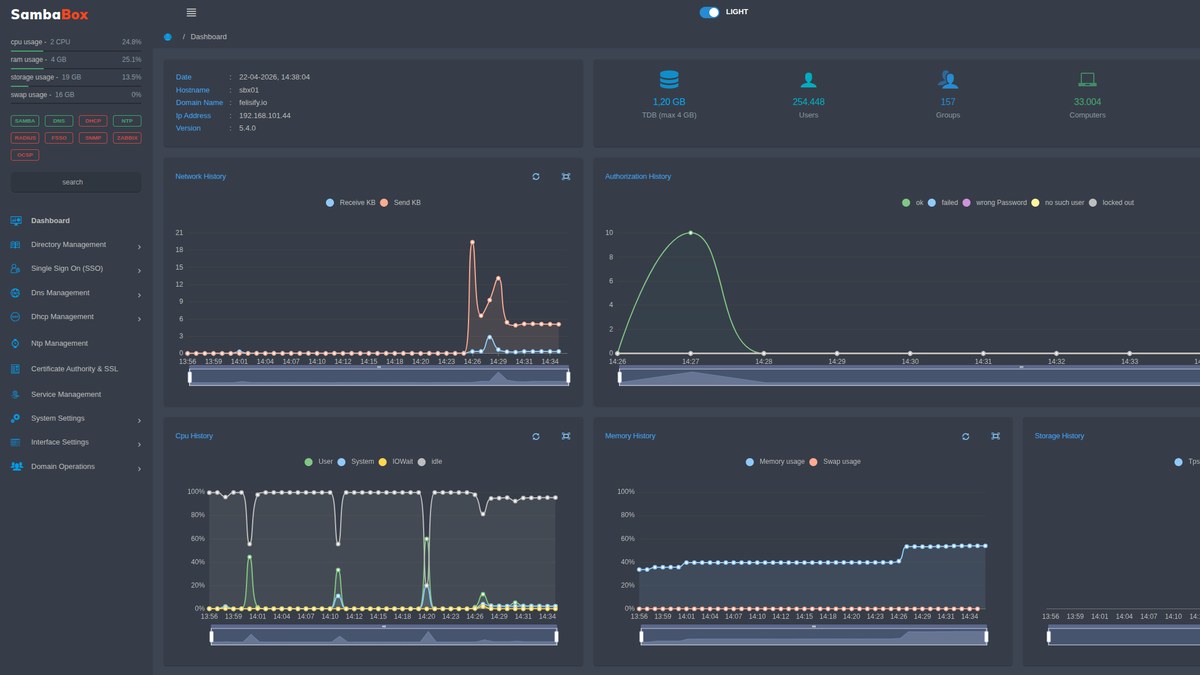
Siber Güvenlik Başkanlığı, SambaBox'taki CVE-2026-85523 komut enjeksiyonu açığı için TR-26-1258 bildirimi yayımladı; en az 5.4.1 sürümüne geçiş önerildi.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, Uzman Posta'daki CVE-2026-82924 zafiyeti için TR-26-1257 bildirimi yayımlayarak 18.09.2026 yama sürümüne geçilmesini önerdi.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, üreticinin açık kapatmaması nedeniyle Akıllı Ticaret E-Ticaret Paketi kullanıcılarına muadil ürün tercih etmelerini önerdi.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, Fiddler Classic'teki dört zafiyet için TR-26-1254 bildirdi; Progress, düzeltmeleri 5 Ekim 2026'da v6.0.20262 ile yayınladı.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, Zabbix bileşenlerindeki dört güvenlik zafiyetine karşı TR-26-1255 kodlu bildirimi yayımladı ve güncelleme önerdi.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, Android'deki güvenlik zafiyetleri için TR-26-1253 bildirimini yayımladı. En ciddisi System bileşeninde yer alıyor.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, LibreOffice'teki beş güvenlik zafiyeti için TR-26-1252 kodlu bildirim yayımladı. Güncellemeler yapılması öneriliyor.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, açık kaynak yayın platformu Ghost'taki sekiz güvenlik zafiyeti için TR-26-1251 kodlu bildirim yayımladı.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, AMD'nin Versal ve Zynq UltraScale+ yongalarındaki iki güvenlik açığı için TR-26-1250 kodlu bildirim yayımladı.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, Next.js'teki dört güvenlik zafiyeti için TR-26-1248 kodlu bildirim yayımladı; düzeltmeler 16.3.8 ve 15.5.27 sürümlerinde.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, MISP'teki iki XSS zafiyeti için TR-26-1249 kodlu bildirim yayımladı; açıklar 2.5.48 öncesi sürümleri etkiliyor.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, Apache Thrift ürününde tespit edilen 24 güvenlik zafiyeti için TR-26-1247 kodlu bildirim yayımladı.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, bazı WordPress eklentilerindeki 88 güvenlik zafiyeti için TR-26-1246 kodlu bildirim yayımlayarak önlem istedi.
Güvenlik açıkları
Citrix, NetScaler ADC ve Gateway cihazlarında SAML kimlik doğrulamasını hedefleyen ve aktif olarak sömürülen CVE-2026-88779 açığını yamaladı. CISA, federal kurumlara 7 Ekim'e kadar süre verdi.
Tüm konu dosyaları · KVKK ve veri ihlalleri · CVE ve yama takibi · Ürüne göre USOM bildirimleri