T.C. Siber Güvenlik Başkanlığı (SGB), açık kaynak tehdit istihbaratı paylaşım platformu MISP'in bazı bileşenlerinde güvenlik zafiyetleri tespit edildiğini duyurdu. 5 Ekim 2026 tarihli bildirimin kodu TR-26-1249. Başkanlığa göre açıklar nedeniyle saldırganların saldırılarını gerçekleştirmesi ihtimal dahilinde.
İki açık da siteler arası betik çalıştırma (XSS) türünde ve MISP'in bağlı uzak sunucu özelliğiyle ilgili. Açıklar 2.5.48 öncesi sürümleri etkiliyor.
Zafiyetlerin Detayları
CVE-2026-104901: ID Translator (kimlik eşleştirici) sayfası, bağlı uzak MISP sunucularından olay numarası sorguluyor. Uzak sunucunun döndürdüğü olay numarası kodlanmadan sayfaya basıldığı için, kötü niyetli veya ele geçirilmiş bir bağlı sunucu, içine kod gömülü sahte bir olay numarası döndürerek sayfayı açan kullanıcının tarayıcısında kod çalıştırabiliyor. Bu yolla oturum ele geçirme veya kimlik bilgisi hırsızlığı mümkün. Saldırı için kurbanın MISP'e giriş yapmış olması, bağlı bir sunucunun tanımlı olması ve kurbanın ilgili olayın ID Translator sayfasını açması gerekiyor.
CVE-2026-104900: Uzak olay önizleme listesindeki sayaç alanı, bağlantıyı kodlarken değeri ham basıyordu. Bağlı sunucuda olay oluşturma veya değiştirme yetkisi olan bir saldırgan olay numarasına kod gömebiliyor; yerel kullanıcı uzak olay önizleme listesini açtığında betik onun oturumunda çalışıyor. Sonuç oturum ele geçirme, veri sızdırma veya kullanıcı adına işlem yapılması olabilir.
Düzeltmeler 24 Eylül 2026'da MISP geliştiricisi Andras Iklody tarafından yapıldı. Düzeltme kayıtlarına göre açıkları Jeroen Pinoy bildirdi.
SGB, kullanıcı ve sistem yöneticilerine dokümanları gözden geçirmelerini ve gerekli güncellemeleri yapmalarını tavsiye ediyor. Başkanlık 1 Ekim'de de MISP için TR-26-1229 kodlu bir bildirim yayımlamıştı.
Kaynaklar
- T.C. Siber Güvenlik Başkanlığı Güvenlik Bildirimi TR-26-1249
- MISP GitHub Düzeltme Kaydı 1
- MISP GitHub Düzeltme Kaydı 2
- NVD CVE-2026-104900 Kaydı
- NVD CVE-2026-104901 Kaydı
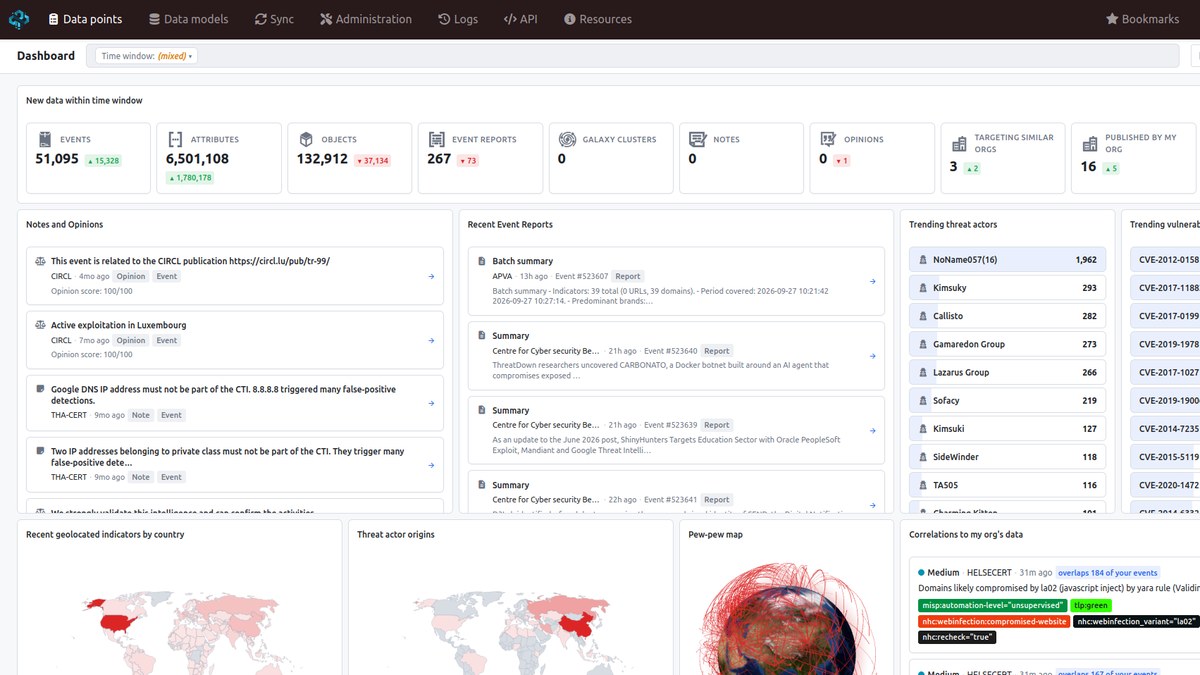
Kapak görseli: MISP Project (CC BY-SA 3.0; MISP arayüzünün resmi tanıtım ekran görüntüsü, kırpıldı; zafiyetin görüntüsü değildir).