Siber Güvenlik Başkanlığı, AMD'nin Versal ve Zynq UltraScale+ uyarlanabilir yongalarındaki iki güvenlik zafiyeti için TR-26-1250 kodlu bildirim yayımladı. İki açık da cihazın USB önyükleme modu üzerinden güvenli önyüklemenin atlatılıp açılış sırasında kod çalıştırılmasına imkan veriyor.
Başkanlığa göre açıklar saldırılarda kullanılabilir. Bildirimde CVE-2026-0482 ve CVE-2026-0461 kodlu zafiyetlere dikkat çekilirken, kullanıcı ve sistem yöneticilerinden ilgili dokümanları inceleyerek gerekli önlemleri almaları istendi.
Versal ve Zynq UltraScale+ yongalarındaki açıklar nasıl çalışıyor?
Eski Xilinx ailesinden gelen uyarlanabilir yongaları (SoC) ve Kria modüllerini etkileyen iki güvenlik açığı da AMD'nin kendi iç çalışmasında tespit edildi. AMD bültenlerine göre açılış aşamasındaki USB önyükleme modunu hedefleyen zafiyetlerin detayları şöyle:
- CVE-2026-0482 (AMD-SB-8028): Versal Adaptive SoC cihazlarında USB önyükleme modu, yalnız şirketin iç testi için destekleniyor ve karta zahmetli donanım değişiklikleri yapılarak açılabiliyor. Bu mod açıkken özel hazırlanmış bir önyükleme imajı arabelleği taşırdığında, açılış sırasında rastgele kod çalıştırılabiliyor. Etkilenen seriler arasında Versal Prime, Premium, AI Edge, AI Core, HBM, RF ve Versal Premium Gen 2 yer alıyor.
- CVE-2026-0461 (AMD-SB-8029): Zynq UltraScale+ MPSoC, RFSoC ve Kria SOM modüllerinde USB önyükleme modu ilk aşama önyükleyiciye (FSBL) dahil edilmişse ve mod pinleriyle ya da ilk imajla etkinleştirilmişse geçerli oluyor. Kötü niyetli bir USB ana bilgisayarı aşırı sayıda DFU isteği göndererek DDR alım arabelleğini taşırdığında açılış sırasında yetkisiz kod çalıştırılabiliyor. Mod etkin değilse sorun ortadan kalkıyor.
AMD'den güncellemeler ve azaltım adımları
AMD, her iki zafiyet için de 2026.1 sürümünü öneriyor. Versal cihazlar için ayrıca USB önyükleme modunu kapatan cihaz düzeyinde bir önlem bulunuyor; uygunluk denetimi ve uygulama araçları için müşterilerin AMD saha uygulama mühendisine başvurması gerekiyor.
Kaynaklar
- T.C. Siber Güvenlik Başkanlığı TR-26-1250 Bildirimi
- AMD Güvenlik Bülteni AMD-SB-8028 (Versal Adaptive SoC)
- AMD Güvenlik Bülteni AMD-SB-8029 (Zynq UltraScale+ MPSoC ve RFSoC)
- CVE-2026-0482 Kaydı
- CVE-2026-0461 Kaydı
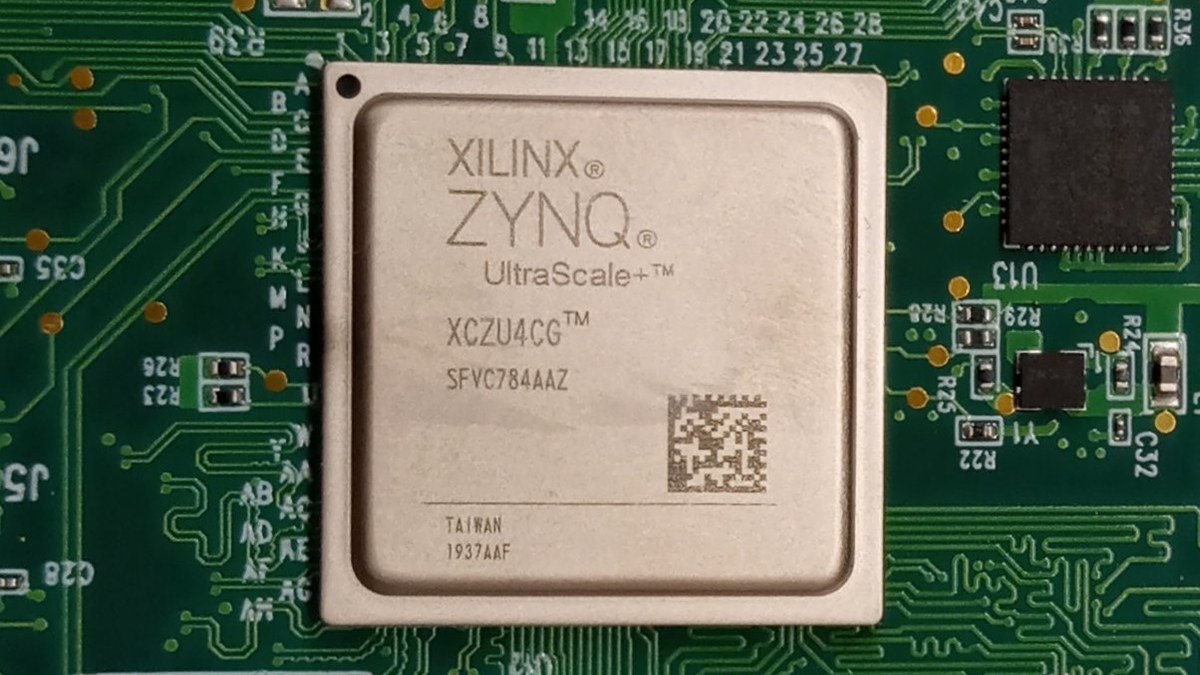
Kapak fotoğrafı: S03311251 / Wikimedia Commons (CC BY-SA 4.0; kırpıldı; devre kartı üzerinde AMD Zynq UltraScale+ yongası, temsili; zafiyetin görüntüsü değildir).