ABD Federal Soruşturma Bürosu (FBI) ve ABD Gizli Servisi (U.S. Secret Service, USSS), 6 Ekim 2026'da yayımladıkları ortak danışma belgesinde FortiBleed adlı kampanyanın sürdüğünü duyurdu. Kampanya, internete açık Fortinet FortiGate güvenlik duvarlarını ve SSL VPN ağ geçitlerini çalınmış ya da yeniden kullanılan kimlik bilgileriyle hedef alıyor. Belgeye göre saldırganlar cihazlarda yeni yönetici hesapları açıyor, bazı durumlarda mevcut hesapları silip parolaları değiştirerek gerçek sahipleri dışarıda bırakıyor; saldırı zinciri fidye yazılımı ortakları için ilk giriş noktası olarak da görüldü. Belgede anılan SOCRadar verisine göre 194 ülkede 86.644'ten fazla cihaz ele geçirildi. Fortinet bunun yeni bir güvenlik açığı olmadığını söylüyor.
Belgede aktarılan raporlara göre ilk erişim aracıları (ele geçirdikleri ağ erişimini başka suç gruplarına satan aktörler), FortiBleed zincirini kullanarak INC/Lynx ve Payload dahil fidye yazılımı ortaklarına erişim sağladı. Belgede isimli kurban yer almıyor.
Kampanya nasıl işliyor?
Belgeye göre kampanya, internete açık FortiGate SSL VPN portallarının taranmasıyla başlıyor. Eski sızıntı dökümleri ve bilgi çalan yazılım kayıtlarına dayanan kimlik bilgisi doldurma ve parola püskürtme yöntemleriyle saldırganlar kimlik doğrulama verilerini topluyor. Çalınan parola özetleri GPU kümelerinde Hashcat ve Hashtopolis ile kırılıyor, ardından yüksek değerli hedefler belirleniyor. Güvenlik duvarlarında yeni yönetici hesapları açılıyor, Active Directory keşfiyle ağ içinde yayılım sağlanıyor ve çalışan VPN yapılandırmaları paketlenerek satılıyor.
Fortinet, bunun yeni bir güvenlik açığı olmadığını ve yakın tarihli başka bir olayla ilgili bulunmadığını belirtti. CISA'nın 18 Haziran 2026 tarihli uyarısı, sızdırılan kimlik bilgilerini yaklaşık 74 bin Fortinet cihazıyla ilişkilendiriyordu. Bu sayı ile SOCRadar'ın 86.644'ten fazla cihaz verisi farklı zamanlarda, farklı veri setlerinden çıktı.
Önerilen önlemler
- Yönetim erişimini kısıtlayın: dışarıdan yönetimi güvenilir ana bilgisayarlarla, local-in politikasıyla sınırlayın ya da internetten yönetimi tamamen kaldırın.
- Tüm yönetici ve VPN oturumlarını sonlandırın; tüm Fortinet VPN ve yönetici parolalarını sıfırlayın; güçlü parola politikası uygulayın.
- Tüm uzaktan erişim ve yönetici hesaplarında oltalamaya dayanıklı çok faktörlü kimlik doğrulamayı (MFA) zorunlu kılın.
- Yapılandırmayı bilinen sağlam bir kopyayla karşılaştırın; tanınmayan hesapları (örneğin forticloud-sync, fortiAdmin, fgtsecure) arayın.
- Güvenlik duvarı, VPN, kimlik doğrulama ve etki alanı denetleyicisi kayıtlarını inceleyin.
- Yönetici parolalarının PBKDF2 ile saklandığını doğrulayın, eski SHA-256 özetleri kaldırın. Fortinet teknik notuna göre yükseltmeden sonra her yöneticinin en az bir kez giriş yapması gerekiyor; aksi hâlde parola SHA-256 olarak kalıyor.
- Bilinmeyen REST API anahtarlarını kaldırın, meşru anahtarları yenileyin.
FBI ve USSS, ele geçirildiğinden şüphelenilen cihazların ayrılmasını ve olayın kendilerine bildirilmesini istiyor. FBI ve USSS fidye ödenmesini önermiyor. FortiBleed, FortiGate'i hedef alan önceki PivotC2 iddiasından ayrı bir tehdit.
Araştırma şirketlerinin ülke sıralaması
FBI/USSS belgesinde Türkiye geçmiyor. CloudSEK'in 19 Haziran 2026 tarihli analizine göre ilişkilendirilen cihaz sayısına göre ilk beş ülke Hindistan, ABD, Tayvan, Meksika ve Türkiye; SOCRadar'ın ilk 20 ülke grafiğinde de Türkiye yer alıyor. Türkiye için kesin cihaz sayısı açıklanmadı.
Kaynaklar
- FBI ve ABD Gizli Servisi — FortiBleed ortak danışma belgesi
- Fortinet PSIRT — Analysis of Reported Credential Compromise of FortiGate Devices
- Fortinet Community — Enforcing PBKDF2 as hash function for administrator accounts
- CISA — CISA Urges Hardening Fortinet Devices After Reports of Credential Exposure
- SOCRadar — FortiBleed araştırması
- CloudSEK — FortiBleed açık dizin analizi
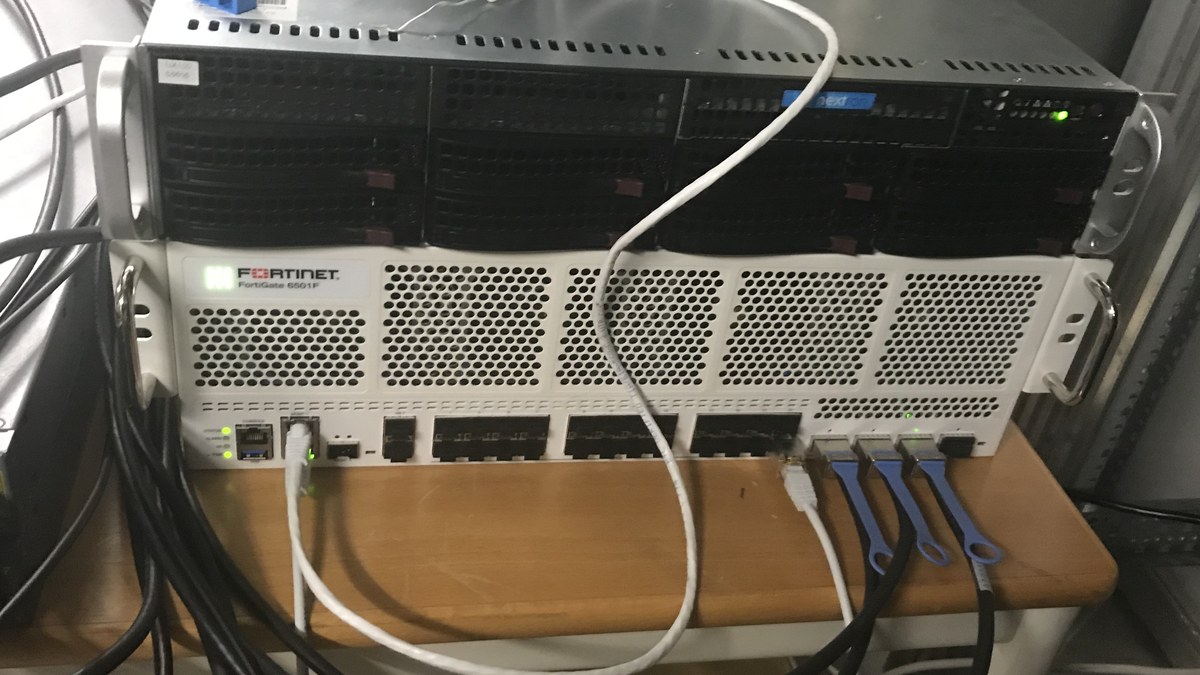
Kapak fotoğrafı: DiFronzo / Wikimedia Commons (CC BY 2.0; The Gathering 2019'da kablolanmış Fortinet FortiGate 6501F güvenlik duvarı, 16 Nisan 2019; kırpıldı; temsili, FortiBleed kampanyasıyla ilgili bir cihaz değildir).