Siber Güvenlik Başkanlığı, Felisify Bilişim Sanayi ve Ticaret A.Ş. tarafından geliştirilen kurumsal dizin ve kimlik yönetimi ürünü SambaBox için yeni bir güvenlik bildirimi yayımladı. 6 Ekim 2026 tarihli bildirim, TR-26-1258 koduyla duyuruldu.
CVE-2026-85523 açığı
Microsoft Active Directory'ye alternatif olarak sunulan SambaBox'ta tespit edilen zafiyet, CVE veritabanına CVE-2026-85523 koduyla kaydedildi. Kayda göre, uygulamaya gönderilen girdilerin yeterince temizlenmemesi nedeniyle düşük yetkili bir hesaba sahip olan saldırganlar işletim sisteminde komut çalıştırabiliyor. CWE-78 kapsamında ele alınan bu işletim sistemi komut enjeksiyonu açığı için kullanıcı etkileşimi gerekmiyor ve saldırılar ağ üzerinden yapılabiliyor.
Eyyüb Ensar Demir tarafından bildirilen ve TR-CERT tarafından yayımlanan CVE kaydında, CVSS 3.1 puanı 8.8, önem derecesi yüksek olarak yer alıyor. Zafiyet, SambaBox'ın 5.4.1 sürümünden önceki tüm sürümlerini etkiliyor.
Başkanlığın yükseltme tavsiyesi
Başkanlık, uygulamanın en az 5.4.1 sürümüne ve sonrasına yükseltilmesini tavsiye ediyor. Üretici Felisify Bilişim'in 18 Eylül 2026 tarihli güncelleme notuna göre, 5.4.1 sürümüne geçiş için sistemde öncelikle 5.4.0 sürümünün kurulu olması gerekiyor. Güncelleme için kullanıcıların SambaBox iş ortağı temsilcisiyle iletişime geçmesi isteniyor. Notta "güvenlik sağlamlaştırması" yer alıyor ancak CVE kodu anılmıyor.
Başkanlık, SambaBox için daha önce 2 Mayıs 2025'te TR-25-0101 ve 4 Mayıs 2026'da TR-26-0155 bildirimlerini yayımlamıştı. Önceki bildirimlerde üretici şirket adı Profelis Bilişim olarak yer almıştı.
Kaynaklar
- Siber Güvenlik Başkanlığı TR-26-1258 Bildirimi
- CVE-2026-85523 Kaydı
- SambaBox 5.4.1 Güncelleme Notu
- Siber Güvenlik Başkanlığı TR-26-0155 Bildirimi
- Siber Güvenlik Başkanlığı TR-25-0101 Bildirimi
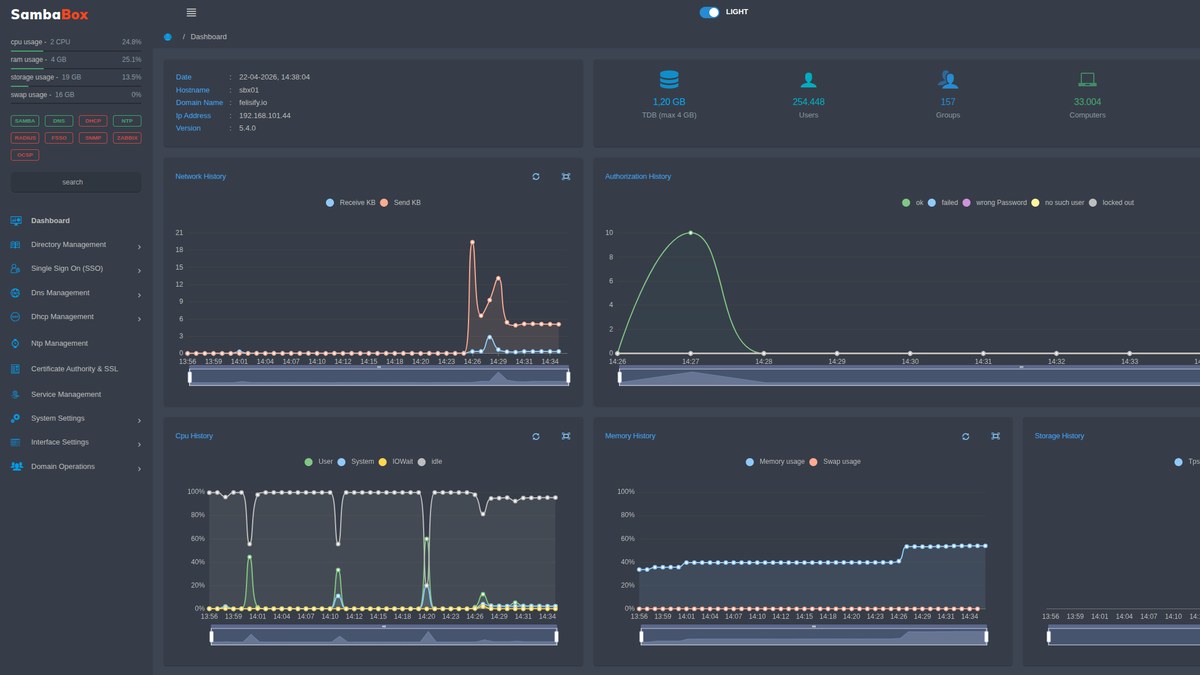
Kapak görseli: sambabox.io sitesindeki SambaBox web yönetim arayüzü ekran görüntüsü (Felisify; 16:9 kırpıldı; zafiyetin görüntüsü değildir).