Siber Güvenlik Başkanlığı, açık kaynak yayın platformu Ghost'taki sekiz güvenlik zafiyeti için TR-26-1251 kodlu bildirim yayımladı. Açıklar arasında oturum açmış personelin sunucuda kod çalıştırmasına imkan veren iki hata da yer alıyor.
Başkanlığa göre açıklar kullanılarak hedef sistemlere saldırı düzenlenmesi ve sistemlerin zarar görmesi ihtimal dahilinde bulunuyor. Bildirimde yer alan sekiz CVE kaydı şu şekilde:
- CVE-2026-105642 (Yüksek): Ghost ile gelen bir görüntü işleme kütüphanesinin SVG işleyişindeki açık. Katkıcı dahil her personel kullanıcısı, saldırganın kontrol ettiği bir site için yer imi kartı oluşturarak Ghost sunucusunda komut çalıştırabiliyor. Etkilenen sürümler 6.56.0 ile 6.67.0 öncesi.
- CVE-2026-105677 (Yüksek): Tema çeviri dosyalarının yüklenme biçimindeki açık, oturum açmış bir yöneticinin özel hazırlanmış bir temayla sunucuda kod çalıştırmasına imkan veriyor. Etkilenen sürümler 6.10.3 ile 6.64.0 öncesi.
- CVE-2026-105679 (Yüksek): Varsayılan yerel depolama kullanan sitelerde, personelin yüklediği dosyalar uzantıya göre içerik türüyle sunuluyordu; sitenin alan adında betik barındırılıp başka personelin yönetim oturumu ele geçirilebiliyordu. Etkilenen sürümler 6.22.1 ile 6.64.0 öncesi.
- CVE-2026-105676 (Orta): Tema çeviri mekanizmasında yönetici etkin tema klasörü dışındaki JSON dosyalarını okuyabiliyor, sunucu yapılandırma sırları açığa çıkabiliyor. Etkilenen sürümler 1.20.0 ile 6.64.0 öncesi.
- CVE-2026-105678 (Orta): Editör ve Süper Editör rolündeki personel, yetkileri olmadığı halde Yazar ve Katkıcı kullanıcılarına kendi rollerini atayabiliyordu. Etkilenen sürümler 0.5.0 ile 6.64.0 öncesi.
- CVE-2026-105680 (Orta): Yazar rolündeki personel kendisinin yazmadığı yazı ve sayfaları silebiliyordu. Etkilenen sürümler 5.81.0 ile 6.60.0 öncesi.
- CVE-2026-105681 (Orta): Girdi doğrulama hatası, üyelerin erişim yetkileri olmayan yorumlara ulaşmasına imkan veriyordu. Etkilenen sürümler 5.9.0 ile 6.44.1 öncesi.
- CVE-2026-105682 (Düşük): Web kancası özelliğindeki sunucu taraflı istek sahteciliği açığı, personelin Ghost sunucusu üzerinden iç ağdaki sunucuları yoklamasına imkan veriyordu. Etkilenen sürümler 1.18.0 ile 6.27.0 öncesi.
Sekiz açığın tamamı Ghost 6.67.0 ve sonraki sürümlerde kapalı bulunuyor. SGB, kullanıcı ve sistem yöneticilerine yayımlanan güvenlik önerilerini inceleyip gerekli önlemleri almalarını tavsiye ediyor.
Başkanlık ayrıca 2 Ekim 2026 tarihinde yine aynı üründe TR-26-1234 kodlu önceki bir bildirim yayımlamıştı.
Kaynaklar
- T.C. Siber Güvenlik Başkanlığı (SGB) güvenlik bildirimi TR-26-1251
- Ghost GitHub güvenlik danışmaları
- Ghost 6.67.0 sürümü
- NVD - CVE-2026-105642 kaydı
- Önceki SGH haberi (TR-26-1234)
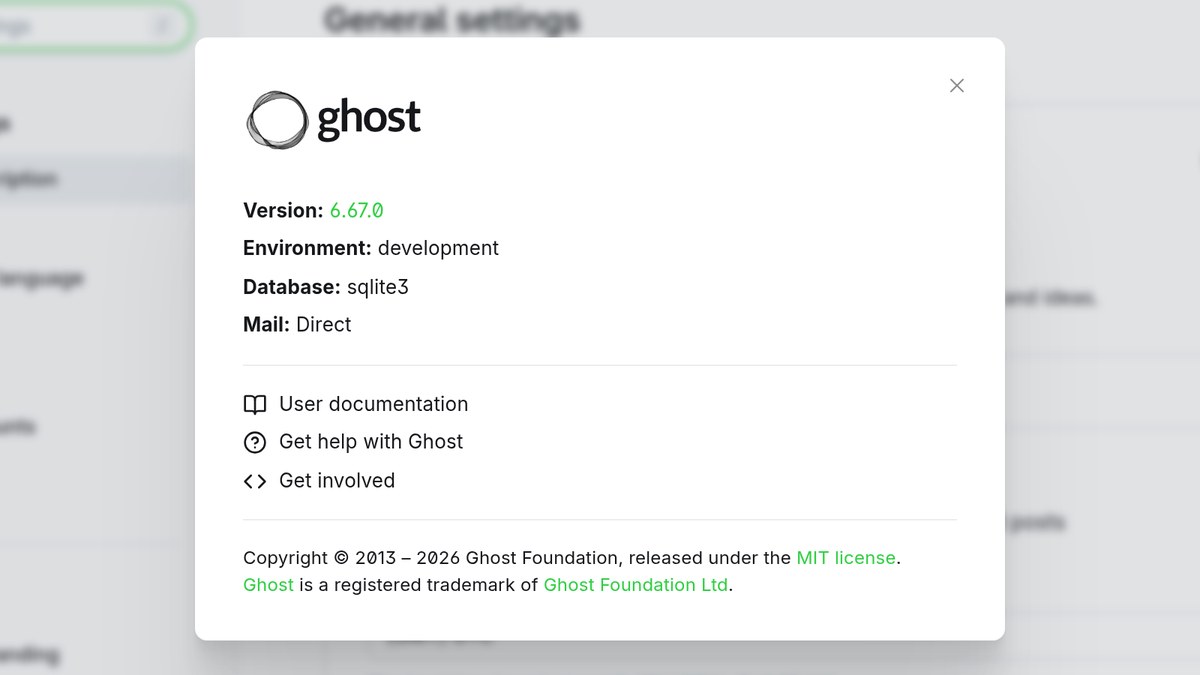
Kapak görseli: Ghost 6.67.0 yönetim panelindeki «About Ghost» penceresinin ekran görüntüsü (yazılım Ghost Foundation tarafından MIT lisansı ile yayımlanıyor; Ghost, Ghost Foundation Ltd.'nin tescilli markasıdır; kırpıldı; zafiyetin görüntüsü değildir).