Sızıntılar
Güney Kore'de Yapay Zekâ Şüpheli Banka Sızıntılarına Polis Soruşturması
Güney Kore polisi yapay zekâ şüpheli banka sızıntıları için 28 soruşturmacı görevlendirdi. Lee 6 Ekim'de denetim istedi; bütçe 520 milyar wona çıkıyor.
Sızıntılar
Güney Kore polisi yapay zekâ şüpheli banka sızıntıları için 28 soruşturmacı görevlendirdi. Lee 6 Ekim'de denetim istedi; bütçe 520 milyar wona çıkıyor.
Sızıntılar
Citizen Watch, 6 Ekim'de Scala Communications i-ask sistemine yetkisiz erişim nedeniyle yaklaşık 100 bin kişinin bilgilerinin sızmış olabileceğini açıkladı.
Finans
ABD Hazine Bakanlığı'na bağlı Mali Suçlar Muhafaza Ağı (FinCEN), kripto para karıştırma ve barındırılmayan cüzdan kural tekliflerini 6 Ekim'de geri çekti.
Sızıntılar
ASOS'un mobil uygulamasından bildirim gitti; gönderenler bulut veri platformu Snowflake'i ele geçirdiğini iddia ediyor. Şirketten açıklama yok.
Sızıntılar
Lyon merkezli perakendeci Groupe LDLC, sistemlerine yetkisiz erişim sağlandığını ve bazı müşteri verilerinin görüntülenmiş olabileceğini duyurdu.
Yapay zeka
OpenAI CSO'su Jason Kwon, yetkisiz erişim için özür dilerken Reuters'a göre OpenAI ve Anthropic zorunlu bildirim kurallarını destekleyeceğini açıkladı.
Güvenlik açıkları
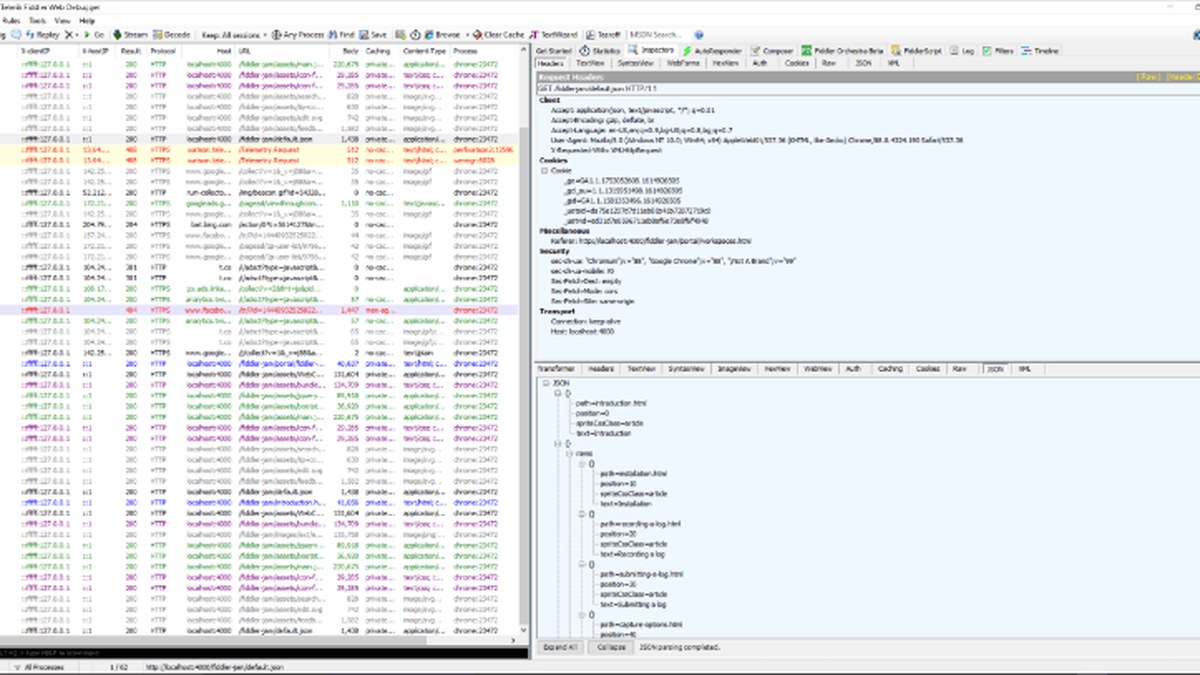
Siber Güvenlik Başkanlığı, Fiddler Classic'teki dört zafiyet için TR-26-1254 bildirdi; Progress, düzeltmeleri 5 Ekim 2026'da v6.0.20262 ile yayınladı.
Güvenlik açıkları
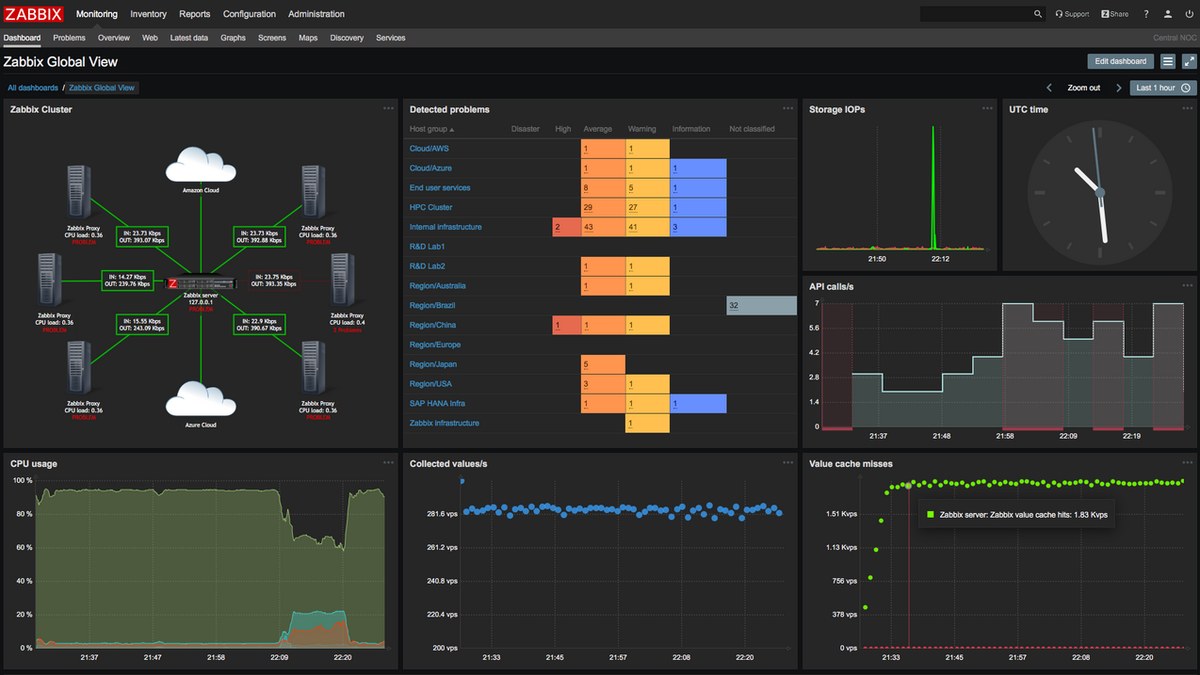
Siber Güvenlik Başkanlığı, Zabbix bileşenlerindeki dört güvenlik zafiyetine karşı TR-26-1255 kodlu bildirimi yayımladı ve güncelleme önerdi.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, Android'deki güvenlik zafiyetleri için TR-26-1253 bildirimini yayımladı. En ciddisi System bileşeninde yer alıyor.
Sızıntılar
GMO Research & AI, infoQ anket sitesinde en fazla 948.498 kayıt dışarı çıkarıldığını ve 611 kayıtta puanların izinsiz harcandığını açıkladı.
Sızıntılar
MrMax, uygulama ve çevrim içi mağaza sunucularına yetkisiz erişimde 1,7 milyondan fazla üyenin ad, e-posta ve telefon numarasının sızdığını açıkladı.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, LibreOffice'teki beş güvenlik zafiyeti için TR-26-1252 kodlu bildirim yayımladı. Güncellemeler yapılması öneriliyor.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, açık kaynak yayın platformu Ghost'taki sekiz güvenlik zafiyeti için TR-26-1251 kodlu bildirim yayımladı.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, AMD'nin Versal ve Zynq UltraScale+ yongalarındaki iki güvenlik açığı için TR-26-1250 kodlu bildirim yayımladı.
Sızıntılar
Ukrayna market zinciri ATB, sunucularına siber saldırı yapıldığını doğruladı fakat kişisel verilerin etkilenmediğini bildirdi. Saldırıyı üstlenen DataSuckers grubu 400 bin dolar talep ederken, 7,9 milyon müşterinin verisini ele geçirdiğini öne sürdü.
Tüm konu dosyaları · KVKK ve veri ihlalleri · CVE ve yama takibi · Ürüne göre USOM bildirimleri