Japonya'da indirim mağazaları işleten MrMax (Mr Max Holdings'e bağlı MrMax Corporation), uygulaması ve çevrim içi mağazasının sunucularına yapılan yetkisiz erişimde en fazla 1.735.154 üyenin adı, e-posta adresi, telefon numarası ve üye kimlik numarasının sızdığını açıkladı. Şüpheli erişim 3 Ekim 2026 cumartesi akşamı fark edildi; şirket hizmetleri hemen durdurup aynı gün dış erişimi kesti.
Nikkei'ye göre uygulama ve e-ticaret sitesi, erişim yolu kapatıldıktan sonra 4 Ekim sabahından beri normal hizmet vermeye devam ediyor. Üçüncü bir kişi, hizmeti oluşturan yazılımın bir işlevini kötüye kullanarak sunuculara girdi. Duyuru anında sızan bilgilerin kötüye kullanımına dair bir zarar doğrulanmadı.
Sızan ve korunan bilgiler
3 Ekim 2026 itibarıyla kayıtlı üyeleri kapsayan olayda, kişinin kayıt bilgisine göre sızan alanlar üye kimlik numarası, ad-soyad, e-posta adresi ve telefon numarasından oluşuyor. Şirket; adres, doğum tarihi, kredi kartı bilgisi, parola ve satın alma geçmişinin sızmadığını açıkça doğruladı.
Olayı Kişisel Bilgileri Koruma Komisyonu'na rapor eden ve polise danışan şirket, dış uzman kuruluşların desteğiyle ayrıntılı incelemesini sürdürüyor ve izleme mekanizmalarını güçlendiriyor.
Müşteriler için dikkat edilmesi gerekenler
Şirket, MrMax'i taklit eden sahte e-posta, SMS, telefon ve posta gönderilerine karşı dikkatli olunmasını istedi. Müşterilerden parola veya kredi kartı numarası talep edilmeyecek. Etkilenen müşterilere noreply@mrmax.jp adresinden tek tek e-posta gönderilecek olup, soru ve bildirimler için incident-desk@mrmax.co.jp adresi kullanılabilecek.
Kaynaklar
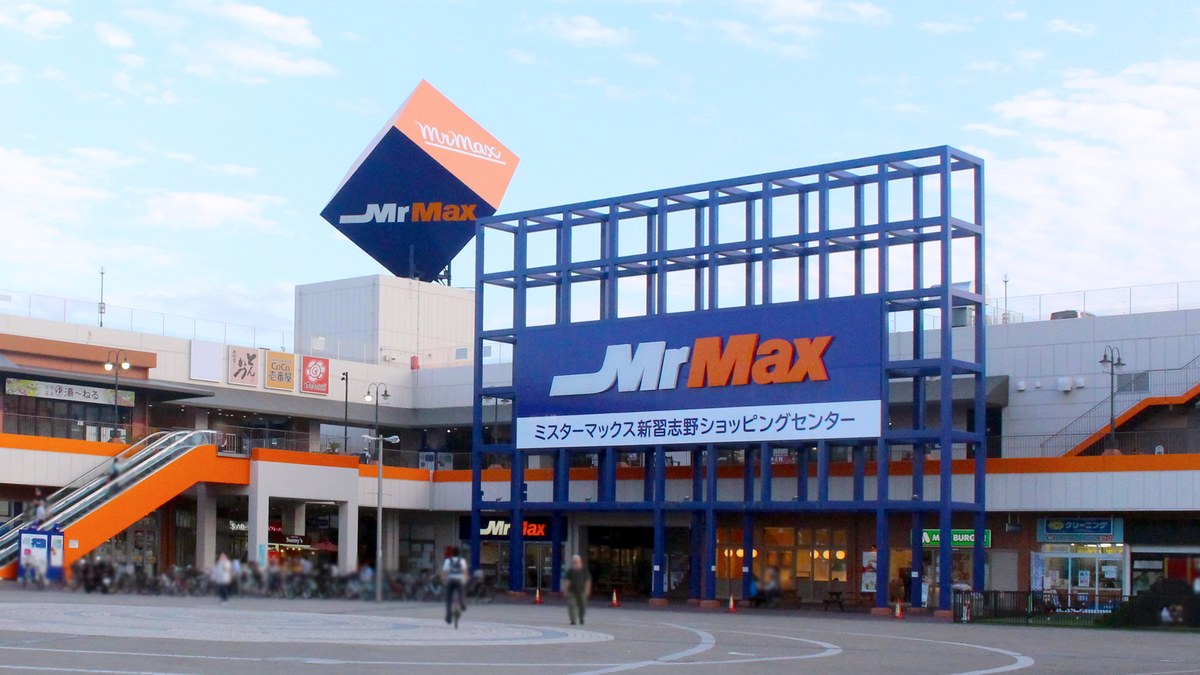
Kapak fotoğrafı: Archiroid21 / Wikimedia Commons (CC BY-SA 4.0; Japonya'nın Chiba bölgesindeki MrMax Shin-Narashino alışveriş merkezi; kırpıldı; 2024 tarihli fotoğraf, olayla ilgili değildir; temsili fotoğraf).