Güvenlik açıkları
Google: Üç ülke uzantısı ele geçirildi, yetkisiz sertifika alındı
Google, Gana, Sierra Leone ve Amerikan Samoası ülke uzantılarını işleten altyapının ele geçirilmesiyle yetkisiz HTTPS sertifikaları alındığını açıkladı.
Güvenlik açıkları
Google, Gana, Sierra Leone ve Amerikan Samoası ülke uzantılarını işleten altyapının ele geçirilmesiyle yetkisiz HTTPS sertifikaları alındığını açıkladı.
Sızıntılar
Bursa merkezli Sekizdesekiz Bilgisayar'ın geliştirdiği Okul Güvenliği sistemine ait olduğu ileri sürülen veri seti bir yeraltı forumunda satışa çıkarıldı.
Yapay zeka
TIME'ın incelediği iç talimatlara göre Meta'nın Muse ajanı, 4 milyon kullanıcısı ve konuştukları kişiler hakkında her saat güncellenen dosyalar tutuyor.
Yapay zeka
Fransız Mistral AI, Le Chonk takma adıyla bilinen 1 trilyon parametreli Mistral Large 4 modelini Mistral Studio'da genel API önizlemesine açtı.
Güvenlik açıkları
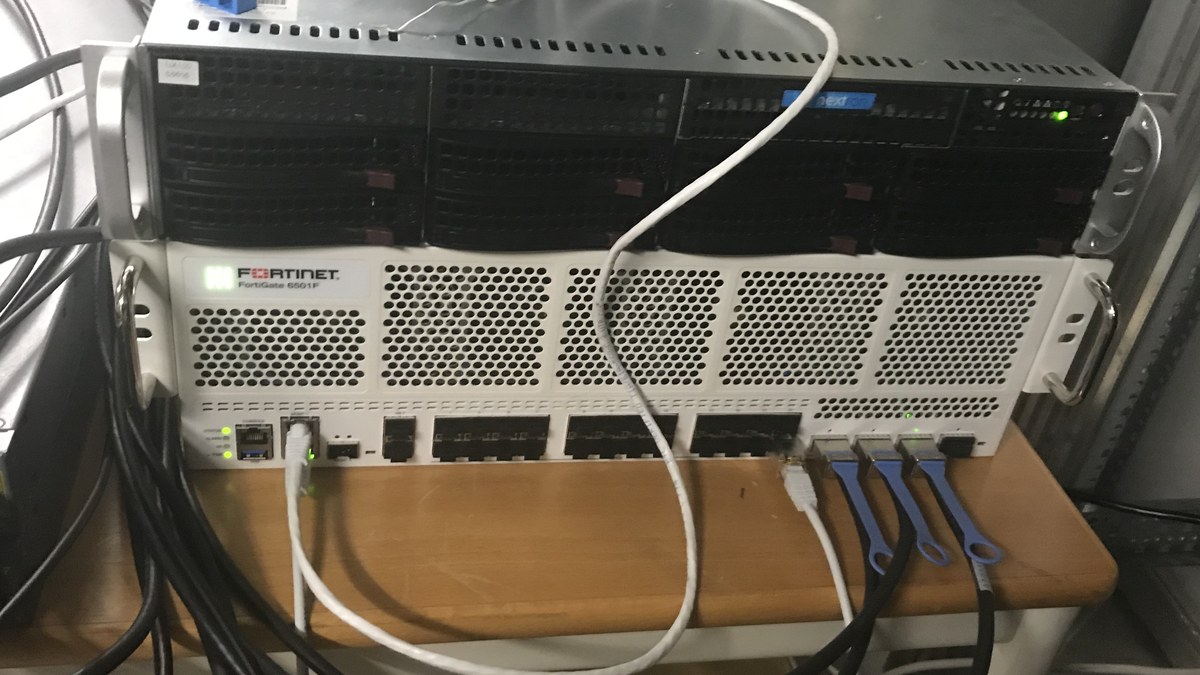
FBI ve ABD Gizli Servisi, FortiBleed kampanyasının sürdüğünü duyurdu. Fortinet FortiGate cihazları çalınmış kimlik bilgileriyle hedef alınıyor.
Yapay zeka
Anthropic, güvenlik uzmanlarına yönelik Cyber Verification Program'ı üç katmanla genişletti ve Project Glasswing ile birleştirdi.
Sızıntılar
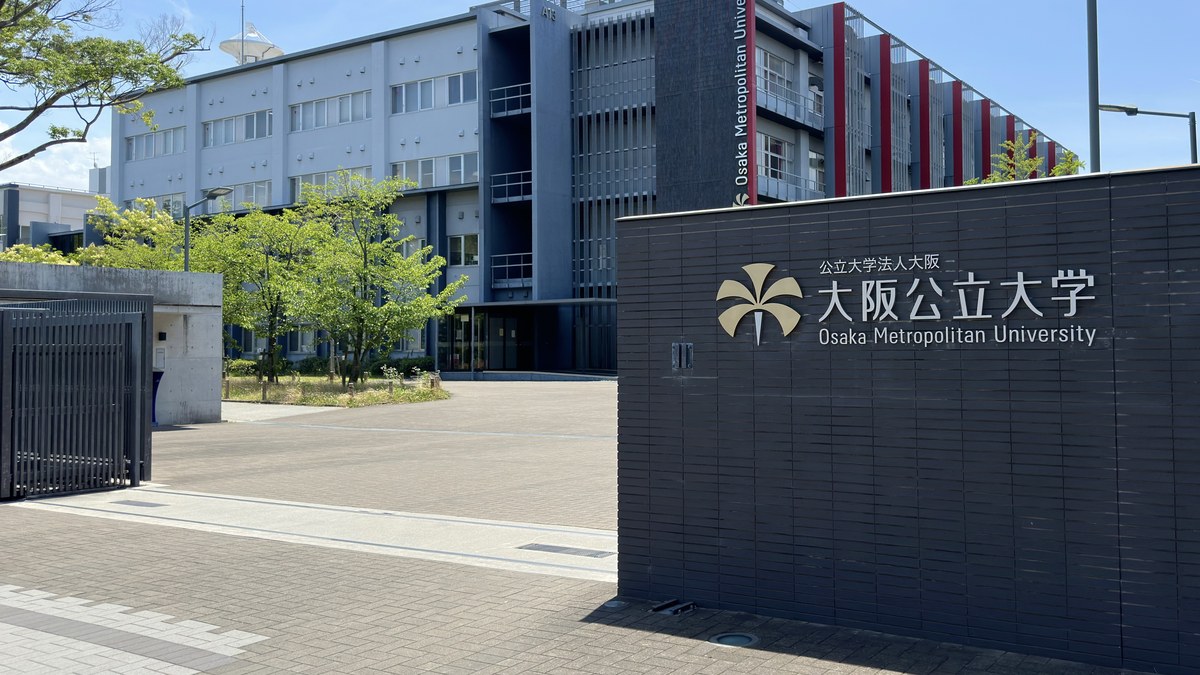
Osaka Metropolitan Üniversitesi, 2 Ekim'deki büyük sistem çöküşünün fidye yazılımı saldırısından kaynaklandığını açıkladı. Kişisel veri sızıntısı olup olmadığı araştırılıyor.
Sızıntılar
ABD'li aracı kurum DriveWealth'in ağına Eylül 2026'da yetkisiz erişim oldu; Teksas bildirimine göre 2.556.688 Teksaslı etkilendi, SSN'ler de var.
Sızıntılar
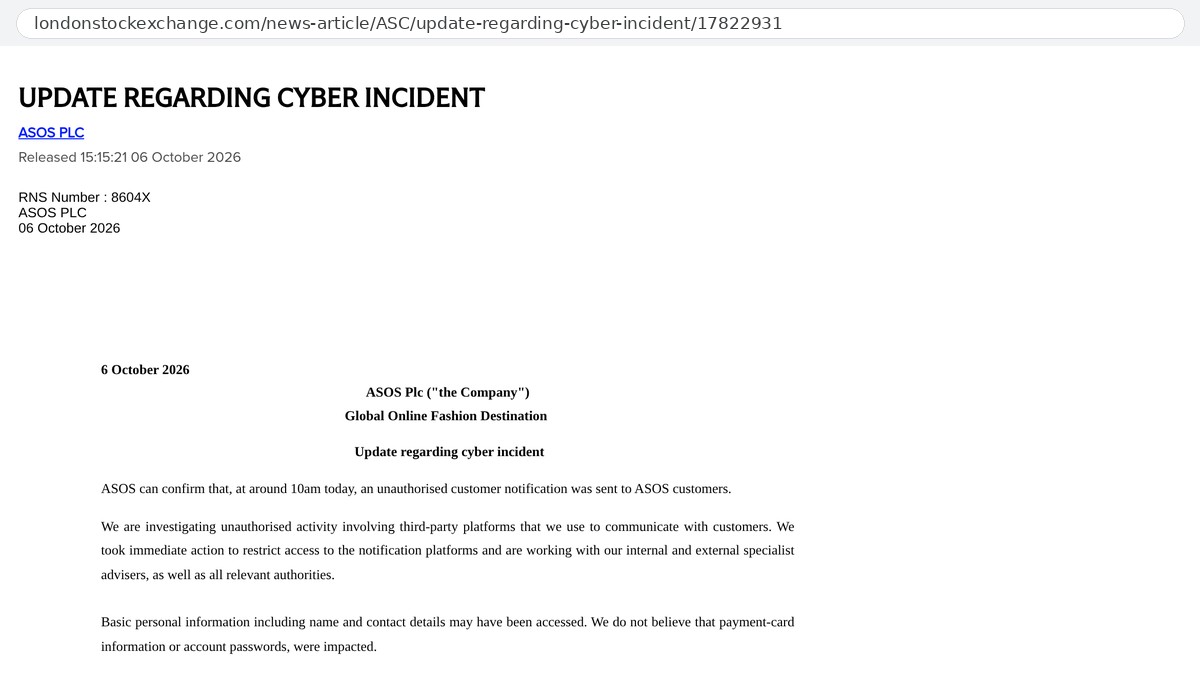
ASOS, Londra Borsası'na açıklama yaparak müşteri ad ve iletişim bilgilerine erişilmiş olabileceğini, kart ve şifrelerin etkilenmediğini bildirdi.
Sızıntılar
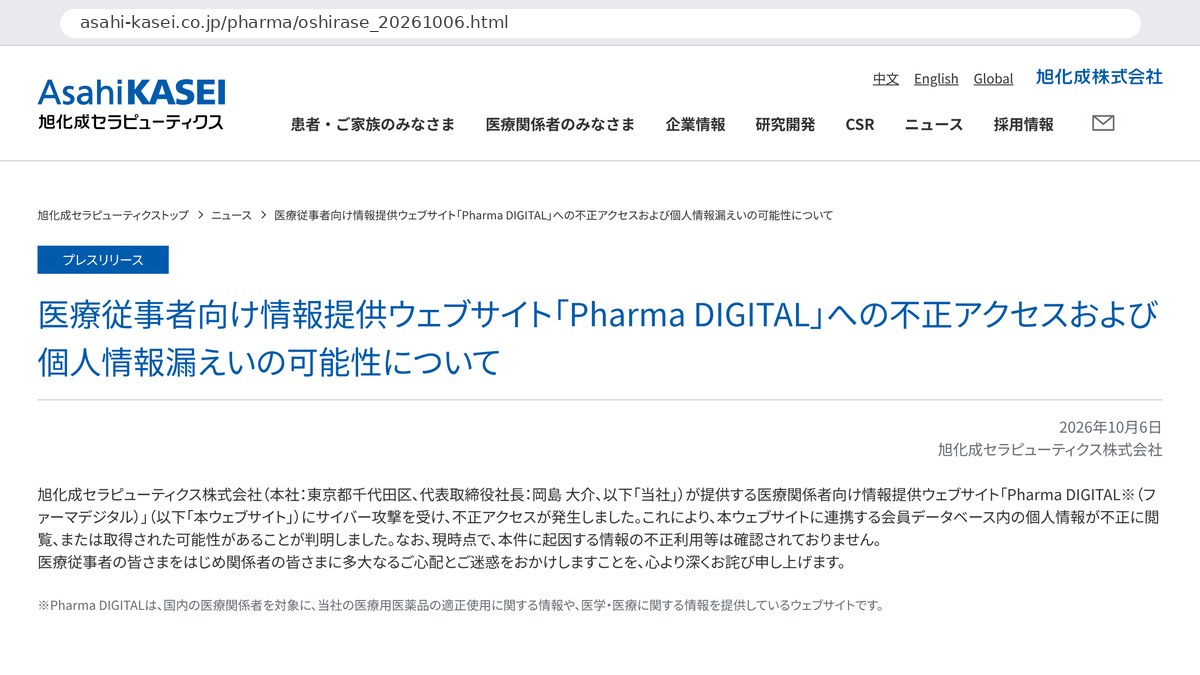
Asahi Kasei Therapeutics'in Pharma DIGITAL sitesi siber saldırıya uğradı. Binlerce sağlık çalışanı ve personelin bilgileri görüntülenmiş olabilir.
GITHUB
vx-underground'a göre GitHub, hesabı ve zararlı yazılım kaynak kodu arşivini kaldırdı. Hesap ve depo sayfaları 404 veriyor; GitHub'dan açıklama yok.
Güvenlik açıkları
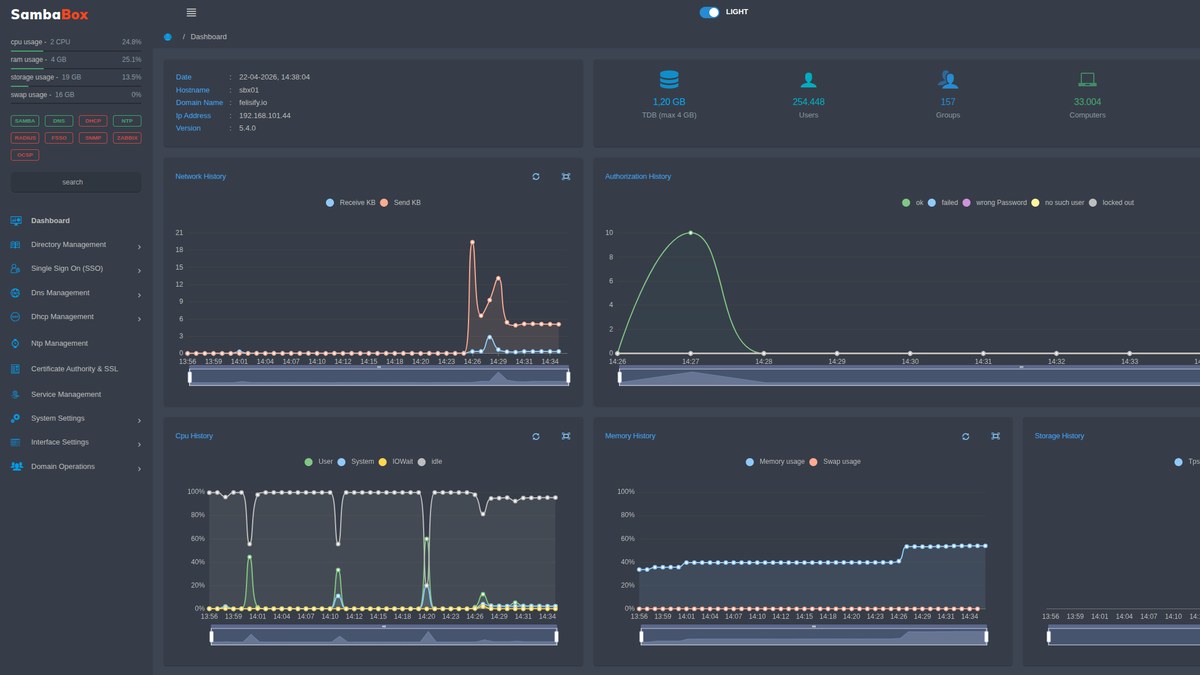
Siber Güvenlik Başkanlığı, SambaBox'taki CVE-2026-85523 komut enjeksiyonu açığı için TR-26-1258 bildirimi yayımladı; en az 5.4.1 sürümüne geçiş önerildi.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, Uzman Posta'daki CVE-2026-82924 zafiyeti için TR-26-1257 bildirimi yayımlayarak 18.09.2026 yama sürümüne geçilmesini önerdi.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, üreticinin açık kapatmaması nedeniyle Akıllı Ticaret E-Ticaret Paketi kullanıcılarına muadil ürün tercih etmelerini önerdi.
Sızıntılar
Güney Kore polisi yapay zekâ şüpheli banka sızıntıları için 28 soruşturmacı görevlendirdi. Lee 6 Ekim'de denetim istedi; bütçe 520 milyar wona çıkıyor.
Tüm konu dosyaları · KVKK ve veri ihlalleri · CVE ve yama takibi · Ürüne göre USOM bildirimleri