Güvenlik açıkları
Zimbra'daki üç açığa SGB bildirimi: yama Temmuz'da 10.1.20 ile çıkmıştı
SGB, Zimbra Collaboration için TR-26-1281 kodlu bildirim yayımladı. Bildirilen üç açık, 20 Temmuz 2026'da çıkan Zimbra 10.1.20 sürümüyle kapatıldı.
Güvenlik açıkları
SGB, Zimbra Collaboration için TR-26-1281 kodlu bildirim yayımladı. Bildirilen üç açık, 20 Temmuz 2026'da çıkan Zimbra 10.1.20 sürümüyle kapatıldı.
Güvenlik açıkları
SGB, Microsoft'un 3 bulut hizmeti için TR-26-1280 kodlu bildirim yayımladı. Açıkları kapatan Microsoft, kullanıcılara işlem düşmediğini duyurdu.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, Brocade ASCG ağ geçidindeki sekiz açık için bildirim yayımladı. Broadcom, düzeltme için 3.5.0 sürümüne yükseltme öneriyor.
Güvenlik açıkları
SGB, Malcolm ağ analiz aracındaki yedi açık için TR-26-1278 kodlu bildirim yayımladı. Yedi açığın tamamı Eylül'de çıkan v26.09.0 sürümünde kapalı.
Güvenlik açıkları
SGB, IBM Guardium ve DataPower ürünlerindeki 19 açık için TR-26-1277 kodlu bildirim yayımladı. IBM'in yamalarının bir kısmı Eylül'de çıkmıştı.
Sızıntılar
Karanlık ağ pazarı Empire Market'in kurucu ortağı Raheim Hamilton, ABD'de 40 yıl hapis cezası aldı. Sitede çalıntı veri ve korsanlık aracı da satılıyordu.
Yapay zeka
OpenAI, Rusya ve İran kaynaklı iki etki operasyonunu engelledi. Ağlar sahte gazeteciler ve sahte bir düşünce kuruluşuyla ana akım medyaya da sızdı.
Genel
FBI, CISA, NSA ve yedi ortak kurum, Integrity Technology Group destekli Çin bağlantılı aktörlerin hassas veri çaldığını AA26-281A uyarısıyla duyurdu.
Yapay zeka
Anthropic, açık kaynak projeler için ücretsiz ve isteğe bağlı OSS Scanner'ı başlattı. Katılan projeler en güçlü modellerle periyodik taranacak.
Güvenlik açıkları
SGB, İzometri eimzamip için TR-26-1275 yayımladı; TR-CERT kaydındaki uzaktan kod çalıştırma açığına karşı en az 1.6.7 önerildi.
Güvenlik açıkları
SGB, Advancity ALMS Cloud'daki yetkilendirme açığı için TR-26-1276 bildirimini yayımladı; üretici açığı kapatmadığı için muadil ürün tavsiye edildi.
Güvenlik açıkları
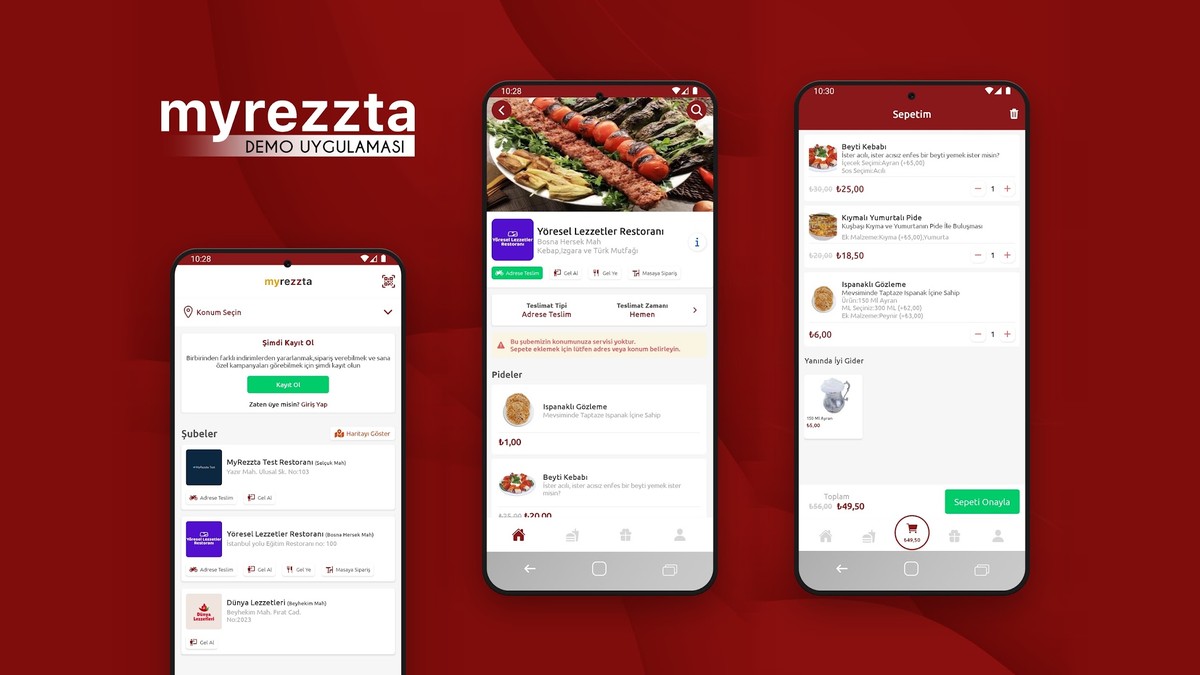
SGB, AKINSOFT MyRezzta sistemindeki parola sıfırlama açığı için bildirim yayımladı. Sistemlerin 2.07.01 sürümüne yükseltilmesi tavsiye ediliyor.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, AKINSOFT WOLVOX Kontrol Paneli'ndeki veritabanı kimlik bilgisi ifşası açığı için S26.02.26 sürümüne yükseltmeyi tavsiye ediyor.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, AKINSOFT OctoCloud'daki yetkilendirme açığı için TR-26-1272 kodlu bildirim yayımladı; programın 1.12.07 sürümüne yükseltilmesi öneriliyor.
Sızıntılar
Güney Koreli Coupang, Kişisel Bilgileri Koruma Komisyonu'nun verdiği toplam 624,7 milyar wonluk iki cezanın iptali için Seul İdare Mahkemesi'nde dava açtı.
Tüm konu dosyaları · KVKK ve veri ihlalleri · CVE ve yama takibi · Ürüne göre USOM bildirimleri