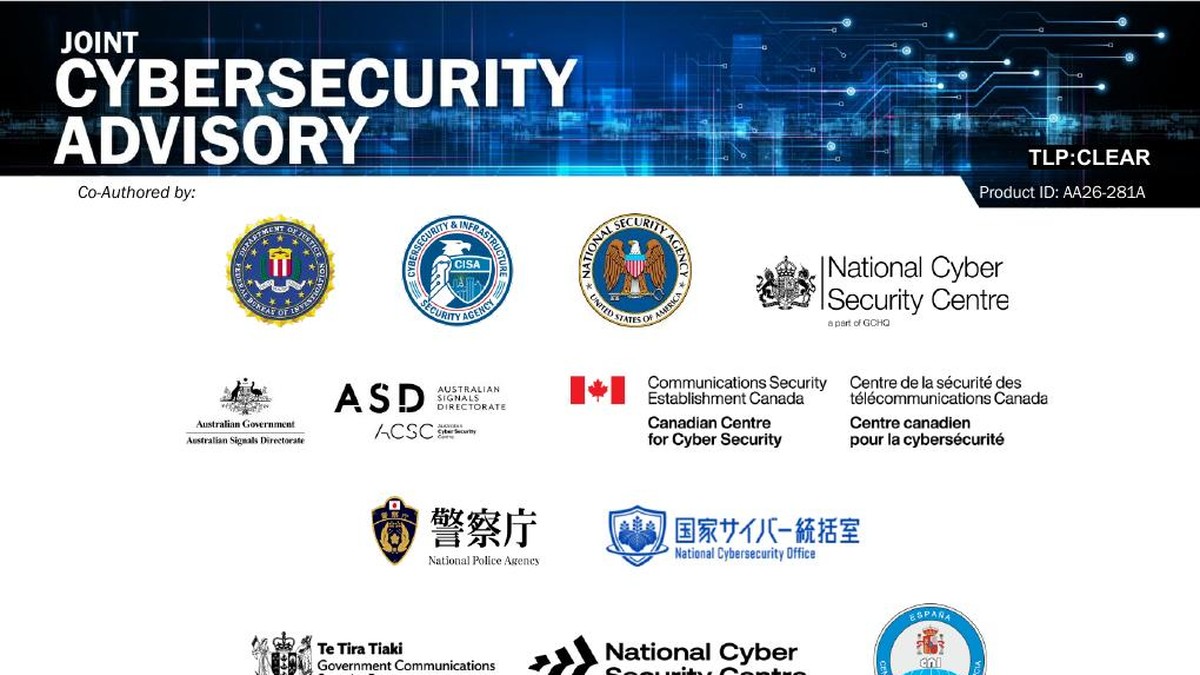
FBI, CISA, NSA ve yedi ortak kurum, Çin hükümetiyle bağlantılı siber aktörlerin Integrity Technology Group desteğiyle tarama, botnet ve el ile sömürü tekniklerini birleştirerek hassas veri çaldığına dair AA26-281A kodlu ortak siber güvenlik uyarısını yayımladı. 8 Ekim 2026 tarihli bildirime ABD makamlarının yanı sıra Birleşik Krallık (NCSC-UK), Avustralya (ASD ACSC), Kanada (CCCS), Japonya (NPA ve NCO), Yeni Zelanda (NCSC) ve İspanya (CNI) siber güvenlik birimleri imza attı.
Uyarıya göre aktörler, ABD kritik altyapı sektörleri dahil dünya genelindeki kuruluşları hedef alıyor. Uyarıda öne çıkan sektörler kamu hizmetleri ve tesisleri, kritik üretim, sağlık ve bilgi teknolojileri. Saldırılarda otomatik tarama araçları, büyük ölçekli botnetler ve el ile sömürü teknikleri birlikte kullanılıyor.
Kullanılan yöntemler ve açıklar
Uyarıya göre aktörler, açıkları tarama araçlarıyla buluyor. Siteler arası betik çalıştırma (XSS) yöntemleri ve Microsoft Exchange sunucularına yönelik parola püskürtme (password spraying) saldırıları da kullanılıyor. Ağlara erişim sağlandıktan sonra VPN yazılımları üzerinden kalıcılık kuruluyor; otomatik betikler yardımıyla e-postalar ve kullanıcı kimlik bilgileri dışarı aktarılıyor.
Uyarıda aktörlerin istismar ettiği açıklar da listelendi. Bunlar arasında CVE-2014-6278, CVE-2015-3306, CVE-2015-5477, CVE-2016-3081, CVE-2019-11510, CVE-2021-22205, CVE-2021-3199 ve CVE-2023-22894 yer alıyor.
Kurumların önerileri
Uyarıyı yayımlayan 10 kurum, kuruluşlara şu adımları öncelikli olarak atmalarını öneriyor:
- Kullanılmayan servis ve portların kapatılması.
- Web uygulamalarındaki girdi alanlarının XSS açıklarına karşı temizlenmesi.
- Kimlik ve erişim yönetimi (ICAM) politikalarının sıkılaştırılması ve mümkün olan tüm hizmetlerde çok faktörlü kimlik doğrulama (MFA) kullanılması.
- Güvenlik yamalarının zamanında uygulanması.
Kaynaklar
- FBI, CISA, NSA ve Ortak Kurumlar — AA26-281A Ortak Siber Güvenlik Uyarısı (PDF)
- The Hacker News Özeti
Kapak: AA26-281A Joint Cybersecurity Advisory (IC3.gov PDF, s.1); 1200×675 için kırpıldı.