Güvenlik açıkları
SGB'den 27 Ekim'de 7 Bildirim: Apple, Firefox, Ubiquiti ve vLLM
SGB, 27 Ekim'de Apple, Firefox for iOS, Ubiquiti, vLLM, ONNX, Tornado ve Mattermost için 7 güvenlik bildirimi yayımladı. Bildirimler 76 açığı kapsıyor.
Güvenlik açıkları
SGB, 27 Ekim'de Apple, Firefox for iOS, Ubiquiti, vLLM, ONNX, Tornado ve Mattermost için 7 güvenlik bildirimi yayımladı. Bildirimler 76 açığı kapsıyor.
Güvenlik açıkları
Palo Alto Networks, PAN-OS sistemlerindeki Brotli açığı için güncelleme takvimini açıkladı. Yamaya kadar geçici çözüm Brotli denetimini kapatmak.
Güvenlik açıkları
Apple'ın 14 Eylül'de macOS Sequoia 15.8, Tahoe 26.7 ve Golden Gate 27 ile kapattığı autofs açıkları için teknik ayrıntı ve PoC yayımlandı.
Güvenlik açıkları
CISA, PHP2Shell açıklarını 26 Ekim'de istismar kanıtı bulunan açıklar kataloğu KEV'e ekledi. PHP 8.5.12, 8.4.27, 8.3.36 ya da 8.2.35'e geçilmeli.

Güvenlik açıkları
Cisco, eMudhra sertifika sorunu için danışmasını güncelledi. IOS XR'da hedef tarih 30 Kasım, Meraki MV kameralarda 18 Kasım; ASA, FTD ve ISE'de çözüm inceleniyor.

Güvenlik açıkları
Microsoft, .NET ve ASP.NET Core'daki Brotli açığı CVE-2026-111497 için plan dışı güncelleme yayımladı. Düzeltilmiş sürümler 8.0.33, 9.0.22 ve 10.0.14.
Güvenlik açıkları
Microsoft Authenticator Android uygulamasında iş hesabı jetonlarını riske atan açık kapatıldı. Kullanıcıların 6.2606.4246 sürümüne geçmesi gerekiyor.
Güvenlik açıkları
SGB, Logsign SIEM ve HAVELSAN Liman MYS ürünlerinde tespit edilen güvenlik açıkları için güncelleme öneren resmi bildirimler yayımladı.
Güvenlik açıkları
SGB, 26 Ekim'de WordPress, Zimbra, PraisonAI, DJI ve Linux çekirdeği için 285 açığı kapsayan beş ayrı bildirim paylaştı; aktif istismar bildirilmedi.
Güvenlik açıkları
SGB, Multi Model Server için TR-26-1395 bildirimini yayımladı. AWS'ye göre ürün desteksiz, düzeltilmiş sürüm yok ve kullanıcılara geçiş öneriliyor.
Güvenlik açıkları
SGB, TR-26-1389 bildirimiyle certifi paketindeki eMudhra kaynaklı güvenlik sorununu duyurarak pip ve certifi için yeni sürümlere geçilmesini istedi.
Güvenlik açıkları
SGB, Next.js, WordPress eklentileri, KNIME ve OpenStack için 30 açığı içeren dört bildirim yayımladı. Açıkların istismar edildiği bildirilmedi.
Güvenlik açıkları
SGB, Node.js için 10 açığı kapatan sürümleri duyurdu. Node.js'e göre Brotli çözücüsündeki açık uzaktan kod çalıştırmaya yol açabiliyor; sistemler güncellenmeli.
Güvenlik açıkları
İsimsiz bir yazar, Türkiye'de su pompaları dahil 161 kritik altyapı VNC ekranının açık olduğunu öne sürdü. İddialar doğrulanmadı; resmi açıklama yok.
Güvenlik açıkları
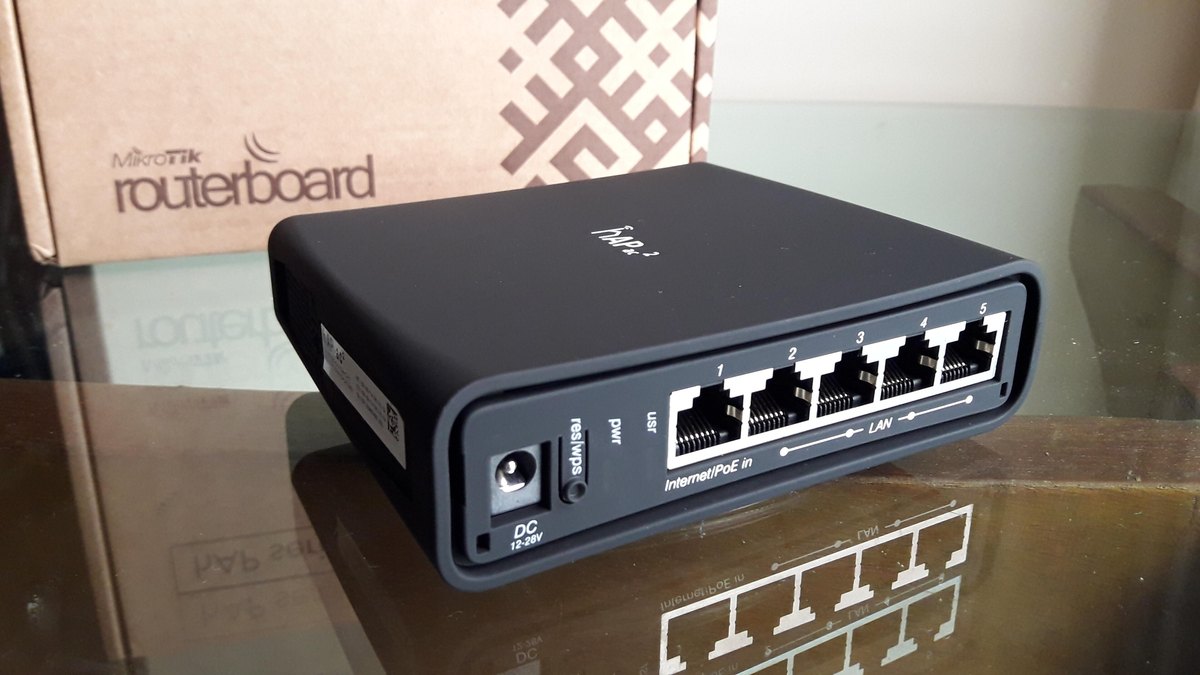
SGB, 22 Ekim'de MikroTik RouterOS, Electron, WordPress ve NoMachine başta olmak üzere 8 güvenlik bildirimi yayımladı. Bildirimler 30 açığı kapsıyor.
Tüm konu dosyaları · KVKK ve veri ihlalleri · CVE ve yama takibi · Ürüne göre USOM bildirimleri