Güvenlik açıkları
GitLab'ı Güncellemek Yetmeyebilir: 10 Puanlık Açık Alpine'i Hedef Aldı
CISA, GitLab'daki CVSS 10 puanlık CVE-2026-97229 açığını istismar listesine aldı; Alpine Linux'un sunucusu hedef oldu, bazı kurulumlarda Ruby de güncellenmeli.
Güvenlik açıkları
CISA, GitLab'daki CVSS 10 puanlık CVE-2026-97229 açığını istismar listesine aldı; Alpine Linux'un sunucusu hedef oldu, bazı kurulumlarda Ruby de güncellenmeli.
Güvenlik açıkları
DEVCORE, Edge'de yalnız mantık hatalarıyla kod çalıştıran Pwn2Own zincirini anlattı. CVE-2026-45495 dahil açıklar 148.0.3967.70 ile kapatıldı.
Güvenlik açıkları
Lumen'e göre Volt Typhoon, CVSS 10,0'lık Cisco Catalyst SD-WAN açığı CVE-2026-20127'yi Cisco'nun Şubat duyurusundan çok sonra da kullandı. Geçici çözüm yok.
Güvenlik açıkları
VPN'e giriş bile gerekmiyor: Cisco ASA ve FTD'yi yeniden başlatan CVE-2026-76418 Ekim'de saldırılarda kullanıldı. Geçici çözüm yok, düzeltilmiş sürümler çıktı.
Güvenlik açıkları
WordPress, 28 Ekim 2026'da yayımladığı 7.1.4 güvenlik sürümüyle 22 açığı kapattığını bildirdi ve siteleri hemen güncellemeye çağırıyor; duyuruda sömürüden söz edilmiyor.
Güvenlik açıkları
Cloudflare'e göre 27 Ağustos–9 Eylül 2026'da GLM-5.3'ün 155 yanıtı başka müşterilerin isteklerinden veri içerdi; neden bir yapılandırma uyuşmazlığı ve SGLang hatası.
Güvenlik açıkları
Apple'ın iOS 27.2 ve iPadOS 27.2 belgesinde 163 CVE kaydı var. iPhone XS, XS Max, XR ve iPad 7. nesil için iOS 18.7.11 çıktı; cihaz listesi ve güncelleme adımları haberde.
Güvenlik açıkları
Bir araştırmacı, 1071 ve 1453 gibi tahmin edilebilir parolalarla Türkiye'de kritik altyapıya ait 430 kontrol paneli bulduğunu öne sürdü; iddia doğrulanmadı.
Güvenlik açıkları
Veeam, Backup & Replication 13'te kimlik doğrulaması gerektirmeyen yetki atlatma açığı CVE-2026-108142'yi 13.1.2.57 ve 13.0.3.63 yapılarıyla giderdi; güncelleme öneriliyor.
Güvenlik açıkları
Anthropic, yayımlanmamış iç modelinin Chrome, Safari, Android, Windows ve Linux'ta beş açık zinciri kurduğunu açıkladı; açıklar Chrome 156 ve diğer güncellemelerle yamalı.
Güvenlik açıkları
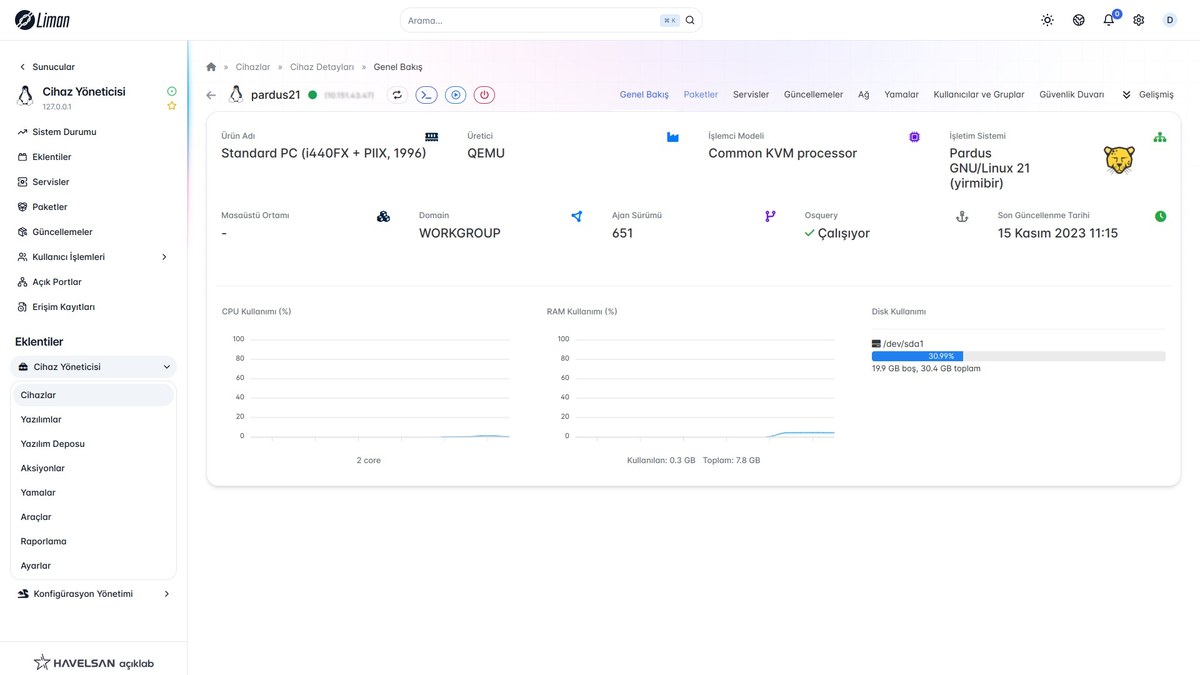
SGB, HAVELSAN'ın Liman MYS ürününde oturum gerektiren bir dosya okuma açığı duyurdu; en az 2.3.5-1132 sürümüne geçilmesini öneriyor.
Güvenlik açıkları
SGB, 28 Ekim'de yayımladığı 11 bildirim ile FortiOS ve TeamViewer başta olmak üzere kurumsal yazılımlardaki güvenlik açıklarına karşı güncelleme uyarısı yaptı.
Güvenlik açıkları
Türk bankalarının sanal POS altyapıları için geliştirilen mews/pos kütüphanesindeki açık, e-ticaret sitelerinde ödeme onaylarının sahtelenmesine yol açabiliyor.

Güvenlik açıkları
CISA, Brotli ve Adobe Commerce açıklarını KEV kataloğuna ekledi. Güvenlik güncellemesi gerektiren sürümler ve savunma önlemleri açıklandı.
Güvenlik açıkları
SGB, 27 Ekim öğleden sonra beş yerli yazılım için güvenlik bildirimi yayımladı. Dört ürün için düzeltilmiş sürüm var; Ontime için yama yok.
Tüm konu dosyaları · KVKK ve veri ihlalleri · CVE ve yama takibi · Ürüne göre USOM bildirimleri