Siber Güvenlik Başkanlığı (SGB), 22 Ekim 2026'da 12:51–13:14 TSİ arasında MikroTik RouterOS, Electron, WordPress, NoMachine, Keycloak, Airbyte, GIMP ve NTPsec için toplam 30 güvenlik açığını kapsayan sekiz bildirim yayımladı; bu açıklardan hiçbirinin gerçek saldırılarda kullanıldığı bildirilmedi. Bildirimler, ağ cihazı yöneticilerinden WordPress site sahiplerine ve masaüstü uygulama geliştiricilerine kadar farklı kesimleri ilgilendiriyor. SGB'nin aynı saatlerde yayımladığı GitLab bildirimi (TR-26-1376) ayrı bir haberde.
MikroTik RouterOS (TR-26-1383)
TR-26-1383 bildirimindeki CVE-2026-89035, RouterOS'un WebFig web yönetim arayüzünde bulunuyor: Ele geçirilmiş oturum belirteçleri (session token) yeni oturumlarda yeniden kullanılarak kimlik doğrulama atlatılabiliyor. VulnCheck'e göre çalınan belirteçler, belirteç deposu elle temizlenene kadar kalıcı yönetici erişimi sağlıyor. RouterOS 7.23.6 ve öncesi ile 7.24.0–7.24.5 arası sürümler etkileniyor. VulnCheck açığa «Critical» derecesi verdi (CVSS 4.0 puanı 9,1); CVE kaydındaki CVSS 3.1 puanı ise 7,4, çünkü saldırganın önce bir oturum belirteci ele geçirmesi gerekiyor. Düzeltilmiş RouterOS sürümü VulnCheck danışmasında ve CVE kaydında belirtilmiyor.
WordPress (TR-26-1377)
TR-26-1377 bildirimi 10 açık içeriyor: dokuzu eklentilerde, biri WordPress çekirdeğinde. En yüksek puanlı açık Jane Menu eklentisinde (1.5.1 öncesi): CVE-2026-85683 (CVSS 8,8), kimliği doğrulanmamış bir saldırganın sayfaya kalıcı betik (stored XSS) yerleştirmesine imkân veriyor. Payment Gateway for Telcell (2.0.5 öncesi), Simple Shopping Cart (5.3.3 öncesi) ve LatePoint (5.7.5 öncesi) eklentilerinde ise ödemenin atlatılmasına ya da tutarın değiştirilmesine yol açan açıklar var.
Çekirdekteki CVE-2026-114570 (CVSS 4,9), Hızlı Düzenle (Quick Edit) ekranında kullanıcı görünen adlarının yeterince kaçışlanmamasından kaynaklanıyor. Katkıcı (Contributor) ve üstü yetkiye sahip kullanıcılar kalıcı betik yerleştirebiliyor; betik, daha yetkili bir kullanıcı ilgili yönetim ekranını açtığında çalışıyor. CVE kaydına göre açık yalnızca çok sayıda kullanıcısı olan siteleri etkiliyor; 7.0.2 ve öncesi sürümler etkileniyor. Düzeltme, 6 Ağustos 2026'da güvenlik sürümü olarak yayımlanan WordPress 7.0.3 sürümünde. WordPress, düzeltmelerin güvenlik güncellemesi alan eski dallara da taşınacağını açıklamıştı. Yani düzeltme Ağustos'tan beri mevcut; CVE kaydı ve SGB bildirimi sonradan geldi.
Diğer bildirimler
Diğer altı bildirimde öne çıkanlar:
- Electron (TR-26-1378): 7 açık, en yüksek puan 5,4. Açıkların çoğu, güvenilmeyen içerik yükleyen uygulamalarda izin isteklerinin yanlış kaynağa atfedilmesiyle ilgili. Tümünü kapatan sürümler 42.11.9, 43.7.6 ve 44.5.0. Son kullanıcılar için düzeltme, Electron tabanlı uygulamanın kendi güncellemesiyle geliyor.
- NoMachine (TR-26-1379): 4 açık. En yüksek puanlı CVE-2026-92208 (8,8), mDNS kayıtları işlenirken oluşan yığın taşması nedeniyle aynı ağdaki kimliği doğrulanmamış bir saldırganın kod çalıştırmasına yol açabiliyor. Bu açık ve iki açık daha 14 Eylül 2026'da 10.1.7, 9.9.6 ve 8.27.1 sürümlerinde kapatıldı. Windows'ta yerel yetki yükseltmeye yol açan CVE-2026-111184 için düzeltme ise 10.2.3, 9.10.3 ve 8.28.1 sürümlerinde.
- Red Hat Keycloak (TR-26-1380): CVE-2026-114438 (CVSS 4,2). Bir realm'de «Update User Locale» zorunlu işlemi «Configure OTP» işleminden önce sıralanmışsa, geçerli parolası olan bir saldırgan tek kullanımlık şifre (OTP) kurmadan hesaba girebiliyor. Red Hat'e göre bunun için varsayılan olmayan bir yapılandırma gerekiyor. Kaynaklarda düzeltilmiş sürüm bilgisi yok.
- Airbyte (TR-26-1381): SharePoint ve OneDrive bağlayıcılarında iki sunucu taraflı istek sahteciliği (SSRF) açığı var (CVE-2026-92203 ve CVE-2026-92204, 7,7). Kimliği doğrulanmış bir saldırgan, hizmet hesabı yetkisiyle bilgi elde edebiliyor. ZDI açıkları Ekim 2025'te üreticiye bildirdi, danışmayı 16 Eylül 2026'da düzeltme olmadan yayımladı. ZDI'ye göre tek önlem ürünle etkileşimi kısıtlamak.
- GIMP (TR-26-1382): CVE-2026-92183 (7,8), APNG dosyaları işlenirken oluşan yığın tabanlı bir taşmadan kaynaklanıyor; kötü amaçlı bir dosya açıldığında kod çalıştırılabiliyor. ZDI'ye göre GIMP düzeltmeyi kaynak koduna ekledi; düzeltmeyi içeren sürüm numarası doğrulanamadı.
- NTPsec (TR-26-1375): 4 açık. İkisi (CVE-2026-102483 ve CVE-2026-102486, 7,5), ntpd 1.1.4–1.2.5 sürümlerinde NTS isteğiyle uzaktan hizmet durdurmaya yol açabiliyor; diğer ikisi JJY ve Motorola Oncore referans saat sürücülerinde. Düzeltme, 20 Ekim 2026'da yayımlanan NTPsec 1.2.6 sürümünde.
Kim ne yapmalı
SGB'nin tavsiyesi ve üretici danışmaları doğrultusunda öne çıkan adımlar:
- MikroTik: RouterOS sürümünü kontrol etmek ve MikroTik'in güncelleme duyurularını izlemek. VulnCheck'in açıklamasına göre çalınan belirteçler, belirteç deposu temizlenene kadar geçerli kalıyor.
- WordPress: Listelenen eklentileri güncellemek ve çekirdeğin 7.0.3 ya da sonraki bir sürüm olduğunu kontrol etmek.
- Electron: Uygulama geliştirenler için 42.11.9, 43.7.6 ya da 44.5.0 sürümüne geçmek.
- NoMachine: 10.2.3, 9.10.3 ya da 8.28.1 sürümüne yükseltmek.
- NTPsec: 1.2.6 sürümüne yükseltmek.
- Airbyte: Düzeltme bilgisi olmadığından, ZDI'nin önerisiyle ürüne erişimi kısıtlamak.
30 açığın hiçbiri 22 Ekim itibarıyla CISA'nın gerçek saldırılarda kullanıldığı bilinen açıklar kataloğunda (KEV) yer almıyor. Türkiye'de bu açıklardan etkilenen kurum ya da cihaz sayısına ilişkin bir bilgi paylaşılmadı. SGB her bildirimde kullanıcı ve sistem yöneticilerine yayımlanan güvenlik önerilerini incelemelerini ve gerekli önlemleri almalarını tavsiye ediyor.
Kaynaklar
- T.C. Siber Güvenlik Başkanlığı — TR-26-1383 MikroTik RouterOS Güvenlik Bildirimi, 22 Ekim 2026
- T.C. Siber Güvenlik Başkanlığı — TR-26-1378 Electron Framework Güvenlik Zafiyeti, 22 Ekim 2026
- T.C. Siber Güvenlik Başkanlığı — TR-26-1377 WordPress Eklenti Güvenlik Bildirimi, 22 Ekim 2026
- T.C. Siber Güvenlik Başkanlığı — TR-26-1379 NoMachine Güvenlik Zafiyeti, 22 Ekim 2026
- T.C. Siber Güvenlik Başkanlığı — TR-26-1380 Red Hat Keycloak Güvenlik Bildirimi, 22 Ekim 2026
- T.C. Siber Güvenlik Başkanlığı — TR-26-1381 Airbyte Güvenlik Zafiyeti, 22 Ekim 2026
- T.C. Siber Güvenlik Başkanlığı — TR-26-1382 GIMP Güvenlik Bildirimi, 22 Ekim 2026
- T.C. Siber Güvenlik Başkanlığı — TR-26-1375 NTPsec Güvenlik Zafiyeti, 22 Ekim 2026
- VulnCheck — MikroTik RouterOS WebFig Session Token Replay Authentication Bypass, 21 Ekim 2026
- WordPress — WordPress 7.0.3 release, 6 Ağustos 2026
- NoMachine — Software updates
- Zero Day Initiative — ZDI-26-703 Airbyte SharePoint Connector, 16 Eylül 2026
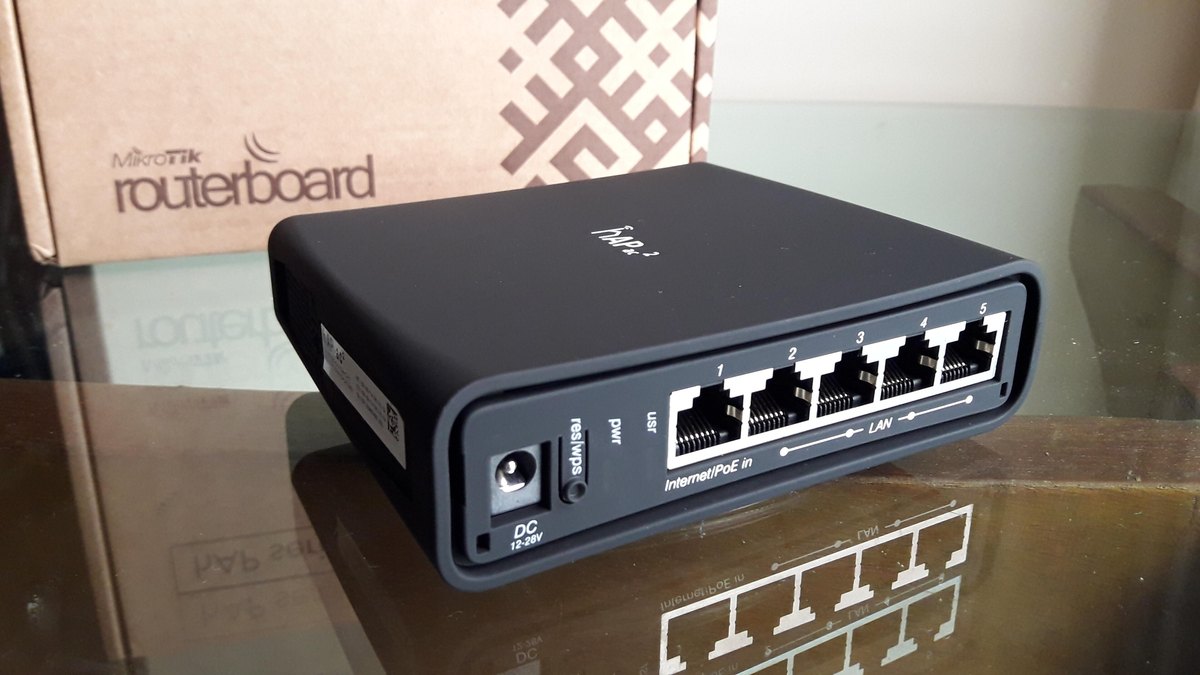
Kapak (temsili): MikroTik hAP ac² yönlendirici, Uhernandez / Wikimedia Commons, CC BY 3.0 (1200×675 yeniden boyutlandırıldı).