İsimsiz bir Substack yazarı (itsmelsec), 16 Eylül 2026 tarihinde yayımladığı yazıda Türkiye'deki yaklaşık 17 milyon IP adresini tarayıp internete açık uzaktan ekran paylaşımı (VNC) servislerinden 161 ekran görüntüsü aldığını öne sürdü. Yazar, bu ekranların çoğunun su pompaları, seralar ve benzeri kritik altyapı panelleri olduğunu; Ankara'da ASKİ yönetimindeki pompaların da aralarında bulunduğunu öne sürdü.
Yazı 22 Ekim 2026'da X'te yayıldı; Sonsöz Gazetesi 23 Ekim 2026'da aktardı. Şu ana kadar Siber Güvenlik Başkanlığı ya da ASKİ tarafından yayımlanmış resmi bir açıklama bulunmuyor. Bir kontrol ekranının dışarıdan görüntülenmesi sistemlere müdahale edilebileceği veya suyun kesilebileceği anlamına gelmiyor.
Yayımlanan iddialar ve sosyal medyadaki yayılım
İsimsiz Substack yazarı 16 Eylül 2026 tarihli yazısında, internete açık uzaktan ekran paylaşımı servislerini taradığını ve 161 kontrol paneli görüntüsü elde ettiğini ileri sürdü. Yazar, bu sistemler arasında tavuk çiftliği, sera otomasyonu, maden kontrol noktaları ve su pompası panelleri yer aldığını iddia etti. İddialar arasında yazarın «Ankara'nın suyunu tek tuşla kapatabilirim» ifadesi de yer aldı.
İddia, 22 Ekim 2026 gecesi BPT gibi sosyal medya hesaplarının paylaşımıyla geniş kitlelere ulaştı. Aynı gün X üzerinde bağımsız bir araştırmacı da Türkiye'de elektrik paneli, kuyu sahası SCADA arayüzü ve sera kontrol ekranlarının açık olduğunu gösteren paylaşımlar yaptı. Bu paylaşımların Substack yazarının listesiyle doğrudan örtüşüp örtüşmediği ise doğrulanmadı.
Doğrulanmayan noktalar ve teknik durum
Yazıyı yayımlayan hesabın arkasındaki kişi ya da kurumun kimliği açıklanmadı. Ekran görüntülerinde yer alan sistemlerin gerçekten Ankara'daki ASKİ altyapısına ait olup olmadığı bağımsız teknik denetimlerle doğrulanmadı. Yazarın sistemlere uzaktan komut gönderip göndermediği veya vanaları kapatma yetkisinin bulunup bulunmadığı da kanıtlanmış değil.
Siber Güvenlik Başkanlığı bildirim listesinde konuya dair bir kayıt yer almazken, ASKİ tarafında da konuya ilişkin yayımlanmış bir duyuru bulunmuyor. Uzaktan erişime açık kontrol cihazlarının riski yeni değil; sitede daha önce aktardığımız Fransa süpermarket soğutma sistemleri saldırısı da bu bağlamda örnektir. Bu Fransa olayı, Substack yazarının 161 ekran iddiasının kanıtı değildir; her internete açık ekran fiili bir kontrol kaybı anlamına gelmez.
Operatörlerin alması gereken temel önlemler
CISA ve uluslararası siber güvenlik otoriteleri, operasyonel teknoloji (OT) ve endüstriyel kontrol sistemlerini yöneten ekipler için temel koruma ilkelerini vurguluyor:
- Su pompası, sera ve endüstriyel SCADA panellerine ait VNC ve uzaktan masaüstü arayüzlerini doğrudan genel internete açmayın.
- Uzaktan erişim gerekiyorsa bağlantıyı güvenli bir sanal özel ağ (VPN) arkasına alın, güçlü parolalar belirleyin ve çok faktörlü kimlik doğrulama zorunlu tutun.
- Endüstriyel kontrol ağları ile ofis bilişim ağlarını birbirinden izole edin; ofis ağından üretim panellerine doğrudan geçişe izin vermeyin.
- Kurumunuza ait internete açık sistem ve dışa açık servislerin varlık envanterini düzenli aralıklarla denetleyin.
- Şüpheli erişim veya kendi sisteminizde açık kaldığını fark ettiğiniz durumlar için resmi ihbar kanalını kullanın: siberguvenlik.gov.tr/ihbar.
Kaynaklar
- itsmelsec (Substack) — How I Hacked An Entire Country Through VNC, 16 Eylül 2026
- BPT — X gönderisi, 22 Ekim 2026
- Sonsöz Gazetesi — Türkiye'de 161 uzaktan erişim sistemi iddiası, 23 Ekim 2026
- CISA — Primary Mitigations to Reduce Cyber Threats to Operational Technology, 6 Mayıs 2025
- T.C. Siber Güvenlik Başkanlığı — İhbar
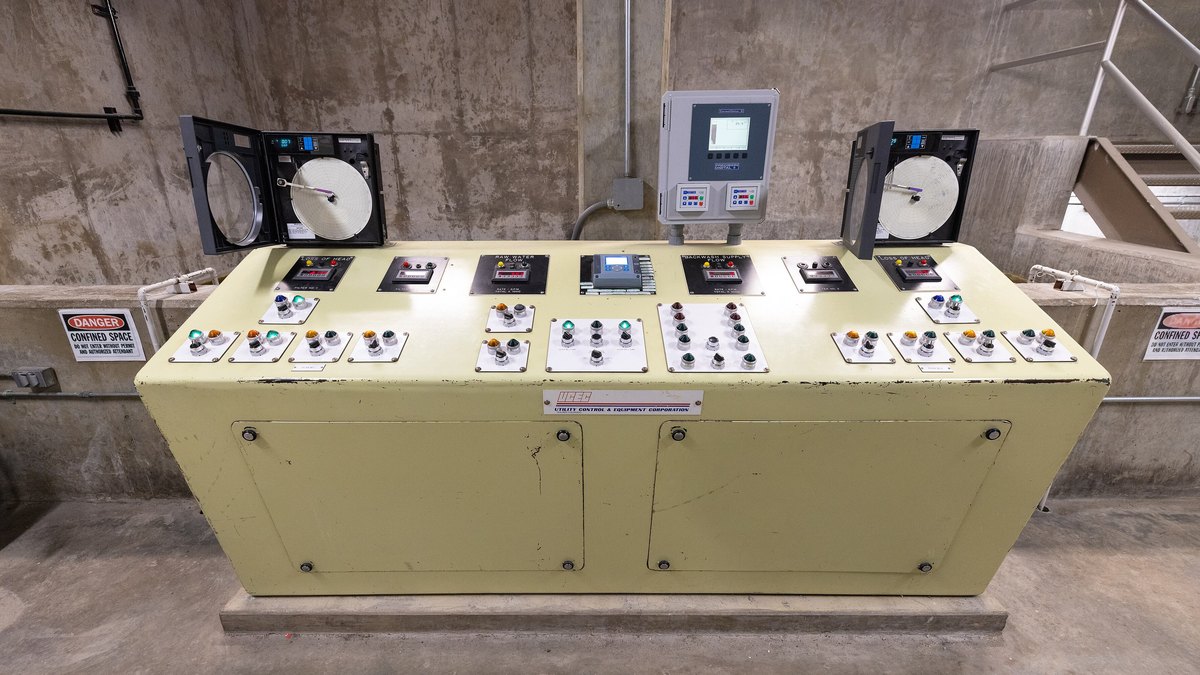
Kapak (temsili): Su arıtma tesisi kontrol paneli, Yellowstone, ABD (2023), NPS / Jacob W. Frank — Wikimedia Commons, kamu malı (16:9 kırpıldı, 1200×675 yeniden boyutlandırıldı).