Palo Alto Networks, 26 Ekim 2026 saat 21:30'da (TSİ) yayımladığı ve 27 Ekim 08:40'ta (TSİ) güncellediği güvenlik bildiriminde, Brotli sıkıştırma kütüphanesindeki CVE-2026-111497 açığının bazı PAN-OS güvenlik duvarı ürünlerini etkilediğini açıkladı. Şirket açığı kritik olarak derecelendirdi (CVSS 4.0 puanı 9,2), önerdiği aciliyet düzeyini ise orta olarak belirledi. Aynı açık için Microsoft da daha önce .NET'e plan dışı güncelleme yayımlamıştı. Palo Alto Networks, açığın kötüye kullanıldığına dair bir bilgisi olmadığını belirtiyor. Açık, ABD'nin siber güvenlik ajansı CISA'nın istismar edildiği bilinen açıklar kataloğunda (KEV) da yer almıyor. Bazı sürümler için güvenlik yamaları yayımlandı, diğer sürümler için güncellemeler bekleniyor.
Hangi cihazlar etkileniyor
Google'ın Brotli çözücüsünde bulunan arabellek taşması sorunu, Brotli 1.0.3 ile 1.2.0 arasındaki sürümleri kapsıyor. Kimliği doğrulanmamış uzak bir saldırgan, özel hazırlanmış Brotli sıkıştırılmış veri göndererek bellek içeriğini sızdırabilir ya da hizmeti aksatabilir; kod çalıştırması da olası. Google açığın kaydını 22 Ekim 2026'da yayımlamış, düzeltilmiş Brotli sürümleri olarak 1.0.10, 1.1.1 ve 1.2.1'i duyurmuştu.
PAN-OS'ta her cihaz etkilenmiyor. Yalnızca veri düzleminde hem TLS şifre çözme hem de Brotli sıkıştırılmış trafiğin denetimi açık olan PA-Series ve VM-Series güvenlik duvarları etkileniyor. Cihazların web ya da API yönetim arayüzü etkilenmiyor. Brotli denetimi PAN-OS 11.2.4 ve sonrasında varsayılan olarak kapalı geliyor; PAN-OS 11.2.3 ve önceki sürümlerde ise bu özellik desteklenmiyor.
PAN-OS 11.1, PAN-OS 10.2 ve Panorama bu açıktan etkilenmiyor. Ayarın açık olup olmadığı komut satırından ya da PAN-OS 12.1.2 ve sonrasında web arayüzündeki Device > Setup > Content-ID altında bulunan Allow Brotli Encoding seçeneğinden görülebiliyor.
Yamalar ve tahmini tarihler
Palo Alto Networks bazı sürümler için düzeltmeleri yayımladı. Kalan sürümler için şirketin verdiği tarihler kesin değil, tahmini:
- Yayımlanan PAN-OS sürümleri: 12.2.4-h1, 12.1.7-h11 ve 11.2.10-h17.
- 27 Ekim 2026 tahmini çıkış: 11.2.13-h4.
- 28 Ekim 2026 tahmini çıkış: 11.2.16-h1.
- 29 Ekim 2026 tahmini çıkış: 12.1.4-h13 ve 11.2.7-h23.
- 30 Ekim 2026 tahmini çıkış: 12.1.10-h3 ve 11.2.4-h23.
- Prisma Cloud Application Security Transporter Client: 0.2.9 ve sonrası düzeltilmiş durumda.
Palo Alto'nun sık sorulan sorular bölümüne göre aynı düzeltme sürümleri, şirketin 21 Ekim'de duyurduğu PHP açıklarını (CVE-2026-109618, CVE-2026-109619) da kapatıyor; iki ayrı güncelleme yüklemek gerekmiyor. Tek istisna 11.2.10-h16: bu sürüm yalnızca PHP düzeltmesini içeriyor, 11.2.10-h17 ise iki açığı da kapatıyor.
Yama gelene kadar ne yapılmalı
Palo Alto, düzeltme çıkana kadar geçici çözüm olarak Brotli denetiminin kapatılmasını öneriyor. PAN-OS 11.2.4 ve sonrasında bu denetim komut satırından cihaz genelinde kapatılabiliyor. PAN-OS 12.1.2 ve sonrasında ise web arayüzünde Allow Brotli Encoding seçeneğinin işareti kaldırılıp yapılandırma kaydediliyor.
Threat Prevention aboneliği olan kurumlar, 9165 ve sonraki içerik sürümlerinde bulunan Threat ID 97686 imzasını etkinleştirerek kısmi koruma sağlayabiliyor. Palo Alto, imzanın işe yaraması için bazı ek yapılandırma koşulları sayıyor. Prisma AIRS Gateway ve Cloud Identity Engine gibi bulut (SaaS) ürünlerinde ise düzeltmeyi Palo Alto kendisi uyguluyor; kullanıcıların bir şey yapması gerekmiyor.
Türkiye açısından
Türkiye'de bu açıktan etkilenen bir kurum bildirilmedi; Türkiye'deki etkilenebilir cihaz sayısı da bilinmiyor. Siber Güvenlik Başkanlığı (SGB), 27 Ekim itibarıyla Palo Alto ürünlerindeki bu açık için bir bildirim yayımlamadı. Kurum aynı açığı 23 Ekim'de Node.js için yayımladığı TR-26-1388 kodlu bildirimde duyurmuştu. Palo Alto güvenlik duvarı kullanan kurumların PAN-OS sürümünü ve Brotli denetimi ayarını kontrol etmesi, ayar açıksa ve yama henüz çıkmadıysa geçici çözümü uygulaması, düzeltme yayımlanınca da güncelleme yapması önerilir.
Kaynaklar
- Palo Alto Networks — Portfolio Status: Impact of Brotli Vulnerability (CVE-2026-111497) on Palo Alto Networks Products, 26 Ekim 2026, güncelleme 27 Ekim 2026
- Palo Alto Networks — Impact of Critical Vulnerabilities in PHP (CVE-2026-109618, CVE-2026-109619) on Palo Alto Networks Products, 21 Ekim 2026
- NIST NVD — CVE-2026-111497
- CVE Program — CVE-2026-111497
- CISA — İstismar edildiği bilinen açıklar kataloğu (KEV)
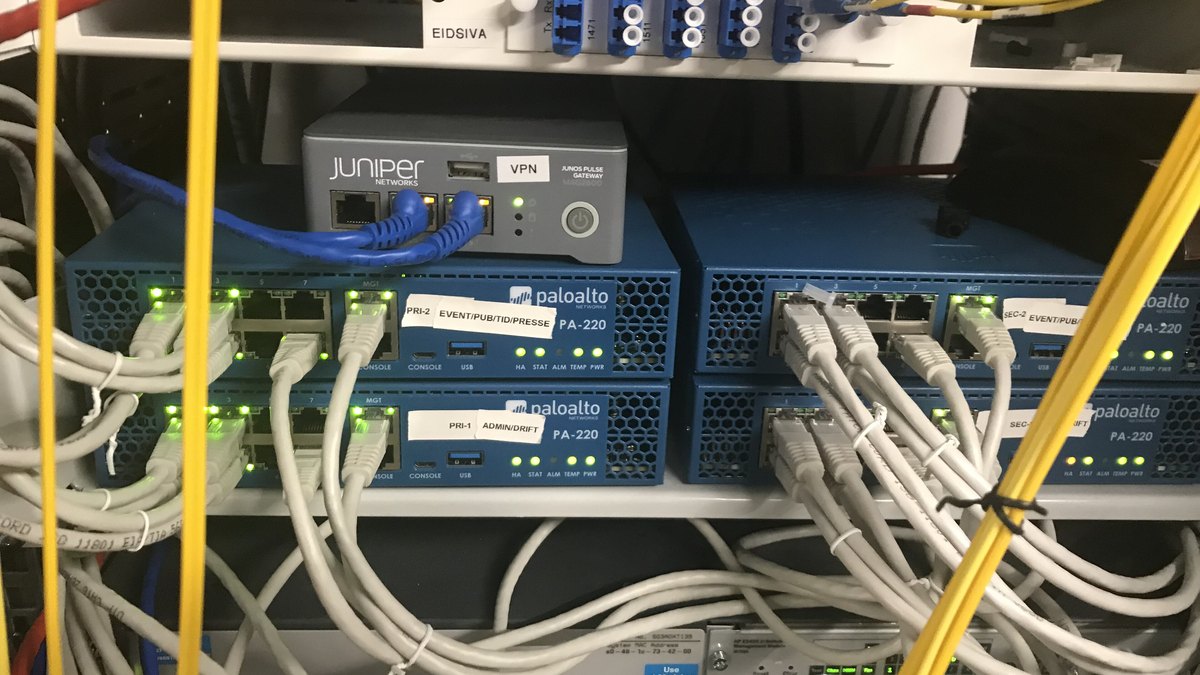
Kapak görseli (temsili): rafta Palo Alto Networks güvenlik duvarları; habere konu açıktan etkilendikleri anlamına gelmez — DiFronzo, Wikimedia Commons, CC BY 2.0 (1200×675 kırpıldı).