Güvenlik açıkları
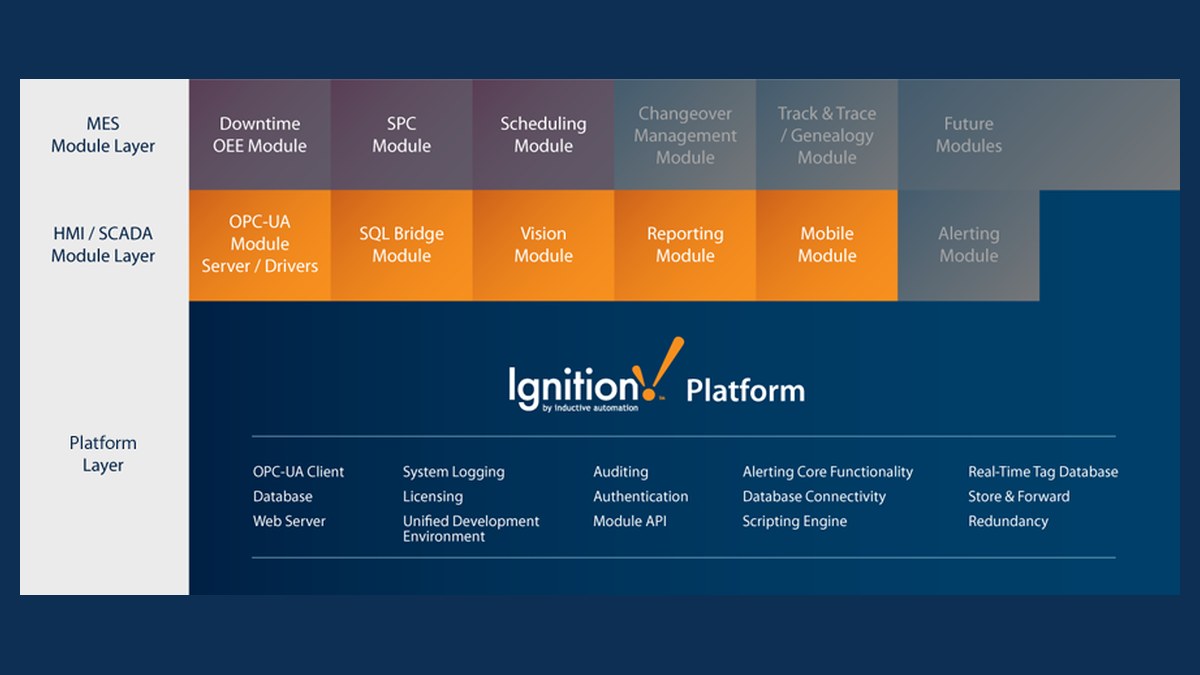
SGB, Ignition Perspective'deki yetki açığı için 8.1.55 ve 8.3.9 güncellemesini işaret etti
SGB, Ignition Perspective modülündeki yetki yükseltme açığı için TR-26-1312 kodlu bildirim yayımladı. Düzeltme 8.1.55 ve 8.3.9 sürümlerinde.
Güvenlik açıkları
SGB, Ignition Perspective modülündeki yetki yükseltme açığı için TR-26-1312 kodlu bildirim yayımladı. Düzeltme 8.1.55 ve 8.3.9 sürümlerinde.
Güvenlik açıkları
SGB, 28 WordPress eklentisindeki 34 açık için TR-26-1311 kodlu bildirim yayımladı. Başkanlık, dokümanların incelenip gerekli önlemlerin ivedilikle alınmasını istedi.
Güvenlik açıkları
SGB, Progress MarkLogic Server için TR-26-1308 kodlu bildirim yayımladı. Progress düzeltmeleri 11.3.7 ve 12.1.0 sürümleriyle sundu; Başkanlık ivedi güncelleme istedi.
Güvenlik açıkları
SGB, Edimax BR-6208AC için TR-26-1307 kodlu bildirim yayımladı. Dört açık cihazın 1.32 sürümünü etkiliyor; CVE kayıtlarında düzeltilmiş sürüm yer almıyor.
Güvenlik açıkları
SGB, OTRS için TR-26-1306 kodlu bildirim yayımladı. Dokuz açık listelendi; ticari hatta çözüm 2026.7.1 sürümünde, Community Edition 6 için ayrı risk kaydı var.
Güvenlik açıkları
SGB, SAP'nin çoklu bileşenlerindeki 16 açık için TR-26-1305 kodlu bildirim yayımladı. Başkanlık SAP Security Patch Day bülteninin incelenmesini istedi.
Güvenlik açıkları
SGB, GitLab için TR-26-1304 kodlu bildirim yayımladı. GitLab 24 açığı 19.4.2, 19.3.5 ve 19.2.8 ile giderdi; kendi sunucusunu yönetenlere güncelleme çağrısı yaptı.
Güvenlik açıkları
SGB, IBM'in Db2 ve IBM i dahil dört ürününde 16 açık için TR-26-1303 kodlu bildirim yayımladı. Başkanlık ivedi güncelleme tavsiye etti.
Güvenlik açıkları
SGB, Patreon WordPress eklentisindeki iki CSRF açığı için TR-26-1302 kodlu bildirim yayımladı. Korunmak için en az 1.11.0 sürümü gerekiyor.
Güvenlik açıkları
SGB, Linksys E1700 için TR-26-1301 kodlu bildirimle beş açık duyurdu. CVE kayıtlarında 1.0.0.4.003 etkileniyor; düzeltme sürümü yok.
Güvenlik açıkları
SGB, Divasoft Yazılım'ın Biletiva platformundaki zafiyet için TR-26-1309 bildirimini yayımladı. En az 23.07.2026 tarihli sürüme güncelleme çağrısı yapıldı.
Güvenlik açıkları
SGB, AuthTake Teknoloji'nin authtake ürününde tespit edilen CSRF açığı için TR-26-1310 kodlu bildirim yayımladı. En az v1.4 sürümüne geçiş tavsiye ediliyor.
Güvenlik açıkları
SGB, TR7 Siber Savunma'nın TR7 ASP ürünündeki iki açık için TR-26-1327 kodlu bildirim yayımladı. Sanal ve fiziksel sunucular için ayrı sürümler öneriliyor.
Güvenlik açıkları
SGB, UYAP Doküman Editörü'ndeki iki açık için TR-26-1299 kodlu bildirim yayımladı. Windows, Pardus ve Debian'da 5.4.20, macOS'ta 5.4.21 öneriliyor.
Sızıntılar
Ahold Delhaize, ağındaki güvenlik sorunu nedeniyle bazı sistemleri kapattı. Albert Heijn, Etos ve Gall & Gall'da internet siparişleri teslim edilemiyor; mağazalar açık.
Tüm konu dosyaları · KVKK ve veri ihlalleri · CVE ve yama takibi · Ürüne göre USOM bildirimleri