Siber Güvenlik Başkanlığı, endüstriyel otomasyon yazılımı Ignition'ın Perspective modülündeki yetkilendirme açığı için 14 Ekim 2026'da TR-26-1312 kodlu bildirim yayımladı. Başkanlık, güvenlik açığı nedeniyle saldırganların hedef sistemlerde saldırı düzenleme ve tahribata yol açma ihtimali bulunduğunu belirterek sistemlerin ivedilikle güncellenmesini istedi.
CVE kaydına göre açık, Vision projesine erişimi olan kimliği doğrulanmış bir kullanıcının Designer düzeyinde yetki alıp Ignition Gateway üzerinde rastgele kod çalıştırmasına yol açabiliyor. Perspective modülü, Designer düzeyindeki erişim kararlarında oturum yetkilerini doğru doğrulamıyor; kullanıcı geçerli Vision oturum kimliğini sunarak yetkisini yükseltebiliyor.
Etkilenen sürümler ve düzeltme
Güvenlik açığı CVE-2026-92817 koduyla kayıt altına alındı. CVE kaydında zafiyet puanı CVSS 3.1 için 8.8, CVSS 4.0 için 8.7 olarak gösterildi. Açığı Inductive Automation'a Tim Hemingway bildirdi.
Açık, Ignition 8.1.0–8.1.54 ile 8.3.0–8.3.8 sürümlerini kapsıyor. CVE kaydına göre 8.1.55 ve 8.3.9 sürümleri bu açıktan etkilenmiyor. Kayıt, kullanıcılara mevcut en yeni sürüme güncellemeyi öneriyor.
Açığın sahada kullanılıp kullanılmadığı ve zafiyetten etkilenen toplam kurulum sayısı bilinmiyor.
Kaynaklar
- T.C. Siber Güvenlik Başkanlığı — TR-26-1312 Güvenlik Bildirimi
- Inductive Automation Trust Center
- CVE-2026-92817 Kaydı (cve.org)
- NIST National Vulnerability Database — CVE-2026-92817
- CISA ICS Danışma Belgesi — ICSA-26-286-01
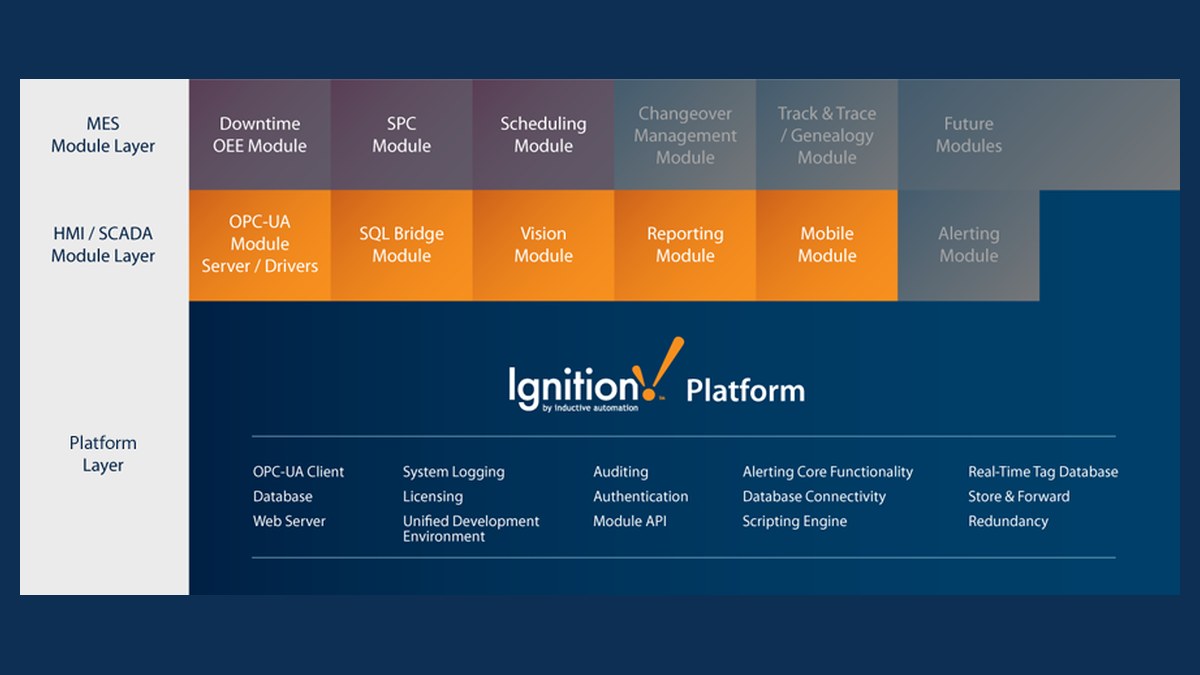
Kapak görseli: Ignition platform diyagramı / Notanotherindustrialblog, Wikimedia Commons, CC BY-SA 3.0 (1200×675 uyarlandı).