Sızıntılar
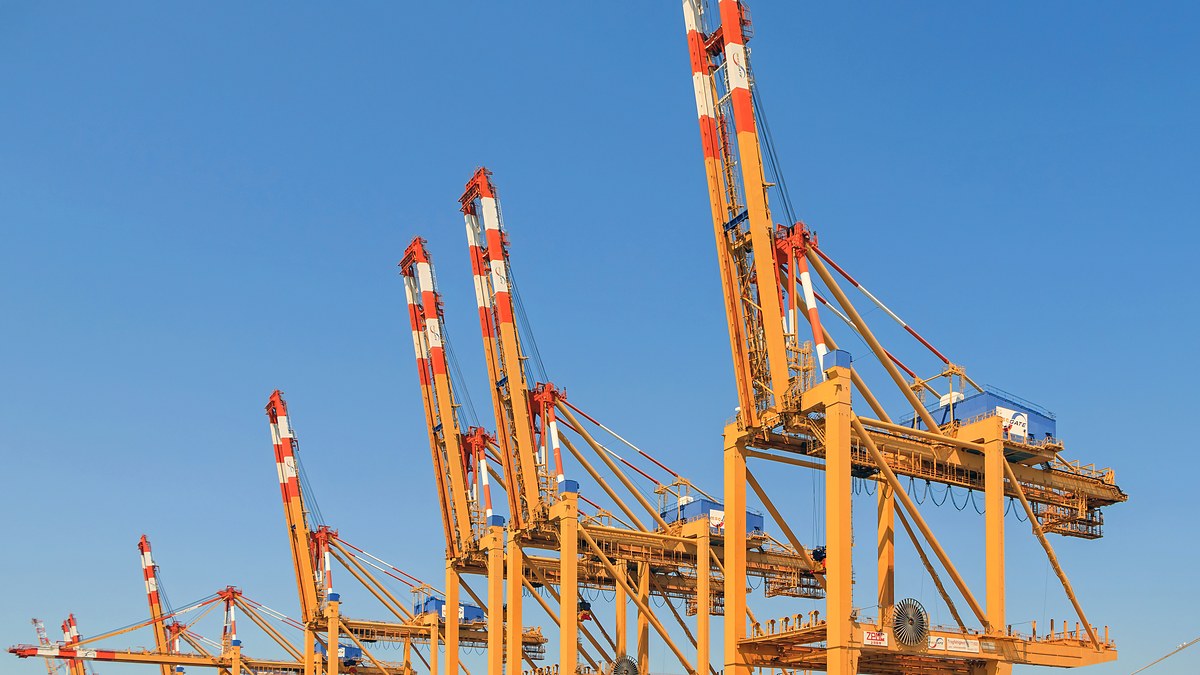
N0n grubu Asyaport'u sızıntı sitesine eklediğini iddia etti
Fidye grubu N0n, Tekirdağ merkezli konteyner terminali Asyaport'u sızıntı sitesine eklediğini iddia etti. Bağımsız doğrulama henüz yok; dosya yayımı 19 Ekim iddiası.
Sızıntılar
Fidye grubu N0n, Tekirdağ merkezli konteyner terminali Asyaport'u sızıntı sitesine eklediğini iddia etti. Bağımsız doğrulama henüz yok; dosya yayımı 19 Ekim iddiası.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, Adobe ürünlerinde tespit edilen 95 güvenlik zafiyeti için TR-26-1313 kodlu bildirimi yayımladı.
Güvenlik açıkları
SGB, Citrix NetScaler için TR-26-1326 kodlu ayrıntılı güvenlik duyurusu yayımladı. CVE-2026-88771 ve CVE-2026-88772 dahil sekiz açık; güvenli sürüm 14.1-73.37 / 13.1-64.23.
Güvenlik açıkları
SGB, UniFi Protect AI Key'deki iki açık için TR-26-1325 kodlu bildirim yayımladı. Açıklar 2.2.8 öncesini etkiliyor; düzeltme 2.2.8.
Güvenlik açıkları
SGB, Firefox for iOS'taki iki açık için TR-26-1324 kodlu bildirim yayımladı. Mozilla zafiyetleri Firefox for iOS 157.1 sürümünde kapattı.
Güvenlik açıkları
SGB, Microsoft SQL Server'daki yedi açık için TR-26-1323 kodlu bildirim yayımladı. Hepsi yetkili saldırgan gerektiriyor; çözüm Ekim 2026 GDR/CU güncellemesi.
Güvenlik açıkları
SGB, Ivanti Xtraction ve Neurons Patch for Intune'daki üç açık için TR-26-1322 kodlu bildirim yayımladı. Xtraction çözümü 2026.4; Neurons düzeltmesi 16 Eylül 2026.
Güvenlik açıkları
SGB, Unreal Engine ≤5.8.0'daki LaunchURL şema filtresi açığı için TR-26-1321 kodlu bildirim yayımladı. Epic resmi yama sürümü bu kaynaklarda net değil.
Güvenlik açıkları
SGB, NetBird masaüstü istemcisindeki SSH açığı için TR-26-1320 kodlu bildirim yayımladı. Açık 0.60.0–0.74.7 öncesini etkiliyor; düzeltme 0.74.7.
Güvenlik açıkları
SGB, IBM WebSphere Application Server'daki 12 açık için TR-26-1319 kodlu bildirim yayımladı. Düzeltme paketleri çıkana kadar IBM ara düzeltme öneriyor.
Güvenlik açıkları
SGB, Siemens RUGGEDCOM CROSSBOW'daki 11 açık için TR-26-1318 kodlu bildirim yayımladı. Açıklar V6.0 öncesini etkiliyor ve oturum açmış saldırgan gerektiriyor.
Güvenlik açıkları
SGB, Wazuh'taki 15 açık için TR-26-1317 kodlu bildirim yayımladı. Açıkların çoğu yetkili erişim, küme anahtarı ya da kayıtlı agent gerektiriyor; düzeltme 4.14.8.
Güvenlik açıkları
SGB, Zoom Workplace'teki iki açık için TR-26-1316 kodlu bildirim yayımladı. Açıklar 7.2.0 öncesi Zoom Workplace ile 7.2.1 öncesi Android uygulamasını etkiliyor.
Güvenlik açıkları
SGB, HYPR Passwordless Windows sürümündeki yetki atlatma açığı için TR-26-1315 kodlu bildirim yayımladı. Güvenlik açığı 11.3.3 sürümüyle kapatıldı.
Güvenlik açıkları
SGB, Nix ve Lix'teki beş açık için TR-26-1314 kodlu bildirim yayımladı. Ortak duyuruya göre sorunlar birleştiğinde root yetkisine varabiliyor; düzeltilmiş sürümler çıktı.
Tüm konu dosyaları · KVKK ve veri ihlalleri · CVE ve yama takibi · Ürüne göre USOM bildirimleri