Siber Güvenlik Başkanlığı, OTRS yardım masası yazılımındaki dokuz güvenlik zafiyeti için TR-26-1306 kodlu bildirim yayımladı. Başkanlık, mevcut açıklıklar nedeniyle hedef sistemlerin ele geçirilmesi veya içeriğin tahribata uğratılması ihtimalinin bulunduğunu duyurdu.
Siber Güvenlik Başkanlığı 13 Ekim 2026'da paylaştığı bildirimde ilgili güvenlik tavsiyelerinin incelenmesini ve gerekli önlemlerin alınmasını önerdi.
Öne çıkan zafiyetler ve sürümler
CVE kayıtlarına göre zafiyetlerin bir bölümü yüksek etki puanlarıyla listelendi. CVE-2026-93582 kaydında, ((OTRS)) Community Edition 6 ve öncesinde HTTP Basic Authentication üzerinden sahte Remote-User başlığıyla kimlik doğrulamasının atlanabildiği belirtildi; zafiyetin puanı 9.4 olarak verildi. Ticari OTRS 7, 8 ve 2023–2026 serileri bu açık için etkilenmeyen tarafta gösterildi.
Ticari sürümleri ilgilendiren CVE-2026-78357 kaydında ise hesap kapatıldığında veya parola değiştiğinde JWT oturum jetonunun hemen geçersiz kılınmadığı, jetonun yaklaşık 16 saate kadar geçerli kalabildiği aktarıldı; puanı 9.1 olarak kaydedildi. 8.7 puanlı CVE-2026-78355 kaydı da SendSupportBundle bileşenindeki yol geçişi sorunuyla kimliği doğrulanmış yöneticilerin sistem dosyalarını silebilmesine olanak tanıyor.
Listede yer alan diğer kayıtlar CVE-2026-93581 (CSV dışa aktarmada formül enjeksiyonu), CVE-2026-48211 ve CVE-2026-78358 (yönetici eylemlerinde CSRF), CVE-2026-78359 (CustomerUser kimlik gölgelenmesi), CVE-2026-78356 (ajan arayüzü yapılandırma ucunun kimlik doğrulamasız ifşası) ve CVE-2026-48212 (özel sayfalarda saklı XSS).
Çözüm yolu ve güncellemeler
OTRS danışma notlarına göre ticari OTRS sürümlerinde düzeltme 2026.7.1 ve sonrasında sunuldu. Şirketin yayımladığı çözüm notlarında OTRS 7 sürümü için yama bulunmadığı bilgisi yer aldı. Açıkların sahada istismar edilip edilmediği veya etkilenen sistem sayısı ise kayıtlarda yer almadı.
Kaynaklar
- Siber Güvenlik Başkanlığı: TR-26-1306 Güvenlik Bildirimi
- OTRS Security Advisories
- OTRS Security Advisory 2026-18
- OTRS Security Advisory 2026-14
- OTRS Security Advisory 2026-12
- CVE Record: CVE-2026-93582
- CVE Record: CVE-2026-78357
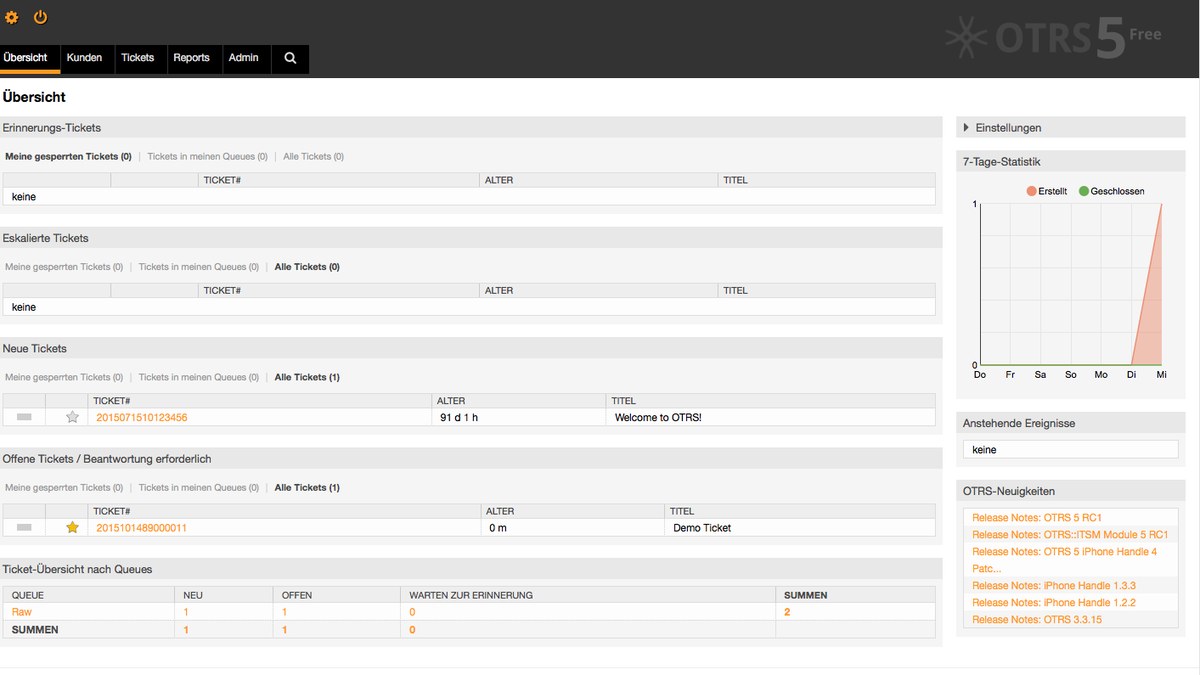
Kapak görseli: OTRS ajan paneli / Wikimedia Commons (1200×675 uyarlandı).