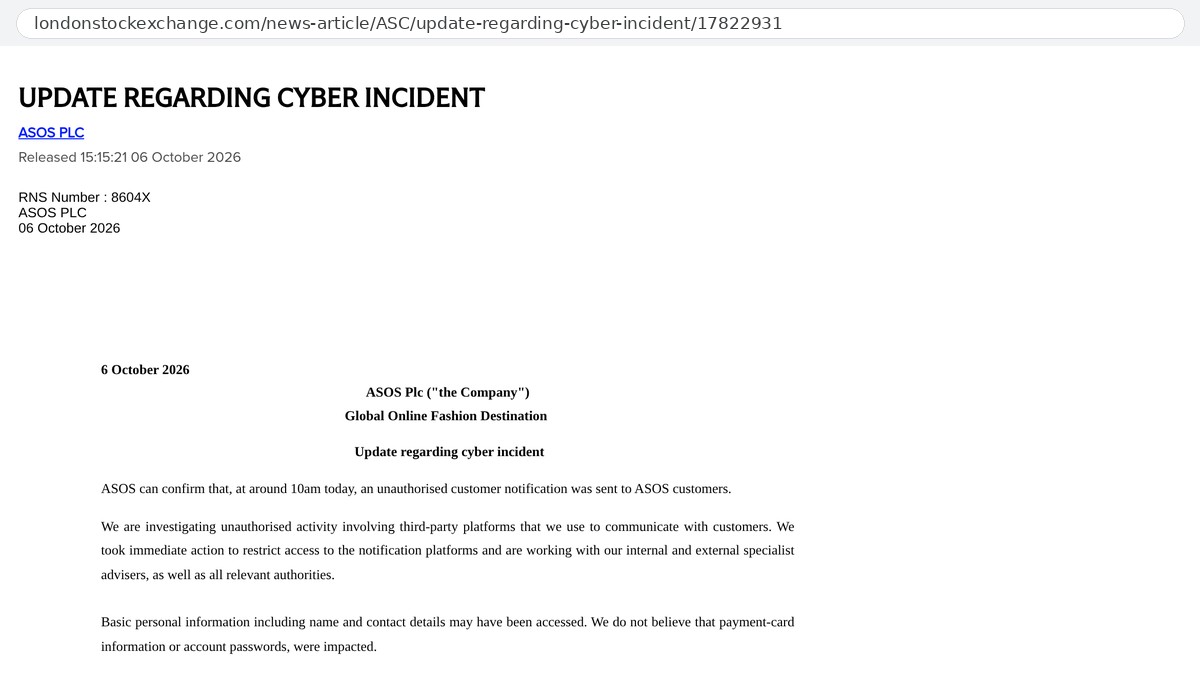
İngiliz çevrim içi moda perakendecisi ASOS, uygulamasından müşterilere giden yetkisiz bildirimlerin ardından Londra Borsası'na resmi bir açıklama yaptı. Şirket, müşterilerin adı ve iletişim bilgileri dahil temel kişisel bilgilerine erişilmiş olabileceğini duyururken, ödeme kartı bilgilerinin ve hesap şifrelerinin etkilendiğini düşünmediğini belirtti.
Bu gelişme, uygulamadan giden "ASOS HACKED" bildirimini duyurduğumuz önceki haberimizin ardından yaşandı. 6 Ekim 2026 tarihinde İngiltere saatiyle 10.00 civarında (TSİ 12.00) müşterilere gönderilen yetkisiz bildirimlerin ardından ASOS Plc, aynı gün saat 15.15'te (TSİ 17.15) Londra Borsası'nda bir güncelleme yayımladı. The Independent, şirketin resmi açıklamasının bildirimden beş saatten fazla sonra geldiğini kaydetti.
ASOS'un borsa açıklamasının detayları
ASOS, müşterileriyle iletişim için kullandığı üçüncü taraf platformlardaki yetkisiz faaliyeti incelediklerini bildirdi. Açıklamada, bildirim platformlarına erişimin hemen kısıtlandığı, şirket içi ve dışı uzman danışmanların yanı sıra ilgili tüm yetkili kurumlarla birlikte çalışıldığı ifade edildi.
Şirket, ad ve iletişim bilgileri dahil temel kişisel bilgilere erişilmiş olabileceğini vurgularken, ödeme kartı bilgilerinin ve hesap şifrelerinin etkilendiğine inanmadığını kaydetti. ASOS'un web sitesi ve mobil uygulamasının normal şekilde çalışmaya devam ettiği, operasyonların hiçbir alanında kesinti bulunmadığı aktarıldı. Ayrıca küresel bir sağlayıcıdan iş sürekliliği sigortasını da kapsayan siber güvenlik sigortası bulunduğu ve ticari faaliyete olası etkiyi ölçmek için henüz erken olduğu belirtildi.
Bildirimdeki Snowflake iddiası ve Telegram kanalı
Mobil uygulamadaki bildirimde Snowflake ortamına yetkisiz erişim sağlandığı iddia edilmişti. Ancak ASOS borsa açıklamasında Snowflake adını anmadı; yalnızca müşterilerle iletişim için kullanılan üçüncü taraf ve bildirim platformlarından bahsetti. Infosecurity Magazine'e konuşan bir Snowflake sözcüsü, inceleme başlattıklarını ve şu aşamada platformlarında herhangi bir ele geçirme bulmadıklarını bildirdi. Malwarebytes araştırmacısı Pieter Arntz ise ASOS'un pazarlama faaliyetleri için Snowflake üzerinde çalışan Simon AI kullandığını, ancak bunun dolaylı bir bağlantı olduğunu belirtti.
Bildirimin «xuanyewengateway» imzasıyla gittiği ve bir Telegram kanalına yönlendirdiği görüldü. Irish Independent ve The Independent'ın aktardığına göre, kendisini «Xuanye Group» olarak tanıtan grup, müşteri bilgilerinin kendi sunucularında güvende olduğunu ve belirli bir süre dokunulmayacağını öne sürdü. ESET'ten Jake Moore ise bildirim gönderilebilmesinin saldırganların sistemlerin bir kısmına eriştiğini gösterdiğini, ancak veri ihlali iddialarını tek başına kanıtlamadığını vurguladı; uzmanlar kullanıcıların bildirimdeki bağlantılara tıklamaması gerektiğini hatırlattı.
Bilinmeyenler
ASOS, bildirimi alan ve bilgilerine erişilmiş olabilecek toplam müşteri sayısını açıklamadı. Üçüncü taraf platformların hangileri olduğu, bildirimin hangi sistemle gönderildiği, saldırganların kimliği ve bir talepleri olup olmadığı konuları henüz netlik kazanmadı.
Kaynaklar
- ASOS Plc — Update regarding cyber incident (Londra Borsası)
- ASOS Plc — Update regarding cyber incident (Investegate)
- Infosecurity Magazine — ASOS Customers Receive Bizarre "Hacked" Message
- Irish Independent — Asos says that it doesn't believe customer passwords or card information was affected
- The Independent — Asos hacked live updates
- SGH — ASOS mobil uygulamasından "ASOS HACKED" bildirimi
Kapak görseli: ASOS Plc'nin Londra Borsası'nda yayımladığı «Update regarding cyber incident» duyurusunun 6 Ekim 2026 akşamı aldığımız ekran görüntüsü (üstteki adres satırı sonradan eklendi).