Ağ güvenliği üreticisi Fortinet; FortiOS, FortiManager, FortiAnalyzer, FortiMail ve FortiAuthenticator ürünleri için yapay zekâ destekli güvenlik testleriyle tespit ettiği açıkları kapatan toplu bir güvenlik güncellemesi yayımladı. Fortinet Bilgi Güvenliği Direktörü (CISO) Carl Windsor, 21 Ekim 2026 tarihli şirket blogunda FortiOS, FortiManager ve FortiAnalyzer güncellemelerinin 22 Ekim 2026'da yayımlanacağını duyurdu; FortiMail ve FortiAuthenticator güncellemeleri ise 21 Ekim'de yayımlanmıştı. Fortinet'in sürüm notlarına göre FortiOS 7.6.8 ve 8.0.2 sürümleri 22 Ekim tarihinde yayımlandı. Şirket, internete açık cihazlara öncelik verilmesini ve sürecin rutin bakım yerine öncelikli değişiklik olarak ele alınmasını istedi. Açıklara ilişkin ayrıntılı danışma belgeleri ise 10 Kasım 2026'da Fortinet PSIRT sayfasında yayımlanacak.
Bu açıkların saldırılarda kullanıldığına dair bir bilgi bulunmuyor. Fortinet açıkları kendi güvenlik testleri sırasında tespit ettiğini bildirdi. Ayrıntılar henüz yayımlanmadığı için açık sayısı, CVE numaraları ve önem puanları açıklanmadı. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı'nın (CISA) Bilinen İstismar Edilen Açıklar (KEV) kataloğunda 30 Ekim 2026 itibarıyla bu sürümlerle ilgili yeni bir Fortinet kaydı yer almadı. Türkiye'nin Siber Güvenlik Başkanlığı (SGB) da bu toplu sürüm için ayrı bir güvenlik bildirimi yayımlamadı.
Hangi sürümler etkileniyor
Düzeltmeler birden fazla ürün ailesinin farklı sürümlerini kapsıyor. Fortinet'in paylaştığı etkilenen ve düzeltilmiş sürümler şöyle:
| Ürün | Etkilenen sürümler | Düzeltilmiş sürüm |
|---|---|---|
| FortiOS 8.0 | 8.0.0–8.0.1 | 8.0.2 ve üstü |
| FortiOS 7.6 | 7.6.0–7.6.7 | 7.6.8 |
| FortiOS 7.4 | 7.4.0–7.4.12 | 7.4.13 |
| FortiOS 7.2 | 7.2.0–7.2.13 | 7.2.14 |
| FortiManager 8.0 | 8.0.0–8.0.1 | 8.0.2 |
| FortiManager 7.6 | 7.6.0–7.6.7 | 7.6.8 |
| FortiManager 7.4 | 7.4.0–7.4.11 | 7.4.12 |
| FortiManager 7.2 | 7.2.0–7.2.12 | 7.2.13 |
| FortiAnalyzer 8.0 | 8.0.0–8.0.1 | 8.0.2 |
| FortiAnalyzer 7.6 | 7.6.0–7.6.7 | 7.6.8 |
| FortiAnalyzer 7.4 | 7.4.0–7.4.11 | 7.4.12 |
| FortiAnalyzer 7.2 | 7.2.0–7.2.12 | 7.2.13 |
| FortiMail 8.0 | 8.0.0–8.0.1 | 8.0.2 |
| FortiMail 7.6 | 7.6.0–7.6.6 | 7.6.7 |
| FortiMail 7.4 | 7.4.0–7.4.8 | 7.4.9 |
| FortiMail 7.2 | 7.2.0–7.2.9 | Düzeltme yok, 7.4 dalına ya da sonrasına geçilmeli |
| FortiAuthenticator 8.0 | 8.0.0–8.0.3 | 8.0.4 |
| FortiAuthenticator 6.6 | 6.6.0–6.6.10 | 6.6.11 |
Bulut altyapılarında FortiSASE hizmeti 22 Ekim öncesinde otomatik olarak güncellendi. FortiManager Cloud sürümleri 22 Ekim tarihine kadar hazırlandı ancak elle güncelleme gerektirebiliyor. Genel bulut ortamlarındaki kurulumlara ise güncellemeler ilgili bulut ortakları aracılığıyla ulaştırılıyor.
Fortinet neden hemen yükseltin diyor
Fortinet'e göre düzeltmeler, şirketin gelişmiş yapay zekâ modelleriyle yürüttüğü güvenlik testi programında ortaya çıkarılan açıkları içeriyor. Fortinet bu süreçteki iş birliği nedeniyle Anthropic, OpenAI, Google ve SpaceX ekiplerine teşekkür etti. Şirket, bu modellerin kod yollarını, protokol işleme süreçlerini ve yapılandırma mantığını geleneksel rastgele girdi testleri (fuzzing) ve elle yapılan incelemelerin ötesinde bir derinlik ve hızla analiz edebildiğini belirtti.
Fortinet, aynı yapay zekâ yeteneğinin özellikle açık ağırlıklı modeller geliştikçe saldırganların da eline geçtiğini ve bir açığın duyurulmasıyla istismarı arasındaki sürenin kısaldığını söylüyor. Şirkete göre güncelleme paketleri «kritik ve yüksek önem dereceli düzeltmeler» barındırıyor. Fortinet'e göre yapay zekâ araçları, saldırganların yamaları tersine mühendislikle inceleyip çalışan istismar kodunu haftalar yerine saatler ya da günler içinde üretmesine yardım edebiliyor. Şirket, güncelleme yayımlandığında düzeltmenin kendisinin değişikliğin nerede yapıldığını ele verdiğini de hatırlatıyor: Yama farkı analizi (patch diffing: yeni ve eski sürümü karşılaştırıp düzeltilen yeri bulma) ile güncellenmemiş cihazlar kolay hedef olabiliyor. Fortinet ayrıca yapay zekânın ilgisiz görünen düşük önemli açıkları zincirleyerek daha ağır bir açık üretebileceği uyarısında bulunuyor.
Ayrı bir açık: CVE-2026-106174
CVE-2026-106174 bu toplu güncellemenin parçası olarak duyurulmadı. FortiOS'un HTTPS yönetim arayüzündeki bu açık, cihaza ağ erişimi olan ve kimliği doğrulanmamış bir saldırganın özel hazırlanmış HTTP istekleriyle arayüzü hizmet dışı bırakmasına yol açabiliyor. Fortinet danışma belgesini (FG-IR-26-181) 13 Ekim'de yayımladı, CVE kaydı ise 27 Ekim'de çıktı; Fortinet'in puanı 6,7 (orta). FortiOS 8.0.0 ile 7.6.4–7.6.6 etkileniyor, 7.4 ve 7.2 dalları etkilenmiyor; düzeltme 8.0.1 ve 7.6.7'de geldi. Fortinet'e göre istismar edildiği bilinmiyor, açık KEV kataloğunda da yok. SGB'nin 28 Ekim'deki TR-26-1419 bildirimini önceki derlememizde aktarmıştık. Toplu güncellemedeki 7.6.8 ya da 8.0.2 sürümüne geçen cihazlar bu açığa karşı da güncel olmuş oluyor.
Türkiye açısından
İnternete açık servisleri listeleyen arama motoru Shodan verilerine göre, 30 Ekim 2026 akşamı dünya genelinde «Fortinet FortiGate» ürün izi taşıyan 476.499 sonuç vardı; Türkiye 10.679 sonuçla 12. sıradaydı. Shodan cihaz ya da kurum değil, internete açık adres ve hizmet sayar; bu sayımdan cihazların hangi sürümü kullandığı ve güncellenip güncellenmediği anlaşılamaz. Bu yıl FortiBleed kampanyasıyla ilişkilendirilen cihazlarda Türkiye'nin ilk beş ülke arasında yer aldığını aktarmıştık. Toplu güncellemedeki açıklarla ilgili olarak Türkiye'de etkilenen kurum ya da saldırı bilgisi yok.
Kurumlar ne yapmalı
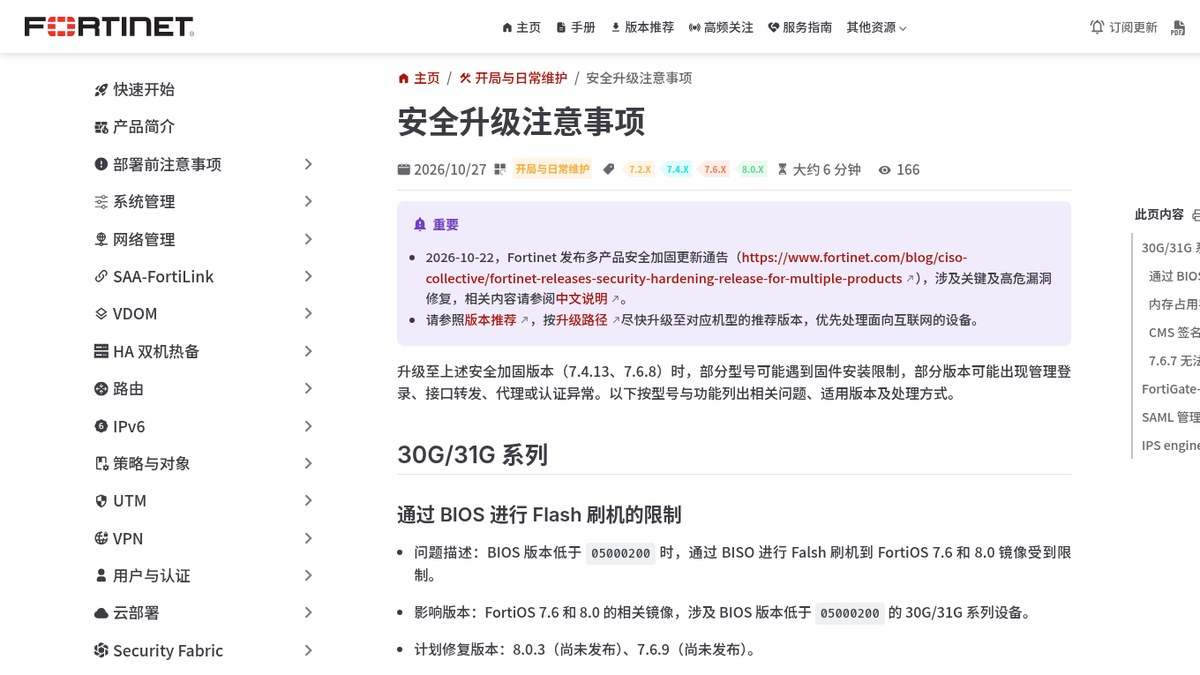
FortiOS 7.6.8 sürümüne geçişte bilinen bir erişim sorunu yer alıyor. Sürüm notlarına göre güncelleme sonrası web arayüzünde SAML tek oturum açma (SSO) ile yönetici girişleri başarısız oluyor; Security Fabric SAML SSO, harici kimlik sağlayıcıyla SAML SSO ve FortiCloud SSO girişleri etkileniyor. Fortinet'in Çin destek sayfasına göre komut satırı (CLI) erişimi sürüyor, 7.2.14 ve 7.4.13 bu sorundan etkilenmiyor ve düzeltme 7.6.9'da planlanıyor. Aynı sayfa, yönetici girişi SAML'a bağlı cihazların şimdilik 7.6.8'e yükseltilmemesini ya da yükseltmeden önce yerel bir yönetici hesabının etkinleştirilmesini öneriyor.
Fortinet'in kurumlara önerdiği adımlar şöyle:
- Tüm FortiOS ve FortiManager envanteri çıkarılmalı, internete açık sistemlerin sürüm yükseltmesine öncelik verilmelidir.
- Yükseltme işlemine başlamadan önce mevcut sistem yapılandırmaları yedeklenmelidir.
- Hemen güncelleme yapılamıyorsa HTTPS ve SSH yönetim arayüzleri yalnız güvenilir IP adreslerine açılmalı ya da dış arayüzlerde kapatılmalı, FortiManager yönetimi internetten erişilemez olmalı; cihazlar bant dışı yönetilmeli, kaynaklar VPN ya da SASE arkasına alınmalı, sanal yama uygulanmalıdır.
- Güçlü ve benzersiz kimlik bilgileri kullanılmalı, tüm yönetici hesaplarında çok faktörlü doğrulama (MFA) açılmalıdır.
- Güncelleme öncesi ve sonrasında kayıtlar olağandışı yönetici erişimi ve onaysız yapılandırma değişikliği açısından izlenmelidir.
Fortinet'e göre bu geçici önlemler riski azaltıyor ama zamanında yükseltmenin yerini tutmuyor.
Açık sayısı, CVE numaraları, önem puanları ve etkilenen bileşenler henüz açıklanmadı; Fortinet bu ayrıntıları 10 Kasım'da yayımlayacak. Türkiye'de kaç cihazın bu sürümleri kullandığı da bilinmiyor.
Kaynaklar
- Fortinet — Fortinet Releases Security Hardening Release for Multiple Products, Carl Windsor, 21 Ekim 2026
- Fortinet Document Library — FortiOS 7.6.8 Release Notes
- Fortinet Document Library — FortiOS 7.6.8 bilinen sorun: SAML SSO ile yönetici girişi
- Fortinet Çin destek — Güvenlik yükseltme notları, 27 Ekim 2026
- FortiGuard PSIRT — FG-IR-26-181, CVE-2026-106174, 13 Ekim 2026
- T.C. Siber Güvenlik Başkanlığı — TR-26-1419 Fortinet FortiOS Güvenlik Bildirimi, 28 Ekim 2026
- CISA — Known Exploited Vulnerabilities Catalog
- Shodan — Fortinet FortiGate ülke dağılımı, erişim 30 Ekim 2026
Kapak görseli (temsili): Fortinet Çin destek sitesi — güvenlik yükseltme notları sayfası, 30 Ekim 2026 ekran görüntüsü (16:9 kırpıldı, 1200×675 küçültüldü).