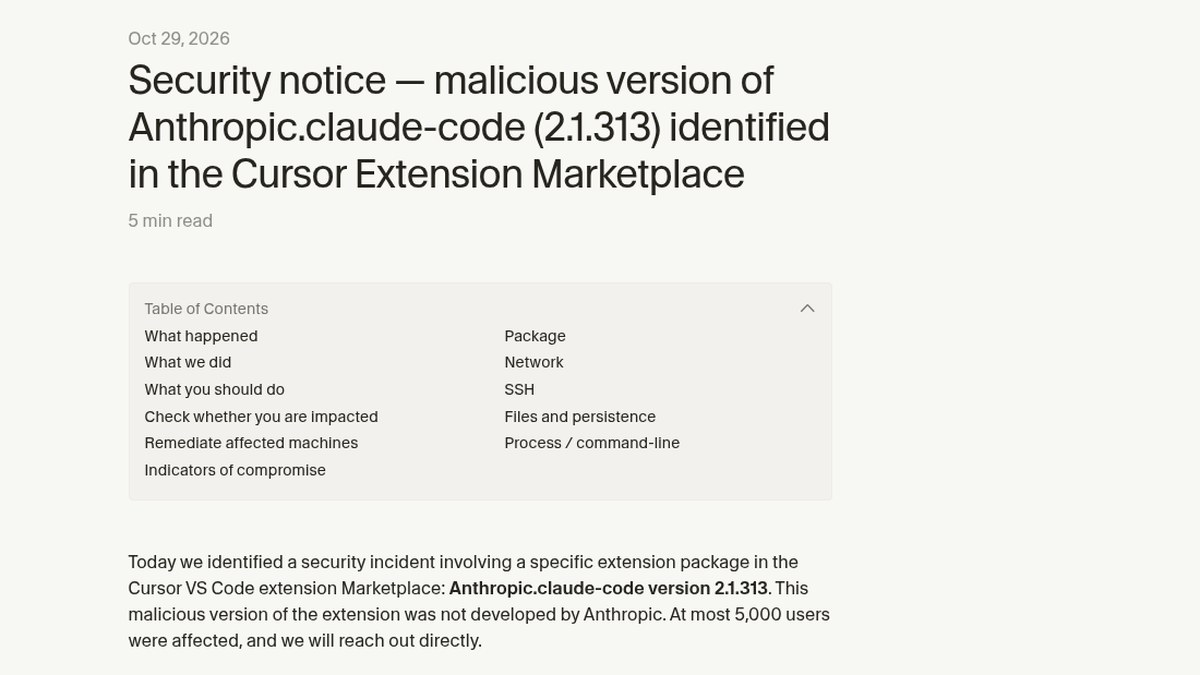
Cursor'un 29 Ekim 2026 tarihli güvenlik bildirimine göre, kod düzenleyicinin kendi VS Code eklenti mağazasında Anthropic'in Claude Code eklentisinin («Anthropic.claude-code») kötü amaçlı değiştirilmiş 2.1.313 sürümü dağıtıldı. 29 Ekim'de Türkiye saatiyle yaklaşık 12.27 ile 23.35 arasında (Pasifik saatiyle 02.27–13.35) yaklaşık 11 saat erişilebilir kalan sürümden en fazla 5.000 kullanıcı etkilendi. Cursor'a göre bu kötü amaçlı sürüm Anthropic tarafından geliştirilmedi.
Eklenti, kurulduğu geliştirici bilgisayarında ortam değişkenlerinin adlarını ve sistem ayrıntılarını toplayarak saldırganın kontrolündeki sunucuya bir ters SSH tüneli açmaya çalışıyor. Geliştiricilerin makinelerinde istenmeyen bir arka kapı kalıp kalmadığını anlamak için ev dizinlerindeki SSH kayıtlarını kontrol etmesi gerekiyor.
Eklenti ne yapmaya çalışıyor
Cursor'a göre eklenti; makine adı, kullanıcı adı, işletim sistemi, işlemci mimarisi, ev dizini yolu, çalışma dizinleri, Git e-posta adresi, genel IP adresi ve ortam değişkenlerinin adlarını topluyor. Ardından saldırgana ait bir SSH (uzaktan güvenli bağlantı) anahtarını kullanıcının authorized_keys dosyasına eklemeye, yerel SSH hizmetini açmaya ve 134.209.82.225 adresindeki saldırgan sunucusuna ters SSH tüneli kurmaya girişiyor. Ters tünel için 22, bilgi gönderimi için 8099 numaralı port kullanılıyor; eklenti topladığı sistem bilgilerini bu porttaki /beacon adresine HTTP POST ile gönderiyor.
Kalıcılık (yeniden başlatmada kendini tekrar çalıştırma) sağlamak amacıyla macOS sistemlerde com.apple.sysmond adıyla bir LaunchAgent, Windows sistemlerde ise SysMon adlı zamanlanmış görev kuran zararlı yazılım, arka planda yaklaşık 60 saniyede bir bağlantıyı yeniden deniyor. StepSecurity, Linux sistemlerde açılışta çalışan zamanlanmış iş (cron) kalıcılığı bırakıldığını da bildiriyor. Ancak Cursor'a göre yerel SSH hizmetini açma adımı yönetici yetkisi gerektirdiği için çoğu macOS ve Windows makinede başarısız oldu ve bu makinelerde saldırgan tünelden giriş yapamazdı. Buna karşın eklenti yine de saldırganın SSH anahtarını ekliyor, kalıcılık kuruyor ve makine bilgilerini gönderiyor; Cursor bu yüzden temizleme adımlarının her durumda uygulanmasını istiyor. Cursor'a göre saldırganın sunucusu barındırma sağlayıcısıyla birlikte kapatıldığı için tünel ve bilgi aktarımı artık çalışmıyor.
Cursor ne yaptı, sürüm nereden geldi
Durumu fark eden Cursor, 2.1.313 sürümünü mağazadan kaldırıp dağıtımı engelledi ve önlem olarak eklenti mağazasını geçici olarak tamamen kapattı. Erişim kayıtlarını denetleyip başka bir eklentinin değiştirilmediğini doğrulayan şirket, anahtarlarını yeniledikten sonra mağazayı yeniden kurarak açtı. Cursor, eklentinin başka sürümlerinin ya da resmî dağıtımın etkilendiğine dair kanıt olmadığını belirtiyor. Resmî bir yazılım sürümüne zararlı kod yerleştirilmesi riski, daha önce Rank Math SEO PRO 3.0.123 paketine zararlı kod eklenmesi vakasında da görülmüştü.
StepSecurity'nin 30 Ekim tarihli incelemesine göre değiştirilmiş sürüm, extension.js dosyasına gömülen bir yükleyiciyle Open VSX (açık eklenti kaydı) platformuna yüklendi ve Cursor'un mağazası Open VSX'i yansıttığı için aynı zaman aralığında Cursor kullanıcılarına ulaştı. Yani Cursor olayı kendi mağazası üzerinden anlatırken StepSecurity sürümün önce Open VSX'e yayımlandığını söylüyor; The Hacker News de ilk haberini bu konuda düzeltti. StepSecurity'ye göre sürüm, taklit bir isim yerine Open VSX'teki meşru Anthropic yayıncı adı altında göründü; kayda nasıl girdiği (yayıncı hesabı bilgileriyle mi, başka bir yolla mı) kamuya açıklanmadı. StepSecurity, zararlı yükün eklenti modülü yüklendiğinde çalıştığını, bunun için Claude ile sohbet başlatmaya gerek olmadığını belirtiyor. Araştırmaya göre zararlı dosya önceki temiz sürümden yaklaşık 7 KB büyük; 27 Ekim tarihli 2.1.312 ve 30 Ekim tarihli 2.1.314 sürümleri temiz. siberguvenlikhaber.com'un 30 Ekim'de Open VSX üzerinde yaptığı kontrolde 2.1.313 sürümü «bulunamadı» yanıtı verdi; en güncel sürüm Türkiye saatiyle 30 Ekim 04.07'de yayımlanan 2.1.314.
The Hacker News'e konuşan OpenSourceMalware kurucu ortağı Jenn Gile, «Çok hızlı kaldırıldı, ama Claude Code'u otomatik güncellemeye ayarlamış herkes zararlıyı almış olabilir» değerlendirmesinde bulundu. THN'ye göre güvenlik araştırmacısı Paul McCarty ise ortam değişkenlerinin değerleri ilk gönderimde yer almasa da adların hangi bulut ve kimlik bilgilerinin tanımlı olduğunu ele verebileceğini vurguladı. Reuters da Cursor'un en fazla 5.000 kullanıcının etkilendiği ve mağazanın önlem olarak kapatıldığı yönündeki açıklamasını aktardı.
Makinenizin etkilenip etkilenmediğini nasıl anlarsınız
Cursor'a göre zararlı eklenti, saldırganın anahtarını authorized_keys dosyasına «svc-telemetry» etiketiyle kaydediyor. Kullanıcıların ev dizinindeki .ssh klasöründe yer alan authorized_keys dosyasında (Windows sistemlerde ayrıca C:\ProgramData\ssh\administrators_authorized_keys konumunda) «svc-telemetry» ifadesinin geçmesi makinenin etkilendiğini gösteriyor.
Cursor ve StepSecurity'nin paylaştığı izlere göre macOS için Library/LaunchAgents altında com.apple.sysmond.plist ile .config klasöründeki .smt ve .smtk dosyaları incelenebilir. Windows tarafında ise «SysMon» adlı zamanlanmış görev ile Başlangıç klasöründeki sysmon.cmd dosyası kalıcılık izleri arasında yer alıyor. ifconfig.me ve api.ipify.org adreslerine yapılan sorgular meşru servisler olduğu için tek başına bir saldırı göstergesi sayılmıyor.
Etkilendiyseniz yapılacaklar
- Cursor üzerindeki Claude Code eklentisi 29 Ekim'de 2.1.313 sürümüne güncellendiyse veya bu sürüm kurulduysa sistemi etkilenmiş kabul edin.
- authorized_keys dosyasını açarak «svc-telemetry» etiketli girdiyi kontrol edin.
- Yalnızca eklentiyi silmek arka plandaki betikleri temizlemediğinden, com.apple.sysmond, SysMon ve sysmon.cmd kalıcılık izlerini Cursor'un yayımladığı temizleme betikleriyle kaldırın.
- Uç nokta ve güvenlik duvarı kayıtlarında 134.209.82.225 adresine giden bağlantıları tarayın.
- Etkilenen makineden erişilen GitHub, GitLab, CI/CD, bulut sağlayıcı, SSH ve paket kayıt anahtarlarını güvenli ve temiz bir bilgisayardan yenileyin. StepSecurity, tünelin başarıyla bağlandığı durumlarda makinenin sıfırdan kurulmasını öneriyor.
- Eklentiyi temiz olan 2.1.314 veya sonraki bir sürüme güncelleyin.
Saldırganın kimliği ve kötü amaçlı sürümün mağazaya veya kayıt sistemine nasıl girdiği açıklanmadı. Tünelin kaç makinede başarılı bağlantı kurduğu ve veri alınıp alınmadığı bilinmiyor. Olayın Türkiye'deki kullanıcılara ulaşıp ulaşmadığına dair bir bilgi de paylaşılmadı.
Kaynaklar
- Cursor — Security notice: malicious version of Anthropic.claude-code (2.1.313), 29 Ekim 2026
- StepSecurity — Trojanized Claude Code Extension Delivered Persistent SSH Backdoor to Developer Machines, 30 Ekim 2026
- Open VSX — Anthropic.claude-code eklenti sayfası, erişim 30 Ekim 2026
- The Hacker News — Official Claude Code VS Code Extension Compromised to Install Persistent SSH Backdoor, 30 Ekim 2026
Kapak görseli (temsili): Cursor güvenlik bildirimi (Anthropic.claude-code 2.1.313) sayfası, 30 Ekim 2026 ekran görüntüsü (16:9 kırpıldı, 1200×675 küçültüldü).