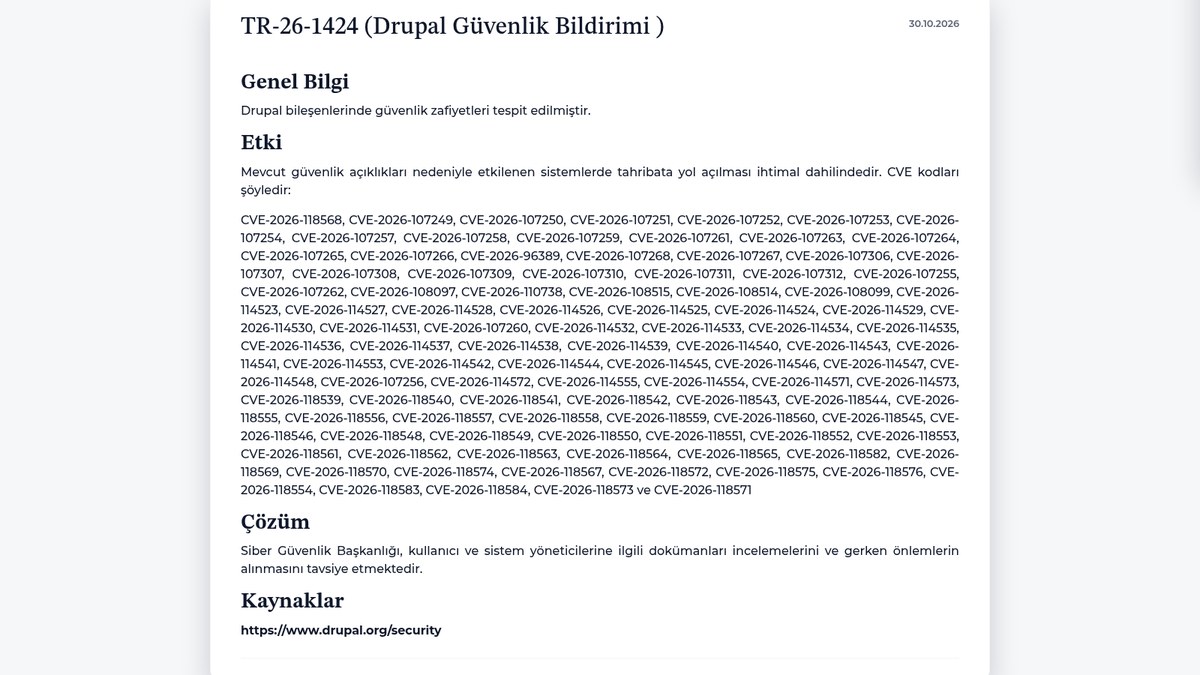
Siber Güvenlik Başkanlığı'nın (SGB) 30 Ekim 2026 tarihli TR-26-1424 sayılı Drupal güvenlik bildiriminde «Genel Bilgi» kısmı «Drupal bileşenlerinde güvenlik zafiyetleri tespit edilmiştir» cümlesiyle açılıyor. Bildirimin «Etki» bölümünde 104 adet CVE (ortak açık kimliği) kodu tek bir liste hâlinde sıralanırken, «Çözüm» alanında kullanıcılara ve sistem yöneticilerine «ilgili dokümanları incelemelerini» ve gereken önlemleri almaları tavsiye ediliyor. Listede hangi açığın öncelikli olduğu yer almıyor. Oysa Drupal'ın 28 Ekim 2026 tarihli SA-CONTRIB-2026-254 duyurusuna bakıldığında, listedeki 104 açıktan biri olan CVE-2026-118539 kodlu Commerce Core açığının gerçek ortamda aktif olarak istismar edildiği belirtiliyor.
Bu örnek, bir SGB bildirimini okurken neden «Kaynaklar» bölümünde durmamak gerektiğini gösteriyor: aktif istismar, düzeltilmiş sürüm ve «yama yok» gibi ayrıntılar bildirimin yönlendirdiği üretici belgelerinde yer alıyor. Bildirim ilk işaret; sonraki adım üreticinin sayfası.
Standart bildirimde ne var, ne yok
siberguvenlikhaber.com'un SGB'nin resmi bildirim listesinden yaptığı sayıma göre, 30 Eylül ile 30 Ekim 2026 arasındaki bir aylık dönemde kurum toplam 221 güvenlik bildirimi yayımladı. Bu bildirimlerin 5'i «Ayrıntılı Güvenlik Duyurusu», 216'sı ise standart bildirim olarak çıktı.
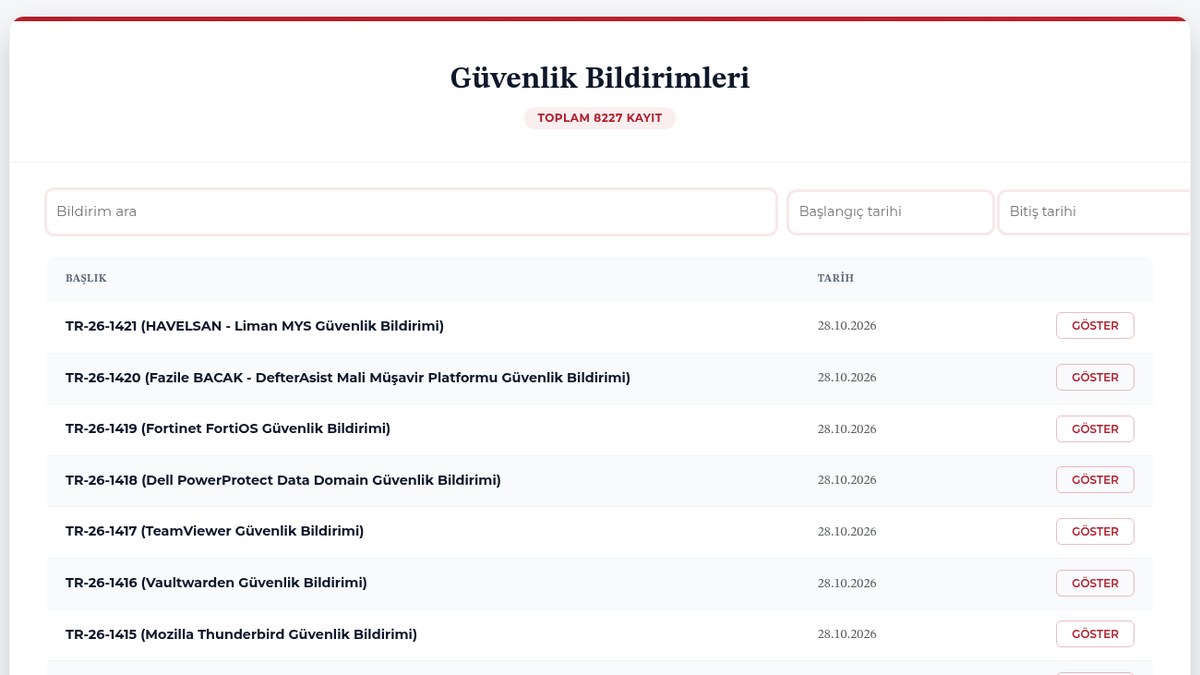
Son bir ayda yayımlanan 216 standart bildirimin hepsinde «Genel Bilgi», «Etki», «Çözüm» ve «Kaynaklar» bölümleri yer alıyor. Bildirimlerin 215'inde «Etki» kısmında CVE kodları sıralanıyor, ancak hiçbirinde CVSS (ortak açık puanlama sistemi) puanı bulunmuyor. «Çözüm» bölümü genellikle «Siber Güvenlik Başkanlığı, kullanıcı ve sistem yöneticilerine … tavsiye etmektedir» kalıbıyla sunuluyor. İncelenen 216 standart bildirimin 72'sinde «ivedilikle» ifadesi kullanılırken, 95'inde okur ilgili ya da yayımlanan dokümanları incelemeye yönlendiriliyor. Bazı bildirimlerde doğrudan sürüm bilgisi veriliyor; örneğin 28 Ekim tarihli TR-26-1421 HAVELSAN Liman MYS bildiriminde sistemin en az 2.3.5-1132 sürümüne güncellenmesi öneriliyor.
Asıl bilgi üreticinin sayfasında
Standart bildirimde yer almayan ciddiyet puanı, istismar durumu ve düzeltilmiş sürüm gibi bilgiler, «Kaynaklar» bölümünün yönlendirdiği üretici sayfasında aranmalı; TR-26-1424'ün «Kaynaklar» bölümü Drupal'ın güvenlik duyuruları sayfasını gösteriyor. TR-26-1424 sayılı bildirime konu olan Drupal Commerce Core modülündeki erişim denetimi atlatma açığı (CVE-2026-118539), Drupal'ın kendi ölçeğinde «Highly critical» sınıfında ve 25 üzerinden 21 risk puanına sahip; bu puan CVSS değil. Drupal'a göre açık bazı yolların ve alanların yeterince korunmamasından kaynaklanıyor ve satıcıyı mali açıdan etkileyebiliyor. Üretici, açığın gerçek ortamda aktif olarak istismar edildiğini belirterek 3.x kullanıcılarının 3.3.13 sürümüne, önceki sürümleri kullananların ise 8.x-2.41 sürümüne geçmesini ve siparişlerin tutarsızlık açısından denetlenmesini istiyor. Açık, 30 Ekim 2026 itibarıyla CISA'nın Bilinen İstismar Edilen Açıklar (KEV) kataloğunda (29 Ekim sürümü) yer almıyor.
Benzer bir durum Veeam bildiriminde de görülüyor. 30 Ekim tarihli TR-26-1428 sayılı bildirimde SGB sistem yöneticilerine «ilgili dokümanları gözden geçirmelerini» tavsiye ediyor. Ancak Veeam'in KB4961 belgesine bakıldığında, Veeam Management Pack for Microsoft System Center 9.x için yama yayımlanmayacağı, bu sürümü kullananların doğrudan 13.1.0.334 sürümüne yükseltme yapması gerektiği bilgisi yer alıyor. «Yama yok» bilgisi de bildirim metninde değil, üretici belgesinde bulunuyor.
Ayrıntılı Güvenlik Duyurusu farklı okunur
SGB, standart bildirimlerin yanı sıra son bir ayda 5 kez «Ayrıntılı Güvenlik Duyurusu» yayımladı. Bu duyurular Citrix NetScaler (TR-26-1326), WordPress Core (TR-26-1350), Ivanti Connect Secure (TR-26-1356), Cisco Catalyst SD-WAN Manager (TR-26-1371) ve Linux çekirdeği (TR-26-1422) başlıklarında çıktı. Ayrıntılı duyurularda Genel Bilgi, Teknik Detaylar, Risk Değerlendirmesi, Etkisizleştirme, Kalıcı Çözüm, Tespit / İzleme ve Kaynaklar bölümleri bulunuyor. Teknik Detaylar içinde yer alan «Sömürü Durumu» başlığında aktif istismar, kavram kanıtı (PoC) ve CISA KEV durumu ele alınıyor.
Örneğin 19 Ekim tarihli TR-26-1356 Ivanti Connect Secure duyurusunda, açığın gerçek saldırılarda kullanıldığı, CISA'nın KEV kataloğuna eklendiği ve güncellemenin cihazın önceden ele geçirilmiş olma ihtimalini ortadan kaldırmadığı açıkça belirtiliyor. 30 Ekim tarihli TR-26-1422 Linux çekirdeği duyurusunda ise CVE-2026-98432 için Linux CNA'nın CVSS 3.1 puanı 9,8 iken Red Hat puanı 5,9, SUSE ve Amazon Linux puanı 8,1 olarak listeleniyor. SGB bu puan farklarını aktarırken «Farklı yayıncıların değerlendirmeleri arasındaki farklar çelişki olarak değerlendirilmemektedir.» ifadesini kullanıyor. Kurum ayrıca KEV durumu için «KEV kataloğunda yer almamak, zafiyetin istismar edilmediğinin kanıtı değildir.» ve EPSS (istismar olasılığı tahmini) için «Aktif istismar kanıtı veya kurumsal risk derecesi değildir.» notunu düşüyor; aynı duyuruda EPSS değeri %0,388.
Bildirim geldiğinde sırayla bakılacaklar
Bir SGB bildirimi yayımlandığında sistem yöneticilerinin izlemesi gereken adımlar şöyle sıralanıyor:
- «Etki» bölümündeki CVE listesinde kullandığınız ürün ya da modülü bulun; uzun listede sizi ilgilendiren tek bir bileşen olabilir.
- «Kaynaklar» bölümündeki üretici belgesine gidin; etkilenen ve düzeltilmiş sürüm, aktif istismar durumu ve varsa «düzeltme yok» uyarısı burada yer alır.
- CISA KEV kataloğuna bakın, ancak kataloğa girmemiş olmak açığın kullanılmadığı anlamına gelmez.
- CVSS puanını üretici veya dağıtım sayfasından kontrol edin; farklı kurumların puanları değişiklik gösterebilir.
- Ayrıntılı bildirimlerde doğrudan Sömürü Durumu, Etkisizleştirme ve Tespit / İzleme bölümlerini inceleyin.
- Drupal Commerce Core kullanan sistem yöneticileri 3.3.13 veya 8.x-2.41 sürümüne güncellemeli ve sipariş kayıtlarını tutarsızlık ihtimaline karşı denetlemelidir.
Drupal, açığı kimin ve kaç sitede istismar ettiğini açıklamadı; Türkiye'den etkilenen site olup olmadığı da bilinmiyor. SGB'nin hangi açıklar için Ayrıntılı Güvenlik Duyurusu yayımladığına dair ölçüt de kamuya açık değil.
Kaynaklar
- Siber Güvenlik Başkanlığı — TR-26-1424 Drupal Güvenlik Bildirimi, 30 Ekim 2026
- Drupal — SA-CONTRIB-2026-254 Commerce Core güvenlik duyurusu, 28 Ekim 2026
- Siber Güvenlik Başkanlığı — TR-26-1428 Veeam Güvenlik Bildirimi, 30 Ekim 2026
- Veeam — KB4961 güvenlik bülteni, 29 Ekim 2026
- Siber Güvenlik Başkanlığı — TR-26-1421 HAVELSAN Liman MYS Güvenlik Bildirimi, 28 Ekim 2026
- Siber Güvenlik Başkanlığı — TR-26-1356 Ivanti Connect Secure Ayrıntılı Güvenlik Duyurusu, 19 Ekim 2026
- Siber Güvenlik Başkanlığı — TR-26-1422 Linux Çekirdeği IPv4 TCP Ayrıntılı Güvenlik Duyurusu, 30 Ekim 2026
- Siber Güvenlik Başkanlığı — Güvenlik Bildirimleri listesi, erişim 30 Ekim 2026
- CISA — Known Exploited Vulnerabilities Catalog
Kapak görseli (temsili): Siber Güvenlik Başkanlığı TR-26-1424 Drupal Güvenlik Bildirimi sayfası, 30 Ekim 2026 ekran görüntüsü (16:9 kırpıldı, 1200×675 küçültüldü).