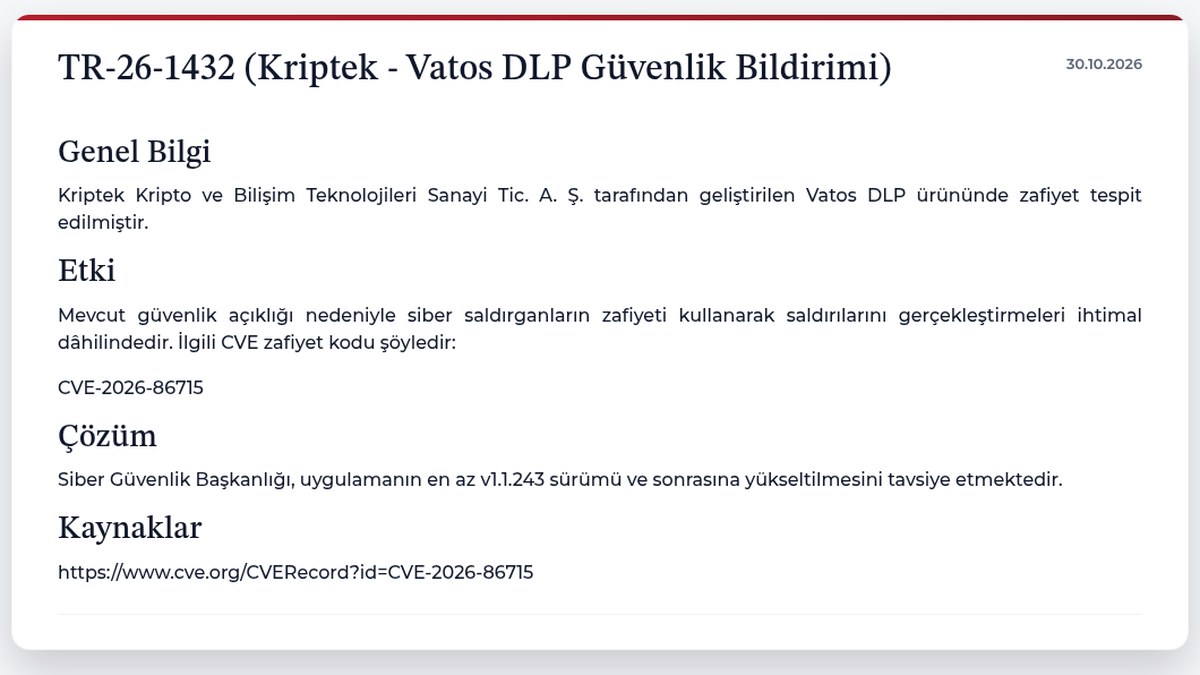
T.C. Siber Güvenlik Başkanlığı (SGB), 30 Ekim 2026 tarihinde yayımladığı TR-26-1432 kodlu güvenlik bildiriminde Kriptek tarafından geliştirilen yerli veri kaybını önleme (DLP) yazılımı Vatos DLP için güvenlik uyarısı yaptı. Bildirime göre CVE-2026-86715 koduyla kayda geçen açık nedeniyle siber saldırganların bu zafiyeti kullanarak saldırı gerçekleştirmesi ihtimal dâhilinde. Siber Güvenlik Başkanlığı, ürünün en az 1.1.243 sürümüne yükseltilmesini tavsiye etti.
SGB bildiriminde ve CVE kaydında açığın saldırılarda kullanıldığına dair bir bilgi yer almıyor. Zafiyet, ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı'nın (CISA) yayımladığı Bilinen İstismar Edilen Açıklar (KEV) kataloğunda bulunmuyor. İncelenen kaynaklarda kamuya açık bir istismar kodu da yer almıyor.
Açık ne, kimleri ilgilendiriyor
Türkiye'nin ulusal siber olaylara müdahale ekibi TR-CERT tarafından 30 Ekim 2026'da yayımlanan CVE-2026-86715 kaydı, sorunu parolanın düz metin olarak saklanması şeklinde tanımlıyor. Açık, Vatos DLP'nin 1.1.176 ve sonrası ile 1.1.243 öncesi sürümlerini kapsıyor. Kayda göre 1.1.243 ve sonraki sürümler açıktan etkilenmiyor. CVE kaydı 30 Ekim'de güncellenerek üretici adı «Kriptek» yerine «Crypttech» olarak değiştirildi; SGB bildiriminde ise üretici Kriptek olarak geçiyor.
TR-CERT zafiyet için CVSS 3.1 standardında 7,1 (Yüksek) puanı belirledi. Puanlamaya göre açık yerel erişim gerektiriyor: saldırganın sisteme yerel erişimi ve düşük yetkili bir hesabı olmalı, kullanıcı etkileşimi ise gerekmiyor. Zafiyetin gizlilik ve bütünlük üzerindeki etkisi yüksek, erişilebilirliğe etkisi ise yok olarak değerlendirildi. ABD Ulusal Güvenlik Açığı Veritabanı'nda (NVD) 30 Ekim itibarıyla henüz kayıt bulunmuyor; bu nedenle NVD'nin ayrı bir puanı da yok. CVE kaydında açığı bulan kişi olarak Alaeddin Berksoy gösteriliyor.
Kayıt neden etki alanı kimlik bilgilerinden söz ediyor
Zafiyet, MITRE CWE listesinde parolanın bellek ya da dosya gibi kaynaklarda düz metin olarak tutulmasını tanımlayan CWE-256 başlığı altında yer alıyor. Kayıtta olası etki ise CAPEC-560, yani «bilinen etki alanı kimlik bilgilerinin kullanılması» olarak gösteriliyor.
MITRE CAPEC tanımına göre bu saldırı türünde saldırgan meşru kimlik bilgilerini ele geçirir ve doğrulanmış bir kullanıcı ya da hizmet gibi işlem yapar. CAPEC, aynı parola ağdaki başka sistemlerde de geçerli olduğu için bu tür saldırıların çoğunlukla yerel ağda yanal hareketle (bir makineden ötekine geçme) sonuçlandığını belirtiyor. Vatos DLP kaydı hangi parolanın düz metin saklandığını açıklamadığından, bu riskin ürüne özgü boyutu bilinmiyor; risk bu nedenle ancak «olabilir» düzeyinde değerlendirilebilir.
Vatos DLP ve üretici
Vatos DLP, kurum verisinin dışarı çıkmasını denetlemeye yönelik bir veri kaybını önleme (DLP) ürünü. Üreticinin sitesine göre yazılım tek bir uç nokta ajanıyla Windows ve macOS üzerinde çalışıyor; ağ protokollerindeki veri hareketini, e-posta ve bulut uygulamalarını izliyor. Ürün sitesinin altbilgisinde «© CRYPTTECH · VATOS» ibaresi yer alıyor; Kriptek'in kriptek.com.tr adresi de crypttech.com'a yönleniyor. Sitedeki tanıtıma göre CRYPTTECH 2006'da kuruldu ve İstanbul'da Yıldız Teknik Üniversitesi Teknopark ile Ankara'da Hacettepe Üniversitesi Teknokent'te Ar-Ge ofisleri bulunuyor.
SGB, Ağustos 2026'da yayımladığı bir bildirimle aynı üreticinin Cryptosim ürünü için güvenlik uyarısı yapmıştı. siberguvenlikhaber.com'un 30 Ekim'de yaptığı kontrolde vatosdlp.com ve crypttech.com'da Vatos DLP açığına ya da 1.1.243 sürümüne ilişkin kamuya açık bir duyuru bulunamadı.
Kurumlar ne yapmalı
SGB'nin önerisi, Vatos DLP'nin 1.1.243 veya üzeri bir sürüme güncellenmesiyle sınırlı. Listedeki ilk madde bu öneriye dayanıyor; diğerleri genel güvenlik önlemleri:
- Vatos DLP'nin kurulu olduğu sunucu ve uç noktalardaki sürüm envanterden kontrol edilmeli, en az 1.1.243'e yükseltilmelidir.
- Etkilenen sürümleri (1.1.176 ve sonrası, 1.1.243 öncesi) kullanmış kurumların, yükseltmenin ardından üründe kullanılan etki alanı ve hizmet hesabı parolalarını değiştirmesi ihtiyatlı bir adım olur; kayıt hangi parolanın saklandığını açıklamıyor.
- Zafiyet yerel erişim gerektirdiğinden, uç noktalarda yerel ve uzak masaüstü yetkileri sınırlandırılmalı, gereksiz hesaplar kaldırılmalı ve servis hesaplarına en az yetki verilmelidir.
- İlgili servis hesaplarının olağan dışı bilgisayarlarda veya mesai dışı saatlerde oturum açma hareketleri etki alanı kayıtlarından izlenmelidir.
SGB bildiriminde ve CVE kaydında hangi parolanın (hangi hesaba ait olduğunun) düz metin saklandığı, bu verinin hangi bileşende tutulduğu, kaç kurulumun etkilendiği ve 1.1.243 sürümünün çıkış tarihi açıklanmadı.
Kaynaklar
- T.C. Siber Güvenlik Başkanlığı — TR-26-1432 (Kriptek - Vatos DLP Güvenlik Bildirimi), 30 Ekim 2026
- CVE Program — CVE-2026-86715, Clear Text Storage of Password in Crypttech's Vatos DLP, 30 Ekim 2026
- MITRE CWE — CWE-256: Plaintext Storage of a Password
- MITRE CAPEC — CAPEC-560: Use of Known Domain Credentials
- VATOS DLP — ürün sayfası, erişim 30 Ekim 2026
Kapak görseli (temsili): Siber Güvenlik Başkanlığı TR-26-1432 (Kriptek - Vatos DLP Güvenlik Bildirimi) sayfası, 30 Ekim 2026 ekran görüntüsü (16:9 kırpıldı, 1200×675 küçültüldü).