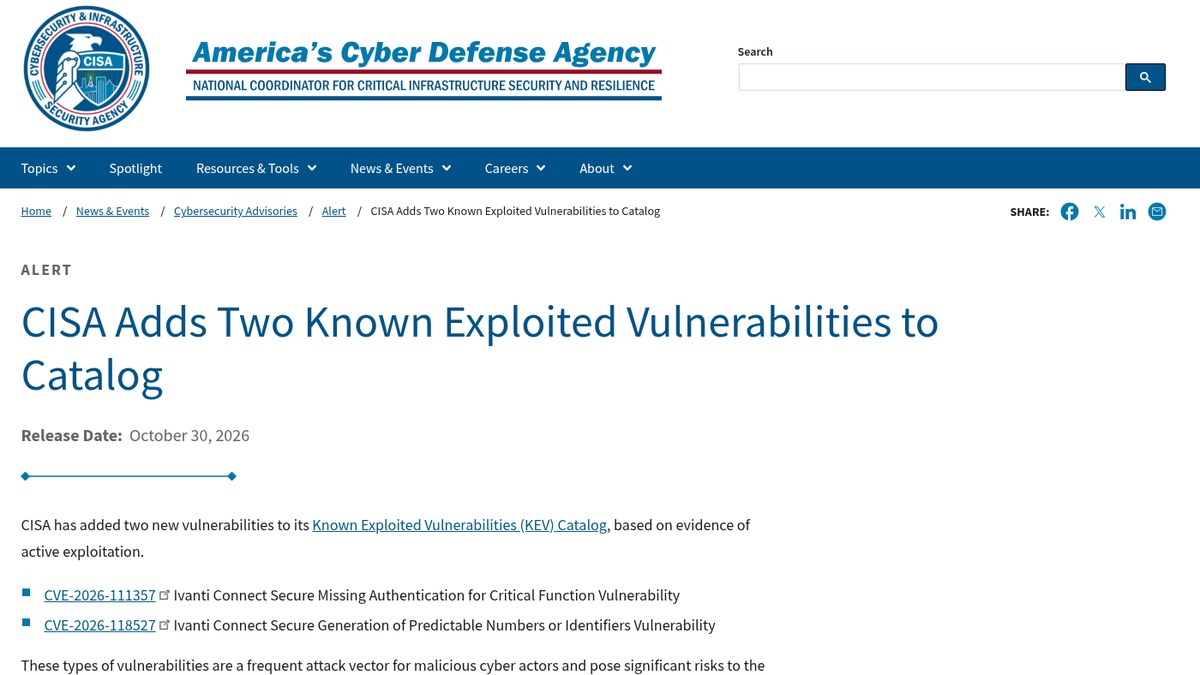
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), 30 Ekim 2026 tarihinde kurumsal VPN çözümü Ivanti Connect Secure üzerinde tespit edilen iki güvenlik açığını etkin istismar kanıtına dayanarak Bilinen İstismar Edilen Açıklar (KEV) kataloğuna ekledi. KEV kayıtlarına göre CVE-2026-111357 ve CVE-2026-118527 kodlu açıklar, 13 Ekim 2026'da duyurulan CVE-2026-104935 ile ve birbiriyle zincirlenebiliyor; Ivanti de bu üç açığın zincirlenerek sınırlı sayıda müşteriye karşı istismar edildiğini açıkladı. Ivanti, zincirdeki eksik parçaları kapatan yazılım güncellemelerini 29 Ekim 2026'da 25.1.1.3 ve 22.8R2.6 sürümleriyle yayımladı.
Bu iki açığın düzeltmesi 13 Ekim'deki ilk duyuruda yoktu. Saldırıları ilk tespit eden güvenlik şirketi Volexity, 13 Ekim tarihli blog yazısının başına eklediği notta Ivanti'nin yetki yükseltme açığını 29 Ekim'de kapattığını ve açığın CVE-2026-111357 olarak izlendiğini bildirdi. 19 Ekim tarihli haberimizde aktardığımız üzere, o tarihte bu yetki yükseltme açığının CVE numarası ve yama paketi henüz paylaşılmamıştı.
Hangi sürümler etkileniyor
The Stack'in aktardığı Ivanti danışma belgesine göre yeni açıklar 25.1.1.2 ve öncesi ile 22.8R2.5 ve öncesi sürümleri etkiliyor. Şirket, zincirde yer alan açıkların tamamı için düzeltmelerin hazır olduğunu belirtti. SecurityOnline'a göre 22.7 ve altındaki sürümler bu açıkları içermiyor. Aktarılan tabloda 25.1.2 ve 25.1.3 dallarının yeni açıklar karşısındaki durumu yer almıyor; bu dalları kullananların Ivanti duyurusunu kontrol etmesi gerekiyor.
| Açık | Ne yapıyor | Etkilenen sürümler | Düzeltilmiş sürüm |
|---|---|---|---|
| CVE-2026-111357 | Hassas işlev için kimlik doğrulama eksikliği; yerel oturum açmış saldırganın yetkisini yükseltmesine izin veriyor | 25.1.1.2 ve öncesi, 22.8R2.5 ve öncesi | 25.1.1.3, 22.8R2.6 |
| CVE-2026-118527 | Tahmin edilebilir sayı/tanımlayıcı üretimi; kimliği doğrulanmış uzak saldırganın belirlediği dosyaları diske yüklemesine izin veriyor | 25.1.1.2 ve öncesi, 22.8R2.5 ve öncesi | 25.1.1.3, 22.8R2.6 |
| CVE-2026-104935 | Sahtecilik yoluyla kimlik doğrulama atlatma; giriş yapmadan uzaktan komut çalıştırma | 25.1.1.1 ve öncesi, 25.1.2.2 ve öncesi, 22.8R2.4 ve öncesi | 25.1.1.2, 25.1.3.0/25.1.3.1, 22.8R2.5 |
Açıkların önem derecesi konusunda puan farklılığı bulunuyor. Ivanti'nin puanı CVE-2026-111357 için 8,8 iken, 15 Ekim'de yayımlanan CVE kaydında puan 7,0 olarak yer aldı. Bu kayıt, 22.8R2.4 sürümünde bir sistem hizmetinin yapılandırma verisine güvenme şeklinin kök (root) yetkisi kazanılmasına yol açtığını belirtiyor ve açığı yerel erişim ile düşük yetkili bir oturum gerektiren (AV:L/PR:L) bir açık olarak puanlıyor. Volexity'ye göre saldırgan, giriş yapmadan root yetkisine bu açığı tek başına değil, diğer açıklarla zincirleyerek ulaştı. ABD Ulusal Güvenlik Açığı Veritabanı (NVD) kaydı henüz inceleme aşamasında bekliyor. CVE-2026-118527 için Ivanti 4,3 puanı verirken, bu açık için 30 Ekim akşamı itibarıyla CVE.org ve NVD'de kayıt bulunmuyor.
Saldırı zinciri nasıl işledi
Volexity ve bağımsız güvenlik raporlarına göre saldırı üç aşamalı bir zincir üzerinden yürütüldü. Saldırgan ilk olarak CVE-2026-104935 açığından yararlanarak kimlik doğrulaması yapmadan sınırlı yetkili bir hizmet hesabı üzerinden komut çalıştırdı. Ardından CVE-2026-118527 üzerinden tahmin edilebilir dosya adlarıyla dosya yükleme işlemi gerçekleştirdi. Son aşamada ise CVE-2026-111357 kullanılarak sınırlı yetkiler kök (root) seviyesine çıkarıldı. Ivanti'ye göre sınırlı sayıda müşteri bu zincirleme istismardan etkilendi.
Saldırıları Volexity'nin UTA0576 adıyla izlediği, kimliği bilinmeyen saldırgan gerçekleştirdi. UTA0576, Ekim 2026'nın ilk haftasında o tarihte tam yamalı olan 22.8R2.4 sürümlü bir cihazı ele geçirdi. Saldırgan cihazda saklanan etki alanı (domain) kimlik bilgilerini topladı, sınırlı Active Directory meta verilerini dışarı aktardı, Windows LAPS yönetici parolalarını ve BitLocker kurtarma anahtarlarını sorguladı, parola püskürtme yaptı ve bazı kayıt girdilerini sildi. Volexity'ye göre saldırgan cihaza arka kapı ya da web kabuğu yerleştirmedi, komutlarını ve sonuçlarını istismar zincirinin HTTPS istekleri içinden geçirdi; The Stack'in aktardığına göre her komut için zinciri baştan çalıştırdı. Saldırganın kimliği ve hangi ülkeyle bağlantılı olduğu açıklanmadı.
Türkiye açısından
Siber Güvenlik Başkanlığı (SGB), 19 Ekim 2026'da yayımladığı TR-26-1356 kodlu duyuru ile ilk açık olan CVE-2026-104935 hakkında kurumları bilgilendirmişti. SGB'nin 30 Ekim akşamı itibarıyla CVE-2026-111357 ve CVE-2026-118527 kodlu yeni açıklar için yayımladığı ek bir bildirim bulunmuyor. Türkiye'de bu açıklardan doğrudan etkilenen bir kurum ya da gerçekleşen bir saldırı bilgisi açıklanmadı; ülkedeki etkin cihaz sayısı da bilinmiyor.
Kurumlar ne yapmalı
CISA, ABD federal sivil kurumları için CVE-2026-111357 açığının 2 Kasım 2026, CVE-2026-118527 açığının ise 13 Kasım 2026 tarihine kadar giderilmesini zorunlu kıldı; CVE-2026-111357'yi ayrıca adli inceleme (forensic triage) gerektiren kayıtlar arasında işaretledi. Bu takvim yalnızca ABD federal sivil kurumlarını bağlıyor; CISA ise tüm kuruluşları KEV kataloğundaki açıkları öncelikle gidermeye çağırıyor.
CISA'nın 13 Ekim uyarısına göre saldırgan komutları bellekte çalıştırdığı için Ivanti'nin bütünlük denetim aracı (Integrity Checker) olası bir ihlali tespit edemeyebilir. Bu nedenle cihazın temiz görünmesi saldırıya uğramadığını kesin olarak kanıtlamaz. CISA, ihlal olup olmadığını anlamak için ağ ve bellek adli incelemesi gerektiğini belirtiyor; Ivanti de Volexity'nin paylaştığı göstergelerin incelenmesini ve Integrity Checker'ın düzenli çalıştırılmasını öneriyor.
Sistem yöneticilerinin izlemesi gereken adımlar:
- Cihaz sürümlerini denetleyin; 25.1.1.x kullanan sistemleri 25.1.1.3 sürümüne, 22.8 kullanan sistemleri 22.8R2.6 sürümüne yükseltin. Ivanti Connect Secure 22.8 dalının desteği 31 Ocak 2027 tarihinde sona ereceği için 25.x dalına geçişi planlayın.
- 13 Ekim'de yayımlanan 25.1.1.2 veya 22.8R2.5 güncellemelerinin yeni açıkları kapatmadığını göz önünde bulundurun.
- Cihazdan iç ağa doğru gerçekleşen olağandışı bağlantıları ve Volexity tarafından paylaşılan göstergeleri inceleyin.
- CISA'nın önerisiyle ihlal şüphesinde yapılandırmayı yedekleyin, cihazı fabrika ayarlarına döndürüp son sürüme yükseltin (bulut ve sanal kurulumlarda örneği yeniden oluşturun), yapılandırmayı geri yükleyin, etki alanı, yönetici ve yerel hesaplar dahil tüm parolaları sıfırlayın, kayıtlı sertifikaları iptal edip yeniden oluşturun, API anahtarlarını ve lisans sunucusu kimlik bilgilerini sıfırlayın.
Etkilenen toplam müşteri sayısı, saldırganın kimliği ya da fidye yazılımı bağlantısı henüz bilinmiyor.
Kaynaklar
- CISA — CISA Adds Two Known Exploited Vulnerabilities to Catalog, 30 Ekim 2026
- CISA — Known Exploited Vulnerabilities Catalog
- Ivanti — Security Advisory Ivanti Connect Secure (CVE-2026-104935), 29 Ekim 2026 güncellemesi
- Volexity — A Series of Unauthenticated Events: Chained Exploitation of Ivanti Connect Secure Zero-Days, 13 Ekim 2026 (güncelleme notu)
- NIST NVD — CVE-2026-111357
- CISA — CISA Urges Patching Newly Exploited Vulnerability in Ivanti Connect Secure, 13 Ekim 2026
- The Stack — Ivanti patches two more CVEs amid highly unusual Connect Secure exploitation, 29 Ekim 2026
- SecurityOnline — Ivanti Connect Secure Vulnerability Exploited in the Wild via Zero-Day Chain, 30 Ekim 2026
- Kanada Siber Güvenlik Merkezi — Ivanti security advisory (AV26-1035), Güncelleme 1, 16 Ekim 2026
- T.C. Siber Güvenlik Başkanlığı — TR-26-1356 Ivanti Connect Secure Ayrıntılı Güvenlik Duyurusu, 19 Ekim 2026
Kapak görseli (temsili): CISA — CISA Adds Two Known Exploited Vulnerabilities to Catalog sayfası, 30 Ekim 2026 ekran görüntüsü (16:9 kırpıldı, 1200×675 küçültüldü).