T.C. Siber Güvenlik Başkanlığı (SGB), 28 Ekim 2026 günü saat 12:26 TSİ'de TR-26-1421 numaralı bir güvenlik bildirimi yayımladı. Bildirimde HAVELSAN tarafından geliştirilen Liman MYS ürününde CVE-2026-105457 tanımlayıcısıyla takip edilen bir güvenlik açığı bulunduğu belirtildi ve en az 2.3.5-1132 sürümüne geçilmesi önerildi. Bu, SGB'nin 26 Ekim'deki Liman MYS bildiriminden sonra ürün için iki günde yayımladığı ikinci bildirim. CVE kaydı aynı gün 12:35 TSİ'de yayımlandı. Açık, CISA'nın istismar edildiği bilinen açıklar kataloğunda (KEV) yer almıyor; açığın kötüye kullanıldığına dair bir bildirim de yok.
Açık ne yapıyor
TR-CERT tarafından açılan CVE-2026-105457 kaydına göre zafiyet, dizin geçişi (path traversal) yoluyla yerel dosya okuma imkânı veriyor. Kayıtta CWE-22 olarak sınıflanan dizin geçişi, uygulamanın kendisine verilen dosya yolunu izin verilen dizinle sınırlayamaması anlamına geliyor; bu da yetkisi olmayan dosyaların okunabilmesine yol açabiliyor.
Açığın CVSS 3.1 puanı 6,5; önem derecesi orta. Ağ üzerinden düşük karmaşıklıkla kullanılabilen bu zafiyet için kullanıcı etkileşimi gerekmiyor. Ancak işlem için saldırganın sistemde düşük yetkili de olsa önceden oturum açmış bir hesaba sahip olması gerekiyor. Etki gizlilikle sınırlı: oturum açmış bir kullanıcı, yetkisi dışındaki yerel dosyaları okuyabilir. Kayda göre bütünlük ve erişilebilirlik etkilenmiyor. NVD'de açık için henüz bir değerlendirme yer almıyor.
Hangi sürüm gerekli
CVE kaydına göre açık, 2.3.5-1132 öncesindeki tüm Liman MYS sürümlerini etkiliyor. 2.3.5-1132 sürümü, ürünün GitHub deposunda 8 Ekim 2026'da .deb ve .rpm paketleriyle yayımlanmıştı; yani SGB'nin önerdiği sürüm bildirimden yaklaşık 20 gün önce kullanıma sunulmuştu.
SGB, 26 Ekim 2026 tarihindeki bildiriminde en az 2.3.5-1131 sürümüne geçilmesini tavsiye etmişti. Yeni CVE kaydındaki sürüm aralığına göre 2.3.5-1131 de etkilenen sürümler arasında. Bu nedenle 26 Ekim bildirimi üzerine 2.3.5-1131'e geçenlerin de 2.3.5-1132 ya da sonrasına yükseltmesi gerekiyor.
Liman MYS nedir
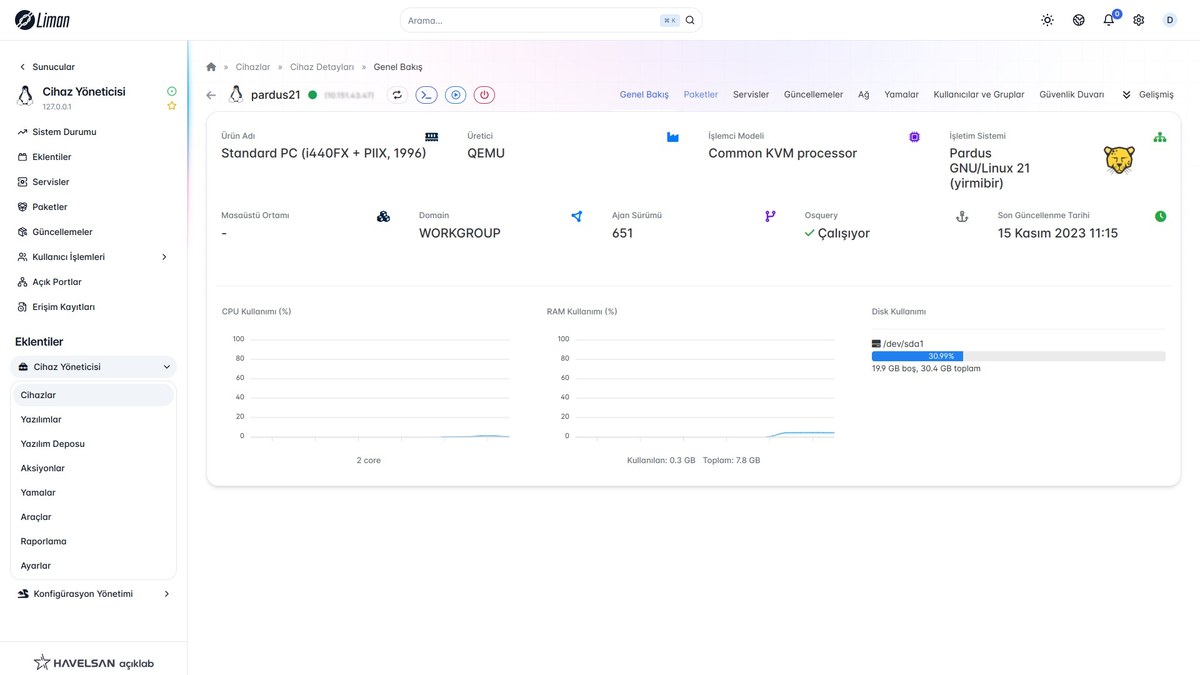
Liman MYS, HAVELSAN Açıklab'ın geliştirdiği açık kaynak bir merkezi yönetim sistemi. Ürün sayfasına göre kurumlar bu sistemle sunucu, istemci ve ağ cihazlarını merkezden ve uzaktan yönetebiliyor.
Sistemde Windows ve Linux cihazlar için envanter, paket ve yama yönetimi sunan Cihaz Yöneticisi'nin yanı sıra Ağ Keşif, Ağ İzleme ve Aktif Dizin ile Samba sunucularını yöneten Domain Yöneticisi eklentileri bulunuyor.
Türkiye açısından
Bildirim Siber Güvenlik Başkanlığı'nın resmi uyarısı; açık yerli bir üründe ve CVE kaydını TR-CERT açtı. Ürünün tanıtım sayfasında kamu kurumları referans olarak gösterilse de hangi kurumun hangi sürümü kullandığı bilinmiyor. Etkilenen bir kurum ya da açığın kötüye kullanıldığı bildirilmedi; ürünün kaç kurumda kurulu olduğu da bilinmiyor.
SGB'nin önerisine göre Liman MYS kullanan kurumların kurulu sürümü kontrol edip 2.3.5-1132 ya da sonrasına geçmesi gerekiyor. Açık oturum açmış bir kullanıcı gerektirdiği için Liman MYS'teki kullanıcı hesaplarını ve yetkileri gözden geçirmek de genel bir iyi uygulama.
Kaynaklar
- T.C. Siber Güvenlik Başkanlığı — TR-26-1421 HAVELSAN Liman MYS Güvenlik Bildirimi, 28 Ekim 2026
- CVE Program — CVE-2026-105457
- HAVELSAN — Liman MYS 2.3.5-1132 sürümü, GitHub, 8 Ekim 2026
- HAVELSAN Açıklab — Liman Merkezi Yönetim Sistemi
- T.C. Siber Güvenlik Başkanlığı — TR-26-1396 HAVELSAN Liman MYS Güvenlik Bildirimi, 26 Ekim 2026
- CISA — İstismar edildiği bilinen açıklar kataloğu (KEV)
Kapak görseli (temsili): Liman MYS Cihaz Yöneticisi ekranı — HAVELSAN ürün sayfası tanıtım görseli; açığın ya da bir kurum kurulumunun görüntüsü değildir (kırpıldı, 1200×675 küçültüldü).