Tayvan Dışişleri Bakanlığı'na bağlı Konsolosluk İşleri Bürosu (Bureau of Consular Affairs, BOCA), 12 Kasım 2026'da yaptığı açıklamada bazı internet sitelerine siber saldırı düzenlendiğini ve saldırganların 72.702 pasaport fotoğrafı dosyasını ele geçirdiğini duyurdu. Olay nedeniyle özür dileyen büro, saldırıyı 4 Kasım 2026'da fark ettiğini, hemen görev gücü kurarak etkilenen sunucuları ayırdığını, delilleri koruma altına aldığını ve durumu siber güvenlik makamına bildirdiğini açıkladı.
Hangi veriler ele geçirildi
Büronun paylaştığı bilgilere göre saldırganların ele geçirdiği dosyalar üç gruptan oluşuyor:
- 3 Eylül–2 Kasım 2026 tarihleri arasında bireysel çevrim içi randevu, seyahat acentesi toplu başvuru ve koşullu çevrim içi pasaport yenileme kanallarıyla yüklenen 72.702 pasaport vesikalık fotoğrafı. Nüfus müdürlüğü tek durak hizmeti ve doğrudan gişeden yapılan başvurular saldırıdan etkilenmedi.
- Tayvan'ın New York temsilciliğinin (Taipei Economic and Cultural Office) 26 Ekim 2011–6 Kasım 2026 tarihleri arasında onayladığı 26.072 taranmış vekâletname dosyası.
- 1 Eylül–9 Kasım 2026 arasında APEC İş Seyahati Kartı (ABTC) için çevrim içi yapılan 774 başvurudaki fotoğraf, başvuru numarası, cinsiyet, başvuru türü, doğum yeri, unvan ve öneren kurum bilgileri.
Neler sızmadı
Konsolosluk İşleri Bürosu'na göre başvuru sahiplerinin adları, doğum tarihleri, kimlik numaraları, pasaport numaraları ve iletişim bilgilerinin ele geçirildiğine dair herhangi bir bulgu bulunmuyor. Daha önce düzenlenmiş pasaportlar geçerliliğini koruyor ve yalnızca bu olay nedeniyle yeni pasaport almak gerekmiyor. Onaylanmış vekâletnamelerin geçerliliği ile ileride verilecek ABTC kartları da sızıntıdan etkilenmiyor.
Büro ne yaptı
4 Kasım 2026'daki tespitin ardından görev gücü kuran BOCA, etkilenen sunucuları sistemden ayırdı, delilleri korudu ve siber güvenlik makamına bildirim yaptı. Etkilenen internet siteleri güvenlik yamalarının uygulanması ve testlerin tamamlanmasından sonra yeniden açılırken, hizmetin kesintisiz sürmesi için alternatif yollar kullanıldı. Büro ayrıca fotoğrafının sızıp sızmadığını öğrenmek isteyen başvuru sahipleri için özel bir danışma hattı kurdu.
Tayvan'da saldırı dalgası
Tayvan Siber Güvenlik İdaresi Müdür Yardımcısı Chou Chih-ho, Taipei Times'ın 13 Kasım tarihli haberine göre, son haftalardaki bir dizi siber saldırıda toplam yaklaşık 8 milyon kişisel veri kaydının etkilendiğini söyledi ve saldırganların dünya genelinde giderek daha fazla yapay zekâ kullandığını belirtti. Bu 8 milyon kayıtlık toplam yalnızca BOCA olayına değil, ülkede son haftalarda yaşanan saldırıların bütününe işaret ediyor.
Son iki ayda Taipei Jeoteknik Mühendislik Ofisi'nin Facebook hesabı, çevrim içi seyahat acentesi ezTravel, Bank SinoPac ve yazılım şirketi 91APP de ayrı siber güvenlik olaylarına karıştı. Dijital İşler Bakanlığı, şirketlere güvenlik açıklarını kapatma, müşterilere veri ihlalini bildirme ve topladıkları kişisel veriyi azaltma çağrısı yaptı.
Neler açıklanmadı
Yetkililer saldırganların kimliğini açıklamadı ve olayla ilgili herhangi bir grubu adlandırmadı. Saldırının hangi güvenlik açığı veya yöntemle gerçekleştirildiği ile ele geçirilen verilerin satışa çıkarılıp çıkarılmadığı da henüz paylaşılmadı.
Pasaport fotoğrafı neden değerli
Saldırıda ad ve pasaport numaralarının sızmadığı vurgulansa da vesikalık fotoğraflar ve vekâletname gibi belgeler parolalar gibi değiştirilemiyor. Yüz fotoğrafları sahte kimlik hazırlama, deepfake üretimi ve kimlik doğrulama adımlarını aşmaya yönelik dolandırıcılık girişimlerinde kötüye kullanılabiliyor. Bu tür sızıntıların ardından ilgili kurumun adıyla yapılan sahte arama ve mesajlarda da artış yaşanabiliyor.
Türkiye açısından
Saldırıda Türk vatandaşlarının etkilendiğine dair herhangi bir bilgi bulunmuyor. Türkiye'de de pasaport ve kimlik başvuruları çevrim içi randevu ve belge yükleme adımlarıyla yürütülüyor; kamu sitelerine yüklenen fotoğraf ve belgeler saldırganların hedefleri arasında yer alıyor.
Kaynaklar
- Focus Taiwan (CNA), Passport validity unaffected by data breach of 70,000 headshots: BOCA (12 Kasım 2026)
- Taipei Times, Passport photos, authorization letters leaked in BOCA hack (12 Kasım 2026)
- Taipei Times, Hack affects 8 million records: official (13 Kasım 2026)
- BOCA resmî açıklama ve SSS (Çince, 12 Kasım 2026)
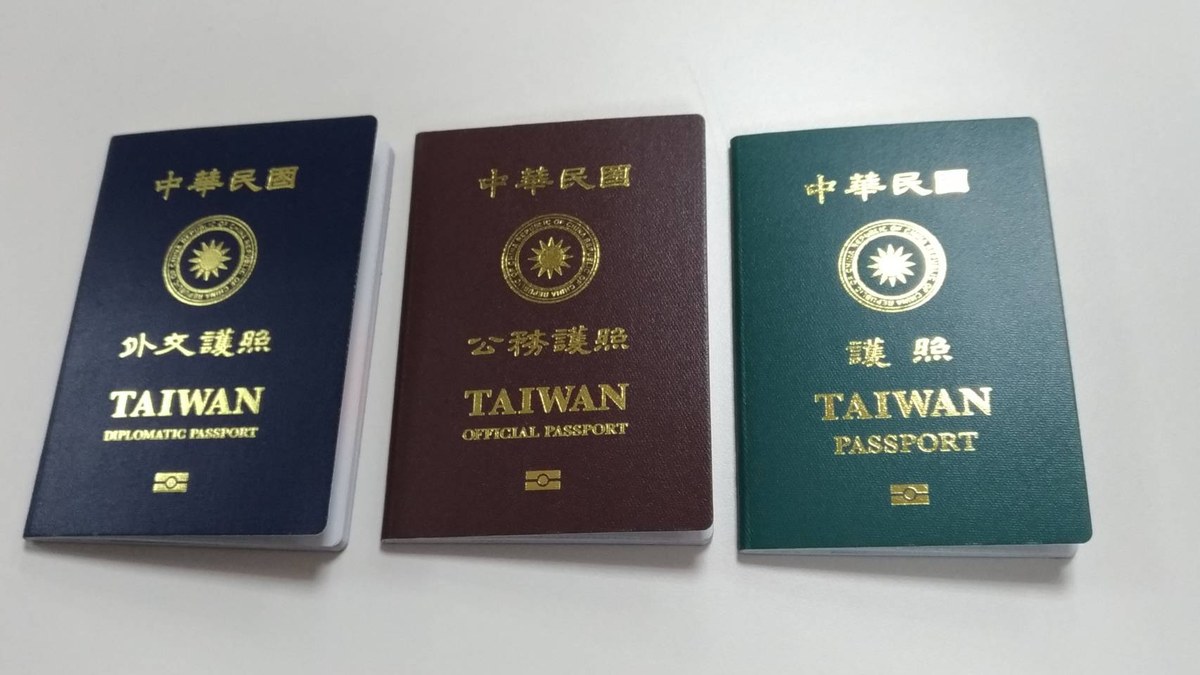
Kapak görseli: Tayvan Yürütme Yuanı Yunlin-Chiayi-Tainan Ortak Hizmet Merkezi / Wikimedia Commons, kamu malı (Tayvan pasaportları; kırpıldı, 1200x675).