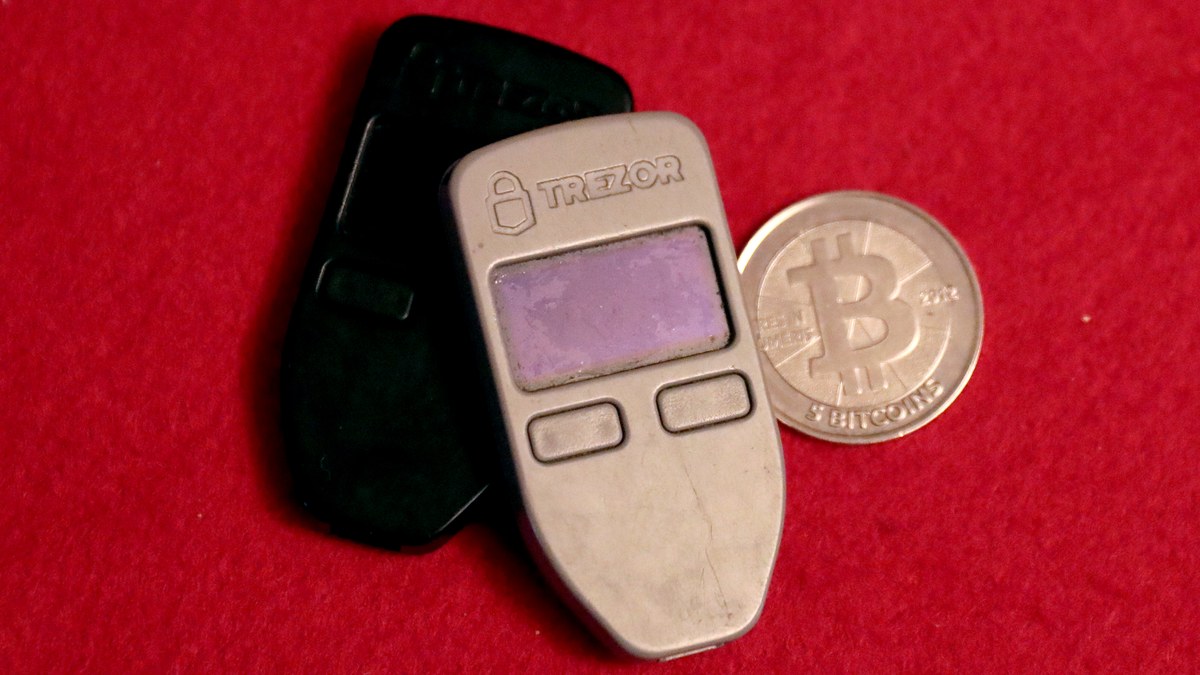
Trezor, 12 Kasım 2026 tarihli blog açıklamasıyla Güneydoğu Asya'daki bayi CryptoBilis üzerinden satılan üç Trezor Safe 5 donanım cüzdanında gizli donanım implantı bulunduğunu doğruladı. İncelenen üç cihazın 20 Ağustos ile 23 Eylül 2026 tarihleri arasında CryptoBilis'in Tokopedia ve Shopee mağazalarından ya da doğrudan CryptoBilis üzerinden satın alındığı belirlendi. Ekim ayında bildirilen cihaz Trezor laboratuvarında incelendi, diğer ikisi ise sahiplerinin gönderdiği fotoğraflardan tespit edildi.
Cihazların içinde ne bulundu
Tespit edilen implant, Trezor Safe 5'in ana kartı ile ekranı arasına yerleştirilmiş ek bir devre kartından oluşuyor. Yalnızca dinleme işlevi gören bu kart, donanım yazılımını ve Secure Element bileşenini değiştirmeden cihaza yazılanlar dahil ekranda görünen her şeyi kopyalıyor. Yeni cüzdan oluştururken gösterilen veya mevcut cüzdanı geri yüklerken yazılan kurtarma kelimeleri (yedek/seed) ekranda belirdiğinde kart bunları tanıyıp saklıyor; ekranda görünmesi halinde parola (passphrase) bilgisini de alıyor. Toplanan veriler şifrelenerek mobil ağ üzerinden saldırganların sunucusuna gönderiliyor, bağlantı kurulamazsa saklanıp tekrar deneniyor. Trezor, bu yapının Ledger cihazlarında bulunan implantlarla aynı şekilde çalıştığını ve Safe 5 ekranına uyarlandığını belirtiyor.
Kaç cihaz etkilendi
CryptoBilis'ten cihaz aldığını bildiren 48 müşterinin cüzdanları laboratuvarda ya da iç fotoğraflar üzerinden inceleniyor; doğrulanan üç vaka bu incelemede ortaya çıktı. Bölgedeki diğer bayilerin cihazlarında kurcalama izine rastlanmadı; başka bir bayide veya başka bir Trezor modelinde de implant bulunmadı. Trezor, şu ana kadar hiçbir müşterinin fon kaybı bildirmediğini açıkladı. Mart 2026'dan itibaren CryptoBilis üzerinden Trezor satın alan müşterilere yeni cihaz, model farkı iadesi ya da para iadesi seçenekleri sunuluyor; bu kapsamdaki kullanıcılardan eski cihazlarını saklamaları ve Trezor Destek birimiyle iletişime geçmeleri isteniyor.
Trezor ne yaptı
Şirket, 11 Kasım 2026 tarihinde 2.13.1 numaralı donanım yazılımı (firmware) güncellemesini yayımladı. Bu güncelleme, tespit edilen implantların güncel yazılımı çalıştıran cihazlarda veri yakalamasını engelliyor. Bununla birlikte yazılım güncellemesi daha önce yakalanmış kurtarma kelimelerini koruyamadığından, cihazını CryptoBilis'ten alan kullanıcıların fonlarını yeni kurtarma kelimeleriyle oluşturulmuş yeni bir cüzdana taşıması öneriliyor. Trezor ayrıca bayi ağını yaklaşık yüzde 80 oranında küçülttü; kalan bayilerin cihaz temini, depolanması ve erişimi konularında çok daha sıkı tedarik zinciri kurallarına uyacağı bildirildi.
Olay nasıl ortaya çıktı
İlk bildirim 28 Ekim 2026'da sorumlu ifşa programı üzerinden Endonezyalı bir müşteriden geldi ve Trezor 30 Ekim'de kamuoyuna uyarı yayımladı. Yürütülen soruşturmada Security Alliance acil müdahale hizmeti olan SEAL 911 ile birlikte çalışılıyor. Öte yandan CryptoBilis, 9 Ekim 2026 tarihinde Trezor'un yetkili bayi listesinden çıkarılmıştı; aynı tarihte Ledger da CryptoBilis müşterilerindeki fon kayıplarını incelemeye başlamış ve bazı cihazların tedarik zinciri saldırısıyla fiziksel olarak kurcalandığını doğrulamıştı.
Neler açıklanmadı
Soruşturma kapsamında saldırganların kimliği ve implant yerleştirilmiş cihazların bayiye nasıl ulaştığı henüz açıklanmadı. Olayın Ledger vakasıyla aynı tehdit aktörü tarafından gerçekleştirilip gerçekleştirilmediği konusunda Trezor herhangi bir karşılaştırma yapmıyor. Şirket ayrıca saldırganlara yardımcı olabilecek teknik ayrıntıları yayımlamayacağını bildirdi.
Tedarik zinciri saldırısı neden tehlikeli
Bu tür tedarik zinciri saldırılarında cihazlar üreticiden çıktıktan sonra bayi veya dağıtım aşamasında fiziksel olarak kurcalanıyor. Böylece donanım cüzdanının güvenli çipi bozulmadan, doğrudan ekran gibi bir bileşen üzerinden gizli bilgiler çalınabiliyor. Trezor'a göre dolandırıcılar bu olayı fırsat bilerek sahte e-posta, mektup veya telefon aramalarıyla kendilerini Trezor gibi tanıtıp yedek kelimeleri isteyebilir; şirket hiçbir koşulda kurtarma kelimelerini talep etmiyor.
Türkiye açısından
Türkiye'ye ilişkin açıklanmış bir vaka bulunmuyor ve tespit edilen implantlar yalnızca CryptoBilis satış kanalıyla sınırlı kalıyor. Türkiye'de de donanım cüzdanları çeşitli pazaryerleri ile yetkili veya yetkisiz satıcılar üzerinden temin edilebiliyor; Trezor, bir sonraki cihaz alımlarının doğrudan trezor.io adresi üzerinden yapılmasını öneriyor.
Kaynaklar
- Trezor, Our CryptoBilis investigation: what we found and what we've changed (12 Kasım 2026)
- Trezor, Implant reported in a Trezor sold by CryptoBilis (30 Ekim 2026)
- Crypto Briefing, Trezor finds hardware implants in Safe 5s sold by CryptoBilis, cuts reseller network by 80% (12 Kasım 2026)
Kapak görseli: Gage Skidmore / Wikimedia Commons, CC BY-SA 3.0 (Trezor donanım cüzdanları; kırpıldı, 1200x675).