Europol ve uluslararası ortakları, Operation Endgame (Endgame Operasyonu) kapsamında Gootloader, CastleRAT ve StealC zararlı yazılımlarının arkasındaki suç altyapısını çökertti. Kolluk kuvvetleri özel sektör ortaklarıyla birlikte 235 sunucu ve 257 alan adına el koydu ya da bunları devre dışı bıraktı. Operasyon sırasında suçluların altyapısında 40 binden fazla mağdura ait yaklaşık 6,4 milyon çalıntı kimlik bilgisi tespit edildi.
6,4 milyon kimlik bilgisi nereden çıktı
Almanya Federal Kriminal Dairesi (BKA) ve Frankfurt Başsavcılığı Siber Suçlar Merkezi (ZIT) açıklamasına göre, suçluların altyapısında bulunan 6 milyonu aşkın (Europol başlığında 6,4 milyon olarak yer alan) kullanıcı adı ve parola gibi erişim verisi 40 binden fazla mağdura ait. Şüpheliler bu bilgileri enfekte ettikleri bilgisayarlardan çalıp satarken, verileri satın alan gruplar bunları fidye yazılımı dahil başka siber saldırılarda kullanıyordu.
BKA verilerine göre eylem 9–11 Kasım 2026 tarihleri arasında yürütüldü. Kapatılan 230'u aşkın sunucunun 40'tan fazlasının Almanya'da bulunduğu, 250'yi aşkın komuta-kontrol alan adının devre dışı bırakıldığı ve 680'i aşkın ele geçirilmiş web sitesinin temizlendiği kaydedildi. Almanya'da Federal Bilgi Güvenliği Dairesi (BSI) mağdurların bilgilendirilmesi sürecine destek veriyor.
Ele geçirilen mağdur verileri Have I Been Pwned, DIVD, CheckjeHack, NoMoreLeaks, Sekoia, The Shadowserver Foundation ve Hollanda NCSC platformları üzerinden paylaşılacak; özellikle CastleRAT kaynaklı çalınan kimlik bilgilerinin sahipleri uyarılacak. Europol ayrıca WordPress kullanıcılarına erişim bilgilerini güncelleme, çok faktörlü kimlik doğrulamayı açma ve yazılım açıklarını yamama çağrısında bulundu.
Hangi zararlılar hedef alındı
Operasyonda fidye yazılımı saldırılarına ve veri ticaretine zemin hazırlayan üç ayrı zararlı yazılım ailesinin altyapısı hedef alındı:
- Gootloader: Yükleyici (dropper/loader) türündeki bu zararlı yazılım, çoğu WordPress tabanlı ele geçirilmiş web siteleri üzerinden sahte hukuki belgeler dağıtıyordu. Belgeyi indiren kullanıcıların bilgisayarları enfekte oluyor ve süreç fidye yazılımı kurulumu ile dijital şantaja kadar uzanıyordu. Bu ağa yönelik müdahalede 14 sunucu ve 218 alan adı kapatıldı, 681 enfekte web sitesi temizlendi.
- CastleRAT: 2025'ten bu yana bilinen uzaktan erişim truva atı (RAT), saldırganların enfekte bilgisayarı uzaktan kontrol etmesine olanak tanıyor ve tespit edilmesini zorlaştıran mekanizmalar barındırıyor. Europol'e göre bu zararlının kullanımı çok sayıda veri setinin şifrelenmesine, BT sistemlerinin felç olmasına ve kurumların fidye ödemeye zorlanmasına yol açtı. CastleRAT altyapısına ait 120 sunucu ve 39 alan adına el konuldu.
- StealC: Dağıtıcı (dropper) işlevli bir bilgi hırsızı (infostealer) olan StealC; parola, kayıtlı erişim verisi ve dijital kimlikleri enfekte bilgisayarlardan çekerek veri ticareti ve dolandırıcılıkta kullanılmak üzere sunuyordu. Haziran 2026'da başlatılan çalışmanın devamı niteliğindeki adımda 102 sunucu kapatıldı.
Operasyona kimler katıldı
9–11 Kasım 2026 arasındaki ortak eyleme Bulgaristan, Kanada, Danimarka, Almanya (BKA), Moldova, Hollanda, Polonya, Birleşik Krallık (NCA) ve ABD (FBI dahil) kolluk birimleri ile Europol ve Eurojust katıldı. Operation Endgame, Europol tarafından «fidye yazılımına zemin hazırlayanlara karşı en büyük uluslararası çaba» olarak tanımlanan ve 30'u aşkın kamu ile özel sektör ortağının yer aldığı bir operasyon dizisi olarak yürütülüyor.
Neler açıklanmadı
Europol ve BKA tarafından yapılan resmi açıklamalarda operasyon kapsamında herhangi bir gözaltı ya da tutuklama işlemi yapılıp yapılmadığına dair bilgi yer almadı. Şüphelilerin kimlikleri, 40 binden fazla mağdurun ülkelere göre dağılımı ve Türkiye'den etkilenen kullanıcı veya kurum bulunup bulunmadığı da paylaşılmadı.
Bilgi hırsızları neden tehlikeli
Genel olarak bilgi hırsızı (infostealer) zararlı yazılımlar; tarayıcılarda kayıtlı parolaları, oturum çerezlerini ve erişim bilgilerini toplu hâlde çalıyor. Yeraltı pazarlarında satılan bu kayıtlar, fidye yazılımı çetelerine kurumsal ağlara sızmak için doğrudan giriş kapısı sağlıyor. Enfekte olmuş bir cihazda oturum açılmış tüm hesaplar risk altında kabul edildiğinden, yalnızca tek bir hesabın parolasını değiştirmek yeterli koruma sağlamıyor. Çok faktörlü kimlik doğrulama kullanımı ise çalınan parolanın tek başına kötüye kullanılmasını zorlaştırıyor.
Türkiye açısından
Türkiye operasyona katılan ülkeler arasında yer almıyor ve resmi açıklamalarda Türkiye'ye ilişkin herhangi bir veri bulunmuyor. Bununla birlikte, mağdur verilerinin aktarılacağı Have I Been Pwned herkese açık bir sorgulama hizmeti sunduğundan, Türkiye'deki bireysel kullanıcılar ve kurumların da e-posta adreslerini ya da alan adlarını bu platform üzerinden kontrol etme imkânı bulunuyor. Öte yandan WordPress tabanlı web sitelerinin Türkiye'de de yaygın olarak kullanılması, Gootloader'ın ele geçirilmiş WordPress sitelerini zararlı dağıtımı için kullanma yöntemi nedeniyle site yöneticileri açısından dikkat edilmesi gereken bir risk oluşturuyor.
Kaynaklar
- Europol, 6.4 million victim datasets secured in international operation against malware networks (12 Kasım 2026)
- BKA / Generalstaatsanwaltschaft Frankfurt am Main (ZIT), Pressemitteilung (12 Kasım 2026)
- Help Net Security, Operation Endgame malware takedown turns up over 6 million stolen logins (12 Kasım 2026)
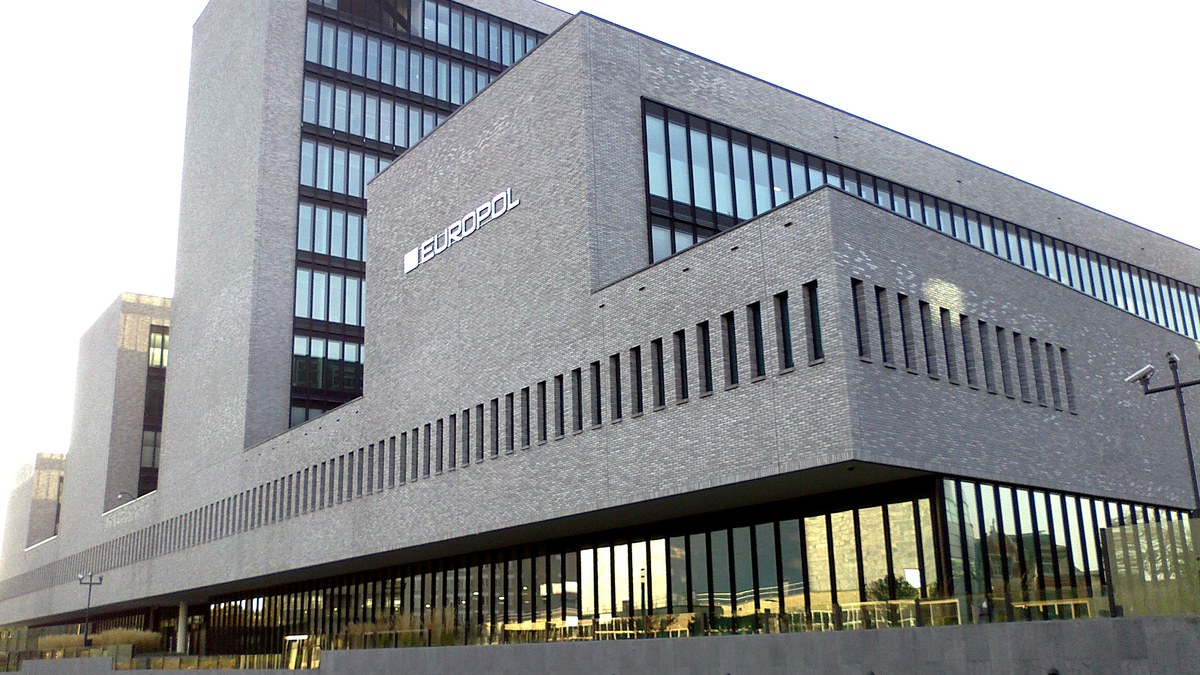
Kapak görseli: OSeveno / Wikimedia Commons, CC BY-SA 3.0 (Europol binası, Lahey; kırpıldı, 1200x675).