Siber Güvenlik Başkanlığı (SGB), 30 Eylül – 29 Ekim 2026 tarihleri arasında TR-26-1211 ile TR-26-1421 numaraları kapsayan toplam 211 güvenlik bildirimi yayımladı. Paylaşılan bildirimlerde 3.633 farklı CVE (ortak açık kimliği) kodu geçerken, kayıtların 36'sı yerli yazılımlarla ilgili oldu.
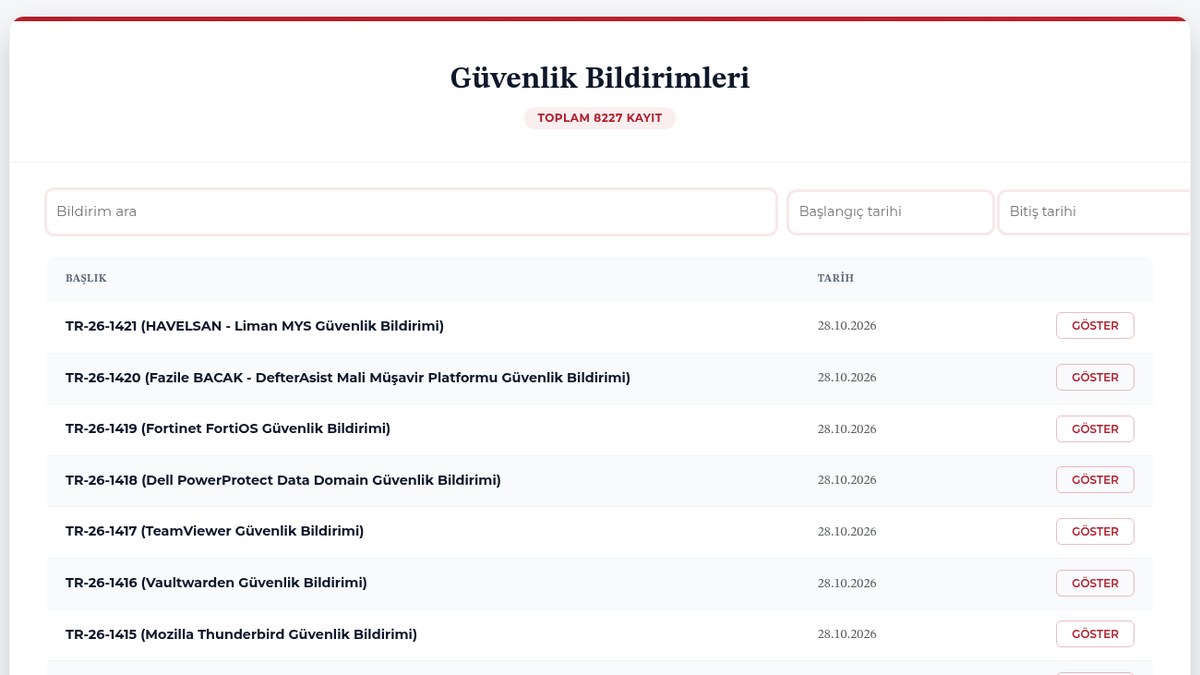
Sayılar, SGB'nin resmi güvenlik bildirimleri listesinde görünen tarihe göre Siber Güvenlik Haber tarafından tek tek sayıldı. Resmi liste sayfası 30 Ekim itibarıyla toplam 8.227 kayıt gösteriyor.
Bildirimler hangi günlerde geldi
30 günlük dönemde yayımlanan 211 bildirim, TR-26-1211'den TR-26-1421'e kadar kesintisiz bir sıra izledi ve aradaki hiçbir numara atlanmadı. Paylaşımlar 21 güne yayıldı ve tamamı hafta içi günlerinde yapıldı. Hafta sonlarında ve 29 Ekim Cumhuriyet Bayramı gününde herhangi bir bildirim yayımlanmadı. Son kayıt TR-26-1421 numarasıyla 28 Ekim tarihinde paylaşıldı.
Bildirim yapılan günlerde ortalama 10 kayıt listelendi. En düşük sayı 5 Ekim Pazartesi günü 4 bildirimle görülürken, en yüksek sayı 14 Ekim Çarşamba günü 17 bildirim olarak kayıtlara geçti. Beş Çarşamba ve dörder diğer günün bulunduğu dönemde Çarşamba günleri ortalama 12, Cuma 10,5, Perşembe yaklaşık 10,2, Salı 10 ve Pazartesi 7 bildirim yayımlandı.
En çok hangi yazılımlar uyarıldı
İncelenen 211 bildirimin 210'unda en az bir CVE kodu yer aldı. Kök sertifika güncellemesini içeren 23 Ekim tarihli TR-26-1389 numaralı Python certifi bildirimi, CVE kodu bulunmayan tek kayıt oldu. Bildirim başına ortanca değer 4 CVE olarak hesaplandı; 56 bildirimde tek bir CVE, 61 bildirimde ise 10 veya daha fazla CVE kodu yer aldı.
En yüksek açık sayısı 21 Ekim tarihli TR-26-1365 numaralı Oracle Çoklu Ürün bildiriminde görüldü; bu kayıt tek başına 893 CVE kodu içerdi. Onu 26 Ekim tarihli TR-26-1390 numaralı Linux Kernel bildirimi 213 CVE koduyla takip etti. Başlık bazında en sık görülen ise 14 kez yayımlanan «WordPress Eklenti Güvenlik Bildirimi» oldu. Mozilla Firefox 4 kez; Zimbra Collaboration, Linux Kernel, Red Hat Keycloak, GitLab CE/EE, MISP ve IBM Çoklu Ürün başlıkları ise 3'er kez yer aldı.
36 bildirim yerli yazılım için
Yayımlanan 211 bildirimin 36'sı yerli geliştiricilerin ürünlerini kapsadı. Bildirim metinlerinde geliştirici tarafında şirketler, T.C. Adalet Bakanlığı Bilgi İşlem Genel Müdürlüğü ve bir şahıs bilgisi geçti. Bu sayı yalnızca bildirim sayısını gösteriyor; açıkların türü ve ciddiyeti bu sayımın konusu değil.
Başlıklarda geçen yerli yazılım örnekleri arasında HAVELSAN Liman MYS (26 ve 28 Ekim tarihlerinde iki bildirim), HAVELSAN Sef – AI Chatbot Platform, Adalet Bakanlığı UYAP Doküman Editörü, AKIN Yazılım'ın üç ürünü (OctoCloud, AKINSOFT WOLVOX Kontrol Paneli, MyRezzta), İKAS ikas E-Ticaret Altyapısı ve Ticimax E-Ticaret Platformu yer aldı.
Saldırıda kullanılan açıklar ve GitLab örneği
30 günlük dönemde «Ayrıntılı Güvenlik Duyurusu» başlığıyla 4 kayıt paylaşıldı. SGB bu duyurularda açıkların aktif olarak istismar edildiğinin doğrulandığını ve CISA'nın Bilinen İstismar Edilen Açıklar (KEV) kataloğunda yer aldığını belirtti. Bu kayıtlar TR-26-1326 Citrix NetScaler ADC ve NetScaler Gateway (14 Ekim; CVE-2026-88771 ve CVE-2026-88772), TR-26-1350 WordPress Core (16 Ekim; CVE-2026-87902), TR-26-1356 Ivanti Connect Secure (19 Ekim; CVE-2026-104935) ve TR-26-1371 Cisco Catalyst SD-WAN Manager (21 Ekim; CVE-2026-76504) olarak sıralandı.
Dönem içinde yayımlanan 3 GitLab CE/EE bildiriminden 13 Ekim tarihli TR-26-1304 kaydındaki CVE-2026-97229 açığı, 29 Ekim'de CISA'nın KEV kataloğuna eklendi. Yani SGB'nin rutin bir bildirimindeki açık, iki hafta sonra aktif istismar edilen açıklar listesine girdi. Bildirimler genellikle Genel Bilgi, Etki, Çözüm ve Kaynaklar bölümlerinden oluşurken, 193 bildirimde Siber Güvenlik Başkanlığı'nın güncelleme veya yükseltme «tavsiye etmektedir» ifadesi kullanıldı.
Kurumlar bildirimleri nasıl takip etmeli
SGB'nin bildirim sayfasında arama kutusu ile başlangıç ve bitiş tarihi filtresi bulunuyor; sistem yöneticileri kullandıkları ürünlerin isimlerini buradan sorgulayabiliyor. Sayım verileri, öncelikle aktif istismarın doğrulandığı «Ayrıntılı Güvenlik Duyurusu» başlıklı duyuruların ele alınması gerektiğini gösteriyor. GitLab örneğinde görüldüğü gibi rutin bildirimlerin ertelenmemesi, 14 bildirimi bulunan WordPress tarafında eklenti kontrollerinin sürdürülmesi ve yerli yazılım kullanan kurumların tedarikçi güncellemelerini SGB bildirimleriyle eşleştirmesi gerekiyor.
SGB'nin bildirim seçerken hangi ölçütleri uyguladığı, yerli ürünlerdeki açıkların SGB'ye nasıl ulaştığı ve Türkiye genelinde bu açıklardan etkilenen kurum sayısı ise açıklanmadı.
Kaynaklar
- Siber Güvenlik Başkanlığı — Güvenlik Bildirimleri listesi, erişim 30 Ekim 2026
- Siber Güvenlik Başkanlığı — TR-26-1326 Citrix NetScaler ADC ve NetScaler Gateway Ayrıntılı Güvenlik Duyurusu, 14 Ekim 2026
- Siber Güvenlik Başkanlığı — TR-26-1350 WordPress Core Ayrıntılı Güvenlik Duyurusu, 16 Ekim 2026
- Siber Güvenlik Başkanlığı — TR-26-1356 Ivanti Connect Secure Ayrıntılı Güvenlik Duyurusu, 19 Ekim 2026
- Siber Güvenlik Başkanlığı — TR-26-1371 Cisco Catalyst SD-WAN Manager Ayrıntılı Güvenlik Duyurusu, 21 Ekim 2026
- Siber Güvenlik Başkanlığı — TR-26-1304 GitLab CE/EE Güvenlik Bildirimi, 13 Ekim 2026
- CISA — Known Exploited Vulnerabilities Catalog
Kapak görseli (temsili): Siber Güvenlik Başkanlığı Güvenlik Bildirimleri liste sayfası, 30 Ekim 2026 ekran görüntüsü (16:9 kırpıldı, 1200×675 küçültüldü).