OpenSSH yazılımında bulunan ve «SSHole» olarak adlandırılan CVE-2026-123158 kodlu kimlik doğrulama baypası açığı, CISA Bilinen İstismar Edilen Açıklar (KEV) listesine 9 Kasım 2026'da alındı. Yapılan izlemelerde saldırganların hedef sistemlerde başarılı root sızmaları gerçekleştirdiği doğrulandı.
Kusur temel olarak Alpine ve musl tabanlı Linux ortamlarını etkiliyor. Güvenlik araştırmacıları, parolasız hesap barındıran sistemlere yönelik aktif istismar girişimlerinin, yama yayımlandıktan kısa süre sonra başladığını belirtiyor. Geçerli parola özeti olan hesaplar ile glibc ve PAM kullanan sistemler zafiyetten etkilenmiyor.
SSHole neyi etkiliyor
Açık, OpenBSD OpenSSH'de beklenmeyen durum kodu veya dönüş değeri hatasından kaynaklanıyor. Zafiyet mekanizmasına ilişkin OpenSSH 10.6p2: Alpine’de Parola Doğrulama Baypası, musl tabanlı Linux dağıtımlarında (Alpine, OpenWrt, Buildroot, Yocto) PAM kapalı ve parola girişi açıkken kusur tetikleniyor.
Parola alanı «*» olan hesaplar doğrudan tehlike altında. Alpine'de root hesabı, parolasız oluşturulan anahtar kullanan kullanıcılar ve AWS veya Azure üzerindeki resmi imajlarda yer alan «alpine» hesabı bu kapsama giriyor. Özellikle resmi imajlardaki «alpine» kullanıcısının parolasız doas yetkisi bulunması, saldırganlara root erişimi elde etme imkânı veriyor. SSH portuna ulaşabilen bir saldırgan, aşırı uzun parola kullanarak (257–1024 karakter) parola bilmeden tek denemede giriş yapabiliyor. Kusurun 2016'daki CVE-2016-6210 düzeltmesinden beri var olduğu biliniyor.
Aktif istismar: KEV ve saha kayıtları
CISA, 9 Kasım 2026'da yayımladığı KEV sürümü ile zafiyeti KEV listesine aldı. ABD federal kurumları için yama uygulama son tarihi 12 Kasım olarak belirlendi. Aynı gün KEV'e eklenen FreeSwitch ve GPUStack açıkları için de aynı tarih verildi.
Saldırı denemeleri, OpenSSH 10.6p2 sürümünün yayımlandığı ve açıklamanın yapıldığı 5 Kasım'da, yaklaşık 4 saat sonra başladı. GreyNoise, ilk başarılı istismarı 7 Kasım 00:46 UTC (03:46 TSİ) saatinde kaydetti. Previdian, 6–8 Kasım döneminde 20 istismar denemesi, 13 tekil IP ve 9 ülkeden erişim kaydetti; honeypot sistemlerinde doğrulanmış root erişimi gözlemlendi. Saldırganların sistem ve konteyner keşfi yaptığı, bulut metadata sorguları çalıştırdığı, parola özetleri ile root SSH anahtarlarını okumaya çalıştığı ve authorized_keys dosyası üzerinden kalıcılık denemesi yaptığı tespit edildi. İstismar sonrası bazı sistemlere TAC Agent kurulduğu ancak ajan yazılımının C2 sunucusuna bağlanamadığı, mevcut denemelerin bir kısmının botnetler ve kripto madencileri tarafından yapıldığı belirtildi.
Ne yapılmalı
Sistem yöneticilerinin zafiyeti kapatan OpenSSH 10.6p2 sürümüne güncelleme yapması ve ardından sshd sürecini yeniden başlatması gerekiyor. Güncelleme çalışan süreci değiştirmediği için bu adım zorunlu tutuluyor. Yama yapılamayan durumlarda geçici çözüm olarak PasswordAuthentication ayarının kapatılması tavsiye ediliyor. Ayrıca sistem günlüklerinde aşırı uzun parola denemelerinin aranması öneriliyor.
Türkiye açısından açığın özel bir konumu bulunuyor. Kusuru Türk araştırmacı Özgün Kültekin, yapay zekâ ajanlarıyla yaklaşık 17.600 doğrulama testi çalıştırarak keşfetti. Ülkede kaç sistemin etkilendiği ve saldırgan kimliği kaynaklarda yer almıyor. Alpine ve musl kullanan yerli geliştirici ekiplerinin ve bulut imajı yöneticilerinin güncellemeye öncelik vermesi önem taşıyor.
Kaynaklar
- CISA — Bilinen İstismar Edilen Açıklar (KEV) kataloğu, sürüm 2026.11.09
- BleepingComputer — Hackers exploit SSHole OpenSSH flaw to breach Linux systems, 9 Kasım 2026
- SecurityWeek — Hackers Exploiting 'SSHole' Authentication Bypass in OpenSSH, 9 Kasım 2026
- Help Net Security — OpenSSH flaw exploited in the wild (CVE-2026-123158), 6 Kasım 2026
- OpenSSH — 10.6p2 sürüm notları
- Alpine Linux — OpenSSH güvenlik duyurusu, 5 Kasım 2026
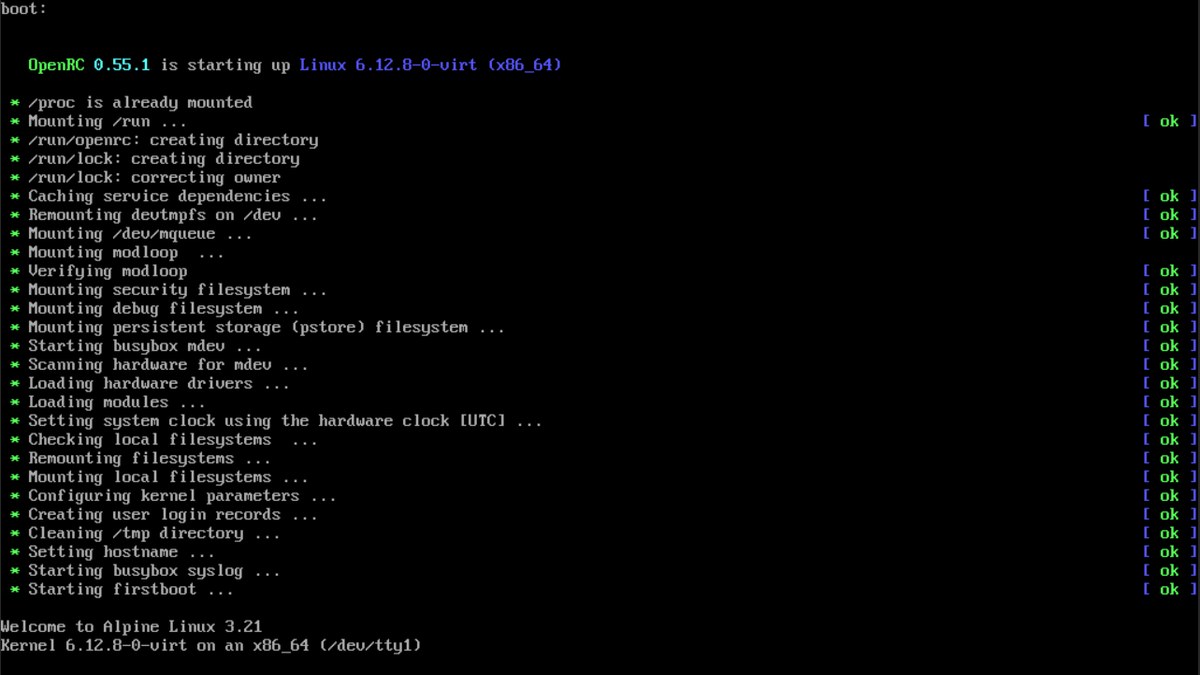
Kapak görseli: Alpine Linux 3.21 açılış ekranı — Alpine Linux development team, Wikimedia Commons, GPL (1200×675 kırpıldı).