T.C. Siber Güvenlik Başkanlığı (SGB), 9 Kasım 2026'da 7 güvenlik bildirimi yayımladı. Bildirimlerde toplam 488 güvenlik açığı (CVE) yer alırken, bunlardan ikisinin TÜBİTAK BİLGEM tarafından geliştirilen yerli yazılımlar Liderahenk ve Pardus MyComputer olduğu belirtildi. Bildirimler TR-26-1479, TR-26-1480, TR-26-1481, TR-26-1482, TR-26-1483, TR-26-1484 ve TR-26-1485 kodlarıyla paylaşıldı.
SGB tarafından listelenen 488 açığın hiçbiri, ABD siber güvenlik ajansı CISA'nın 6 Kasım 2026 sürüm tarihli Bilinen İstismar Edilen Açıklar (KEV) kataloğunda bulunmuyor. Herhangi bir açığın gerçek saldırılarda kullanıldığına dair bir bildirim bulunmuyor.
Yerli yazılımlar Liderahenk ve Pardus MyComputer
TÜBİTAK BİLGEM Yazılım Teknolojileri Araştırma Enstitüsü'nün geliştirdiği Liderahenk projesinde bir eksik yetkilendirme açığı (CVE-2026-94249) bildirildi. SGB'nin TR-26-1484 kodlu bildirimine göre, 8,1 puanlık bu açık yetkinin kötüye kullanılmasına yol açabiliyor. 2.0.3 öncesi sürümleri etkileyen hata, 2.0.3 sürümüyle düzeltildi.
TR-26-1485 kodlu bildirim ise yine TÜBİTAK BİLGEM imzalı Pardus MyComputer yazılımına ait. CVE-2026-92606 koduyla izlenen 6,0 puanlık açık, bir yarış durumu (TOCTOU) hatasından kaynaklanıyor. Yazılımın 0.8.0 sürümünün etkilendiği, düzeltmenin 0.8.1 sürümüyle sağlandığı açıklandı. SGB daha önce de benzer yerli yazılım uyarıları yapmış, Önceki SGH haberinde belirtildiği gibi Pardus ETAP yazılımındaki bir yetki yükseltme açığını duyurmuştu.
WordPress: 214 eklenti açığı ve Contact Form 7'de 9,8 puan
TR-26-1482 kodlu bildirim, 155 farklı WordPress eklentisinde toplam 214 açığı kapsıyor. Açıkların 19'u 9 ve üzeri, 66'sı 7 ile 8,9 arası, 129'u ise 7'nin altında puanlara sahip. En yüksek puanlı açıklar arasında WP Libre Form 1.5.0.1 sürümündeki 10 puanlık kimlik doğrulaması olmadan uzaktan kod çalıştırma hatası (CVE-2026-118423) bulunuyor.
Popüler eklentilerden Contact Form 7'nin 6.2 ile 6.2.3 arası sürümlerinde 9,8 puanlık bir dosya yükleme açığı (CVE-2026-114432) yer alıyor. Hata, eklentinin form dosya alanından yüklenen dosyanın türünü doğrulamaması ve geçici dosya temizliğindeki eksiklikten kaynaklanıyor. Standart Debian veya Ubuntu Apache yapılandırmasına sahip sunucularda bu dosyanın diskte bulunup çalıştırılması, uzaktan kod çalıştırma ile sonuçlanabiliyor. Eklentinin 6.2.4 sürümü bu sorunu çözüyor. Listede ayrıca Advanced Custom Fields 6.8.11 öncesi sürümlerindeki siteler arası betik çalıştırma (XSS) açığı ve Registration Form for WooCommerce gibi eklentilerdeki yetki yükseltme hataları bulunuyor. SGB bu açıklar için Wordfence, Patchstack ve WPScan veritabanlarını kaynak gösteriyor.
JupyterLab Desktop ve tek tıkla kod çalıştırma riski
TR-26-1483 kodlu bildirim JupyterLab Desktop yazılımındaki 4 açığı ele alıyor. 9,6 puanlı CVE-2026-86044 açığı, kullanıcının hazırlanmış bir not defterindeki bağlantıya tıklamasıyla yerel sunucu belirtecinin sızmasına ve kullanıcının bilgisayarında kod çalıştırılmasına neden olabiliyor. 9,4 puanlı CVE-2026-102530 ise kullanıcı hazırlanmış bir sunucu adresini girerse siteler arası betik çalıştırma (XSS) üzerinden kod çalıştırılmasına yol açıyor. Açıkların tamamı 4.6.2-1 öncesi sürümleri etkiliyor ve bu sürümle düzeltiliyor. MacOS kullanıcılarını ilgilendiren kullanım sonrası diğer iki açığın puanı ise 5,5 olarak belirtildi.
IBM, HCL AION ve Linux çekirdeği bildirimleri
TR-26-1479 kodlu bildirimde IBM ürünlerine ait 245 açık listeleniyor. Bu açıkların 207'si IBM API Connect yazılımında yer alırken, en yüksek puan 9,9 (CVE-2026-17410) olarak belirlendi. Listede IBM Concert 1.0 ile 3.0.1.1 sürümleri arasındaki 9,8 puanlı (CVE-2026-6715) işletim sistemi komutu enjeksiyonu ve IBM WebSphere Extreme Scale açığı da bulunuyor. SGB, IBM güvenlik bülteni sayfasını kaynak gösteriyor.
TR-26-1480 kodlu bildirim HCL AION yazılımındaki 18 açığı kapsıyor ve uygulamanın HTTP Host başlığına güvenmesi gibi hataları barındıran açıkların en yüksek puanı 6,5 olarak verildi. TR-26-1481 kodlu bildirim ise Linux çekirdeğindeki 5 açığı (CVE-2026-100082, CVE-2026-100081, CVE-2026-100080, CVE-2026-99284, CVE-2026-99283) kapsıyor. Puanları belirtilmeyen açıklar arasında Xen blok arka ucundaki kullanım sonrası serbest bırakma (UAF) hatası yer alıyor.
Ne yapmalı
Sistem yöneticilerinin Liderahenk yazılımını en az 2.0.3, Pardus MyComputer yazılımını en az 0.8.1, JupyterLab Desktop'ı ise 4.6.2-1 sürümüne güncellemesi gerekiyor. Güvenilmeyen JupyterLab not defterlerindeki bağlantılara tıklanmaması öneriliyor. Contact Form 7 eklentisini kullanan sitelerin 6.2.4 veya sonraki sürümlere geçmesi ve WordPress yönetim panelindeki diğer eklenti güncellemelerini yapması isteniyor. IBM, HCL AION ve Linux çekirdeği için üretici güncellemelerinin uygulanması gerekiyor.
Türkiye açısından bu güvenlik duyuruları SGB tarafından listelense de, Liderahenk ve Pardus MyComputer yazılımlarının veya diğer etkilenen ürünlerin Türkiye'de kaç kurum veya kullanıcı tarafından kullanıldığı açıklanmadı. Liderahenk açığının teknik ayrıntıları ve yetkinin kimler tarafından kötüye kullanılabileceği ise bilinmiyor.
Kaynaklar
- Siber Güvenlik Başkanlığı — TR-26-1484 TÜBİTAK BİLGEM Liderahenk Güvenlik Bildirimi, 9 Kasım 2026
- Siber Güvenlik Başkanlığı — TR-26-1485 TÜBİTAK BİLGEM Pardus MyComputer Güvenlik Bildirimi, 9 Kasım 2026
- Siber Güvenlik Başkanlığı — TR-26-1482 WordPress Eklenti Güvenlik Bildirimi, 9 Kasım 2026
- Siber Güvenlik Başkanlığı — TR-26-1483 JupyterLab Güvenlik Zafiyeti, 9 Kasım 2026
- Siber Güvenlik Başkanlığı — TR-26-1479 IBM Çoklu Ürün Güvenlik Bildirimi, 9 Kasım 2026
- Siber Güvenlik Başkanlığı — TR-26-1480 HCL AION Güvenlik Bildirimi, 9 Kasım 2026
- Siber Güvenlik Başkanlığı — TR-26-1481 Linux Kernel Güvenlik Bildirimi, 9 Kasım 2026
- CVE Program — CVE-2026-94249 (Liderahenk)
- CVE Program — CVE-2026-92606 (Pardus MyComputer)
- CVE Program — CVE-2026-114432 (Contact Form 7)
- JupyterLab Desktop — GitHub güvenlik duyuruları ve 4.6.2-1 sürümü
- CVE Program — CVE-2026-17410 (IBM API Connect)
- CISA — Bilinen İstismar Edilen Açıklar (KEV) kataloğu
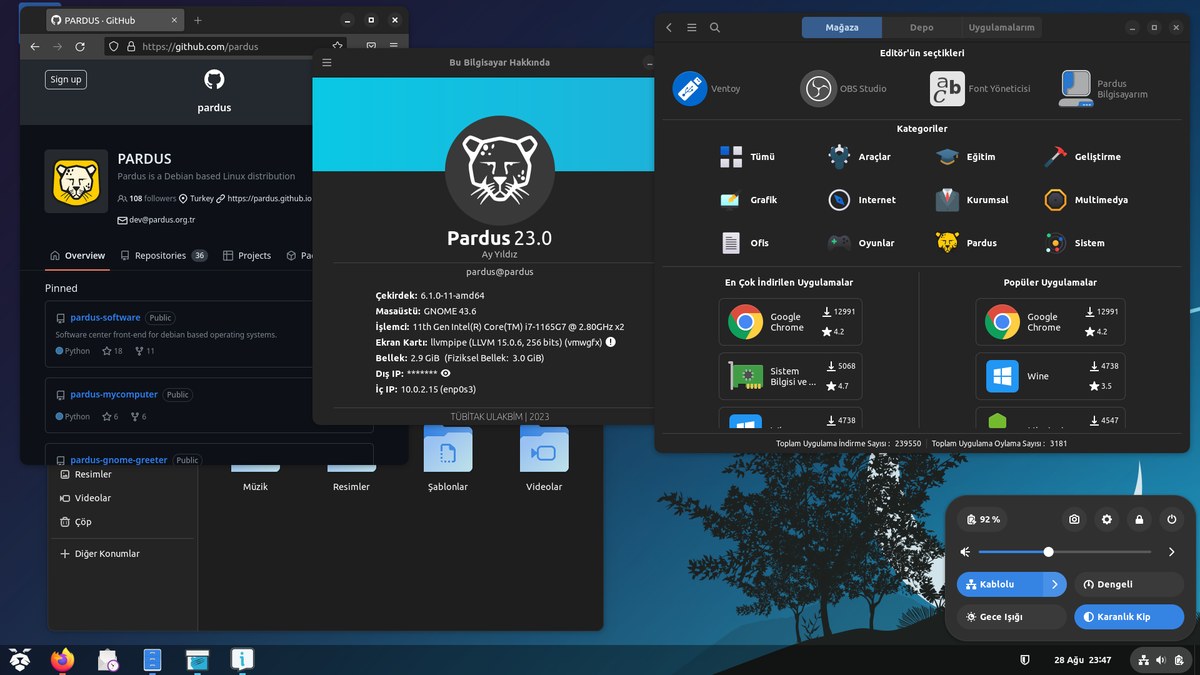
Kapak görseli: «Pardus 23.0 GNOME Desktop» — TÜBİTAK / ULAKBİM, GPL, Wikimedia Commons (1200×675 ölçeklendi). Temsili görseldir; güvenlik açığının ekran görüntüsü değildir.