Siber Güvenlik Başkanlığı (SGB), 9 Kasım 2026 tarihinde 4 yerli üreticinin yazılımlarında tespit edilen açıklar için 4 güvenlik bildirimi (TR-26-1486, TR-26-1487, TR-26-1488, TR-26-1489) yayımladı. Dört bildirime konu olan açıkların tamamı CVSS 3.1 standardına göre 7,8 ile 8,8 arasında puanlanarak «yüksek» önem derecesinde sınıflandırıldı.
SGB'nin bildirdiği bu dört açıktan hiçbiri ABD siber güvenlik ajansı CISA'nın Bilinen İstismar Edilen Açıklar (KEV) kataloğunda (6 Kasım 2026 sürümü) yer almıyor. Gerçek saldırılarda kullanıldığına dair bir bildirim de bulunmuyor. Açıkların teknik ayrıntısı ve kimin bulduğu açıklanmadı. Dört zafiyette de saldırganın önce düşük yetkili bir erişime sahip olması gerekiyor.
Pardus Boot Repair: Root Yetkisiyle Komut Çalıştırma
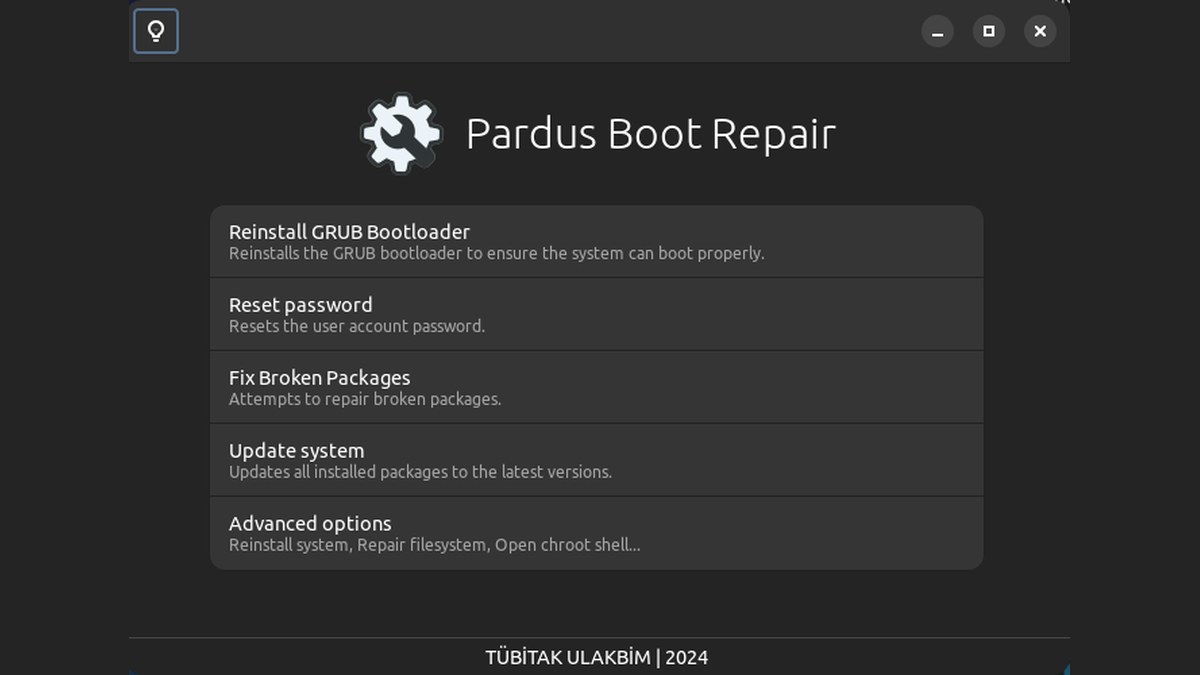
TR-26-1486 kodlu bildirim, TÜBİTAK BİLGEM Yazılım Teknolojileri Araştırma Enstitüsü tarafından geliştirilen Pardus Boot Repair uygulamasını kapsıyor. Uygulama; GRUB önyükleyici onarımı, kullanıcı parolası sıfırlama, chroot kabuğu açma, sistemi yeniden kurma, bozuk paketleri onarma gibi işlevleri yerine getiriyor ve yönetici (root) yetkisiyle çalışıyor. SGB güvenlik bildirimleri derlemesi: Liderahenk, Pardus, JupyterLab (9 Kasım sabah) derlemesinden sonra gelen bu öğleden sonra bildirimi, CVE-2026-94434 koduyla izleniyor. İşletim sistemi komut enjeksiyonu hatası olan bu zafiyet, 8,8 puana sahip. Ağ üzerinden gerçekleştirilebilen işlem, düşük karmaşıklık ve düşük yetki gerektiriyor; kullanıcı etkileşimi gerekmiyor. Zafiyetin gizlilik, bütünlük ve erişilebilirlik etkisi yüksek olarak değerlendiriliyor ve 1.0.8 sürümünü etkiliyor.
oPanel'de Komut Enjeksiyonu
TR-26-1488 kodlu bildirim, Osbil Technology Ltd. ürünü olan oPanel için yayımlandı. CVE-2026-16283 koduyla tanımlanan zafiyet, işletim sistemi komut enjeksiyonu hatasından kaynaklanıyor ve 8,8 CVSS puanıyla değerlendiriliyor. Ağ üzerinden gerçekleştirilebilen bu eylem için saldırganın düşük yetkiye sahip olması yeterli görülüyor ve kullanıcı etkileşimi gerekmiyor. Hata, 1.20.66 öncesi sürümleri etkiliyor.
C-Prot AppDefense ve HAVELSAN Liman Render Engine: Yetki Yükseltme
C-Prot A.Ş. ürünü olan C-Prot AppDefense için TR-26-1487 kodlu bildirim yayımlandı. CVE-2026-95648 koduyla izlenen açık, dinamik belirlenen nesne özniteliklerinin denetimsiz değiştirilmesi nedeniyle yetki yükseltme zafiyetine yol açıyor. 8,1 puana sahip olan açık; ağ üzerinden yapılıyor, düşük yetki gerektiriyor ve kullanıcı etkileşimi aramıyor. Zafiyetin gizlilik ve bütünlük etkisi yüksek görülürken erişilebilirlik etkisi bulunmuyor ve 1.0.2729 öncesi sürümlerde yer alıyor.
HAVELSAN A.Ş. ürünü Liman Render Engine için ise TR-26-1489 kodlu bildirim paylaşıldı. CVE-2026-119474 kodlu bu zafiyet, kritik kaynağa hatalı izin ataması nedeniyle yetki yükseltme adımına olanak tanıyor. 7,8 CVSS puanı alan hata; yerel erişim ve düşük yetki gerektiriyor. Kullanıcı etkileşimi gerektirmeyen bu sorun 1.2-81 öncesi sürümleri etkiliyor.
Ne Yapılmalı
SGB'nin dört bildirimdeki ortak ifadesinde, açık nedeniyle siber saldırganların zafiyeti kullanarak saldırı gerçekleştirmelerinin ihtimal dâhilinde olduğu belirtiliyor. Kurum, çözüm olarak belirtilen sürüme ya da sonrasına yükseltme yapılmasını tavsiye ediyor. Dört CVE kaydı da 9 Kasım 2026 tarihinde Türkiye'nin ulusal CVE yetkilisi (CNA) TR-CERT tarafından yayımlandı. Sürümler şu şekilde sıralanıyor:
- Pardus Boot Repair: 1.0.9
- C-Prot AppDefense: 1.0.2729 ve sonrası
- oPanel: 1.20.66 ve sonrası
- Liman Render Engine: 1.2-81 ve sonrası
Türkiye açısından değerlendirildiğinde; dört üreticinin de (TÜBİTAK BİLGEM, HAVELSAN, C-Prot, Osbil) yerli olması öne çıkıyor. SGB aynı gün sabah saatlerinde de Liderahenk ve Pardus MyComputer ürünleri dâhil olmak üzere 7 bildirim yayımlamıştı. Bu paket, aynı günün öğleden sonraki dört ek yerli yazılım bildirimidir.
Kaynaklar
- Siber Güvenlik Başkanlığı — TR-26-1486 TÜBİTAK BİLGEM Pardus Boot Repair Güvenlik Bildirimi, 9 Kasım 2026
- Siber Güvenlik Başkanlığı — TR-26-1487 C-Prot AppDefense Güvenlik Bildirimi, 9 Kasım 2026
- Siber Güvenlik Başkanlığı — TR-26-1488 Osbil Technology oPanel Güvenlik Bildirimi, 9 Kasım 2026
- Siber Güvenlik Başkanlığı — TR-26-1489 HAVELSAN Liman Render Engine Güvenlik Bildirimi, 9 Kasım 2026
- CVE Program — CVE-2026-94434 (Pardus Boot Repair)
- CVE Program — CVE-2026-95648 (C-Prot AppDefense)
- CVE Program — CVE-2026-16283 (oPanel)
- CVE Program — CVE-2026-119474 (Liman Render Engine)
- Pardus — Pardus Boot Repair GitHub deposu
- CISA — Bilinen İstismar Edilen Açıklar (KEV) kataloğu
Kapak görseli: Pardus Boot Repair ana ekranı — TÜBİTAK ULAKBİM, GPL-3.0, GitHub (1200×675 ölçeklendi).