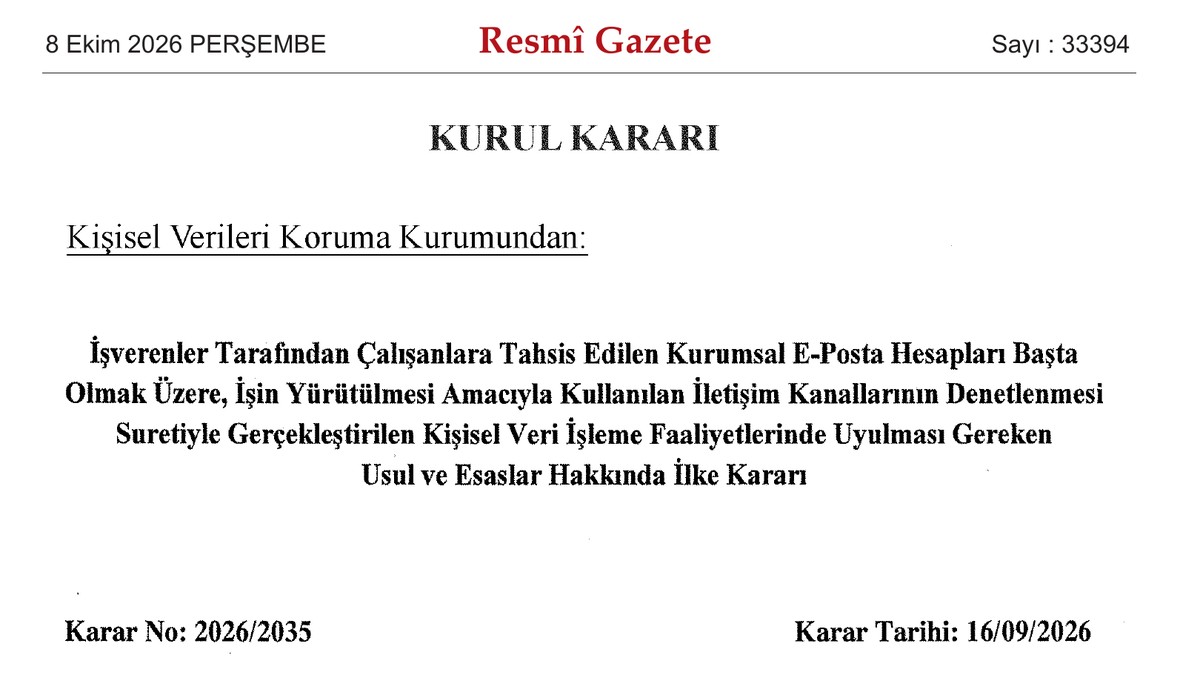
Kişisel Verileri Koruma Kurulunun kurumsal e-posta ilke kararı 8 Ekim 2026 tarihli Resmî Gazete'de yayımlandı. Karar en çok kurum içi iletişim altyapılarını yöneten BT ekiplerinin ve işverenlerin günlük uygulamasını ilgilendiriyor. Kurul'a göre iletişim araçlarının işverene ait olması, tek başına işverene çalışanların yazışmaları üzerinde sınırsız ve mutlak bir denetim yetkisi vermiyor.
Kişisel Verileri Koruma Kurulunun 16 Eylül 2026 tarihli ve 2026/2035 sayılı kararı 16 maddeden oluşuyor ve oy çokluğuyla alındı. Karar, 6698 sayılı Kişisel Verilerin Korunması Kanunu'nun 15'inci maddesi ile 22'nci maddesine dayanıyor. Kararın yayımlandığını haberimizde duyurmuştuk; bu yazıda sistemleri kuran ve yöneten ekipler ile işverenler açısından kararın uygulamada ne anlama geldiğine bakıyoruz.
Yalnız e-posta değil, diğer iş kanalları da kapsamda
Kurul'a göre işyerindeki denetim alanı yalnızca kurumsal e-posta hesaplarıyla sınırlı kalmıyor. Kurum içi mesajlaşma uygulamaları, kurumsal anlık iletişim hesapları, müşteri ilişkileri ya da talep yönetim sistemleri ile toplantı platformlarındaki sohbet ve kayıt alanları da somut olaya göre denetime konu olabilecek kanallar arasında yer alıyor.
Karara göre kişisel kullanıma da elverişli uygulamalarda hesabın işveren tarafından iş için verilip verilmediğine, çalışanın kendi kişisel hesabı üzerinden kullanılıp kullanılmadığına ve çalışanın makul mahremiyet beklentisine ayrıca bakılması gerekiyor. Bu yüzden BT ekipleri için ilk adım, hangi kanalın iş için verildiğini ve hangi hesapların çalışanın kişisel hesabı sayıldığını netleştirmek.
Log kaydına bakmak da kişisel veri işleme
Kurul'a göre e-postanın içeriğine hiç bakılmadan yalnızca trafik ve log kayıtlarının işlenmesi de kişisel veri işleme faaliyeti sayılıyor. Kimin kime ne zaman yazdığını gösteren bu kayıtları inceleyen denetimler de 6698 sayılı Kanun'un kapsamına giriyor.
Bu nedenle denetim ister doğrudan içeriğe ister yalnızca sunucu log kayıtlarına yönelsin, Kanun'un 4'üncü maddesindeki genel ilkelere, 5'inci ve 6'ncı maddelerindeki işleme şartlarına, 10'uncu maddesindeki aydınlatma yükümlülüğüne ve 12'nci maddesindeki veri güvenliği yükümlülüklerine uygun yürütülmeli.
Önce kural belirlenmeli, sonra çalışana duyurulmalı
İşveren, kurumsal iş araçlarının özel amaçla kullanımına ilişkin kurallar koyabiliyor. Ancak Kurul'a göre bu kuralların açık, anlaşılır ve çalışan tarafından önceden bilinebilir nitelikte olması gerekiyor. Özel kullanım tümüyle kapatılıyor, sınırlandırılıyor ya da belirli zaman, kapsam ve yöntem koşullarına bağlanıyorsa bunun çalışana açıkça duyurulması gerekiyor.
Karara göre işverenin özel kullanımı tümüyle kapatmış, belirli sınırlar içinde serbest bırakmış ya da bu konuda hiç kural koymamış olması, denetimin hukuka uygunluğu değerlendirilirken farklı sonuçlar doğurabiliyor.
Aydınlatmada somut ayrıntılar yer almalı
Kurul'a göre çalışanın denetimden önceden haberdar edilmesi, yapılacak incelemenin hukuka uygunluğunda belirleyici ölçütler arasında bulunuyor. Çalışana verisinin neden ve nasıl işlendiğini anlatmayı gerektiren aydınlatma yükümlülüğünde, Kanun'un 10'uncu maddesine göre soyut ve genel ifadelerin ötesine geçmek gerekiyor. Kurul'a göre yalnızca kurumsal e-posta hesabının denetlenebileceğini söyleyen genel bir bildirim yeterli değil: Bilgilendirme koşulunu sağlamıyor, aydınlatma yükümlülüğünün yerine getirildiği anlamına da gelmiyor.
Karara göre aydınlatmada veri işlemenin hukuki sebebi, amacı ve kapsamı net biçimde anlatılmalı. Denetimin yalnızca trafik ve log kayıtları üzerinden mi yürütüleceği yoksa içerik denetimi mi yapılacağı, içeriğe hangi somut durumlarda erişilebileceği, saklama süresi ve çalışanın Kanun'un 11'inci maddesindeki hakları açıkça yazılmalı. Çalışan önceden bilgilendirilmemiş ve usulüne uygun aydınlatılmamışsa, kişisel verilerine ve haberleşmesine müdahale edilmeyeceğine dair makul bir beklenti taşıdığı gözetilmeli.
Açık rıza öncelikli dayanak olmamalı
İş ilişkisindeki bağımlılık ve taraflar arasındaki güç dengesizliği nedeniyle Kurul'a göre çalışanın açık rızası kurumsal e-posta denetiminde kural olarak öncelikli hukuki dayanak olarak esas alınmamalı. Açık rızaya dayanılan hallerde rızanın özgür iradeyle verilip verilmediği ayrıca değerlendirilmeli.
Denetim faaliyeti somut olayın şartlarına göre Kanun'un 5'inci maddesinde sayılan diğer şartlara dayandırılabiliyor. Bunlar, veri işlemenin işverenin hukuki yükümlülüğünü yerine getirmesi, bir hakkın tesisi, kullanılması veya korunması ya da çalışanın temel hak ve özgürlüklerine zarar vermemek kaydıyla işverenin meşru menfaati için zorunlu olduğu durumlar. Ancak karara göre bu şartların varlığı da işverene sınırsız bir denetim yetkisi vermiyor.
Sürekli izleme ölçülü sayılmıyor ve kademeli yöntem aranıyor
Karara göre denetimin hukuka ve dürüstlük kurallarına uygun, belirli, açık ve meşru bir amaca dayalı olması ve bu amaçla sınırlı kalması gerekiyor. Kararda “denetimin sürekli ve aralıksız gözetim şeklinde yürütülmesinin ölçülü kabul edilemeyeceği” belirtiliyor. Özel kullanım tümüyle kapatılmış olsa bile denetim ölçülülük ilkesiyle sınırlı kalıyor.
Denetimde kademelilik esas: işveren amacına daha az müdahaleci bir yolla ulaşabiliyorsa daha ağır bir yönteme başvuramıyor. Kötüye kullanım filtreleme ya da engelleme gibi teknik yöntemlerle önlenebiliyorsa Kurul'a göre işverenin genel bir denetim hakkı doğmuyor. Özel kullanım kuralının çiğnendiği içerik dışındaki bilgilerden anlaşılabiliyorsa, iletilerin içeriğine ayrıca bakılması gerekli ve orantılı sayılmıyor.
İçeriğe ancak istisnai durumda ve somut şüpheyle bakılabilir
Kurul'a göre kurumsal e-postaların içeriğine erişim, çalışanın özel hayatına ve haberleşme hürriyetine yönelen en yoğun müdahaleyi oluşturuyor. Bu nedenle içerik incelemesi ancak trafik kayıtlarının yetersiz kaldığı durumlarda ve somut bir şüphenin varlığı halinde istisnai olarak gündeme gelebiliyor; inceleme de iddiayla sınırlı tutulmalı. Kapsamı belirsiz, genel ve sürekli içerik taramalarından kaçınılması gerekiyor.
İçerik incelemesinde ileti gövdesinde ya da eklerinde sağlık gibi Kanun'un 6'ncı maddesinde düzenlenen özel nitelikli kişisel verilerin bulunma ihtimali gözetilmeli. Yazışmalar çoğu kez karşı tarafın bilgilerini de içerdiği için denetimin üçüncü kişilerin verilerine etkisi de dikkate alınmalı. Özel kullanıma izin verilmişse ve iş yazışmaları özel yazışmalardan ayrılabiliyorsa inceleme yalnızca iş yazışmalarıyla sınırlı tutulmalı ve özel yazışmalar denetim dışında bırakılmalı; ayrılamıyorsa işverenin denetim alanı daha dar yorumlanıyor.
Teknik yetki kişisel hesapları inceleme hakkı vermiyor
Karara göre işverenin ya da sistem yöneticisinin bir cihaz, ağ veya oturum üzerinde teknik yetkisinin bulunması, çalışanın özel iletişim alanlarındaki yazışmalara serbestçe erişebileceği anlamına gelmiyor. Kararda “teknik erişim imkânı ile hukuki erişim yetkisinin birbirinden ayrılması gerektiği” vurgulanıyor.
İşyerindeki bir bilgisayarda açık kalan kişisel e-posta oturumu, kişisel anlık mesajlaşma hesabı ya da sosyal medya mesaj kutusu, teknik olarak görüntülenebilse bile sistem yöneticisine bu yazışmaları serbestçe okuma veya inceleme yetkisi tanımıyor.
Kurul'a göre gizli izleme hukuka aykırı
Kurul'a göre çalışanın önceden bilgilendirilmediği gizli izleme yöntemleri ile çalışanın tüm işlemlerini ayrım gözetmeksizin kaydeden araçlarla yürütülen denetim hukuka aykırı sayılıyor. Denetimin çalışanın bilgisi dâhilinde ve öngörülebilir bir çerçevede işletilmesi gerekiyor.
Verilere kim erişebilir
Karara göre kurumsal iletişim kanallarından elde edilen verilere yalnızca bu görevle yetkilendirilmiş sınırlı sayıda personel erişebilmeli. Erişim yetkisi görev tanımlarıyla belirlenmeli, erişim kayıtları tutulmalı ve verilere erişen kişiler gizlilik yükümlülüğü altına alınmalı.
İşten ayrılan çalışanın posta kutusu yönetimi
Karara göre iş ilişkisi sona erdiğinde hesaba ilişkin veri işlemenin hukuki dayanağı ayrıca değerlendirilmeli. İş ilişkisi sona eren çalışanın hesabı kural olarak çalışanın kullanımına ve yeni erişimlere kapatılmalı; gelen iletilerin ilgisiz kişilerce görülmesine izin verilmemeli ve hukuki dayanağı kalmayan kişisel veriler imha edilmeli.
İş sürekliliği, kurumsal iletişimin aksamaması, hukuki uyuşmazlıklarda savunma hakkı ya da mevzuattan doğan yükümlülükler gibi gerekçelerle yönlendirme, otomatik yanıt, arşivleme veya muhafaza uygulamaları somut olaya göre değerlendirilebiliyor. Ancak karara göre bu yönlendirme, otomatik yanıt ve arşivleme uygulamalarının sınırlı, süreli, erişim yetkileri belirlenmiş ve kayıt altına alınmış olması gerekiyor. Bu çerçevede hesabı süresiz açık tutmak ya da gelen iletileri ilgisiz kişilerin görebileceği biçimde yönlendirmek, kararda sayılan koşullarla bağdaşmıyor.
Uyulmazsa ne olacak
Kurul'a göre bu yükümlülüklere uyulmadığı tespit edilirse somut olayın özelliklerine göre gerekli inceleme yapılacak ve 6698 sayılı Kanun'un 18'inci maddesi uyarınca ilgili veri sorumluları hakkında idari işlem yapılacak.
Kısa kontrol listesi
- Kurumsal e-posta, mesajlaşma ve toplantı alanlarındaki tüm denetim kapsamı önceden netleştirilmelidir.
- Trafik ve log kayıtlarını incelemenin de kişisel veri işleme faaliyeti olduğu kabul edilmelidir.
- İş araçlarının özel kullanımı ve denetim sınırları çalışanlara önceden açıkça duyurulmalıdır.
- Aydınlatma metninde denetimin yöntemi, içeriğe erişim şartları ve saklama süresi somut olarak açıklanmalıdır.
- Çalışanların tüm işlemlerini ayrım gözetmeden izleyen sürekli ve gizli denetim yöntemlerine başvurulmamalıdır.
- İletilerin içeriğine yalnızca somut bir şüphe bulunduğunda ve hafif yöntemler yetersiz kaldığında girilmelidir.
- Kurumsal cihazlarda açık kalan kişisel e-posta ve mesajlaşma hesaplarındaki yazışmalara, teknik olarak mümkün olsa bile serbestçe erişilmemelidir.
- İşten ayrılan çalışanın hesabı kapatılmalı; yönlendirme, arşiv veya otomatik yanıt uygulamaları sınırlı, süreli ve kayıt altında olmalıdır.
- Denetim verilerine yalnızca görev tanımıyla yetkilendirilmiş sınırlı sayıda kişi erişmeli, erişim kayıtları tutulmalıdır.
Kişisel Verileri Koruma Kurumu karara ilişkin ayrıntılı bir uygulama rehberi yayımlarsa haber güncellenecek.
Kapak görseli: Kişisel Verileri Koruma Kurumu logosu, Wikimedia Commons (kamu malı, PD-textlogo); açık gri zemine yerleştirildi, 1200×675.